安卓签名验证是为了保证应用程序的完整性和安全性而设计的一项重要技术。通过对应用程序进行签名,可以验证应用程序的来源和完整性,以防止应用被非法篡改。
下面为您介绍安卓签名验证的原理和详细操作步骤。
一、原理:
安卓应用程序通过使用数字证书对应用进行签名。数字证书是由认证机构(Certificate Authority,简称CA)颁发的,包含了应用程序的公钥和认证相关的信息。
安装应用程序时,Android系统会从应用的APK文件中提取签名信息,并与设备中存储的证书进行对比。如果签名信息匹配,说明应用程序是合法的,否则会给予警告或拒绝安装。
通过签名验证,可以确保应用程序的来源真实可信,并且应用程序没有被篡改过。
二、操作步骤:
1. 生成密钥库(Keystore):首先需要生成一个密钥库,用于存储应用程序的签名密钥。可以使用Java的keytool工具来生成密钥库,命令如下:
`keytool -genkey -v -keystore keystore名字.jks -alias alias名字 -keyalg RSA -keysize 2048 -validity 10000`
这条命令会生成一个.jks文件,其中包含了应用程序的签名密钥。
2. 签署应用程序:使用生成的密钥库来签署应用程序。可以使用Android Studio提供的签名工具来完成这一步骤。
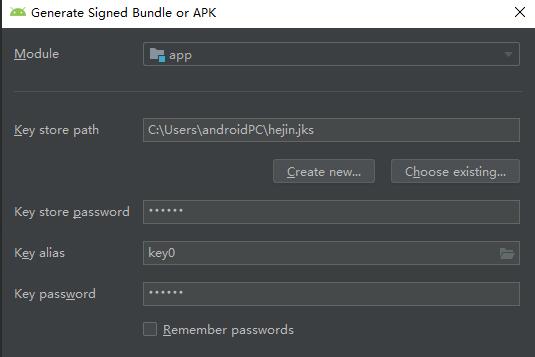
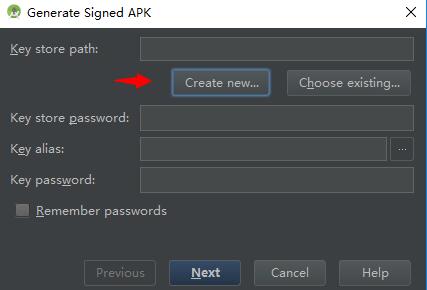
在Android Studio中,选择“Build”菜单下的“Generate Signed Bundle / APK”选项。然后按照界面上的提示,选择之前生成的.keystore文件,并输入相应的别名、密码等信息。
完成签名后,Android Studio会生成一个已签名的APK文件。
3. 验证签名:可以使用Java代码来验证应用程序的签名。以下代码演示了如何通过签名验证:
```java
public class SignatureUtil {
public static boolean verifySignature(Context context) {
try {
PackageInfo packageInfo = context.getPackageManager()
.getPackageInfo(context.getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
byte[] digest = md.digest();
// TODO: 对digest进行验证,例如和预先保存的签名进行对比
}
return true;
} catch (Exception e) {
e.printStackTrace();
}
return false;
}
}
```
该代码通过PackageManager获取应用程序的签名信息,并通过MessageDigest计算出签名的摘要。可以将摘要与之前保存的签名进行对比,以确定应用程序的签名是否合法。
验证签名的最佳实践是将签名信息存储在服务器端,每次应用启动时与服务器进行对比。这样可以避免签名被恶意破解。
通过以上步骤,您可以了解安卓签名验证的原理并实际进行操作。签名验证是保证应用程序安全性的重要措施之一,希望这篇文章对您有所帮助。