安卓签名文件是用于验证应用程序的身份和完整性的重要文件。在安卓应用开发过程中,签名文件的添加是一个必要的步骤。本文将详细介绍安卓签名文件的原理和具体操作步骤。
一、签名文件的原理
1. 数字签名
在安卓系统中,应用程序的签名使用的是数字签名技术。数字签名是通过对应用程序的文件进行哈希处理,并使用私钥对哈希值进行加密,生成签名值。应用程序安装时,系统会使用公钥对签名值进行解密,并将哈希值与应用程序的文件进行对比,以确保文件的完整性和身份的真实性。
2. 签名文件的组成
安卓签名文件主要由以下几部分组成:
- 证书:包含了签名者的公钥和相关信息,用于验证签名的有效性。
- 私钥:用于对应用程序的哈希值进行加密,生成签名值。
- 元数据:包含了签名者以及签名日期等信息。
3. 安全性
数字签名技术确保了应用程序在传输和安装过程中的完整性和真实性。由于私钥只有签名者知道,因此可以防止他人对应用程序进行修改或伪造。此外,数字签名也可以防止中间人攻击和篡改行为。
二、签名文件的添加步骤
下面将详细介绍在安卓应用开发中如何添加签名文件。
1. 生成签名文件
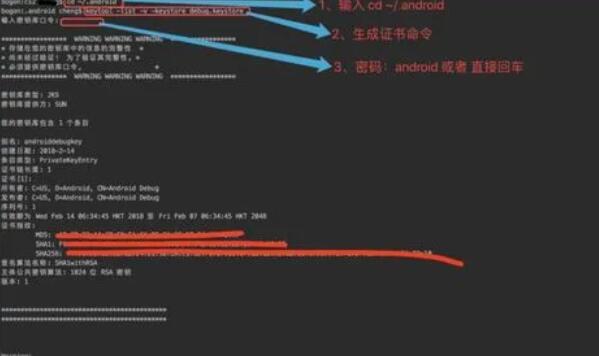
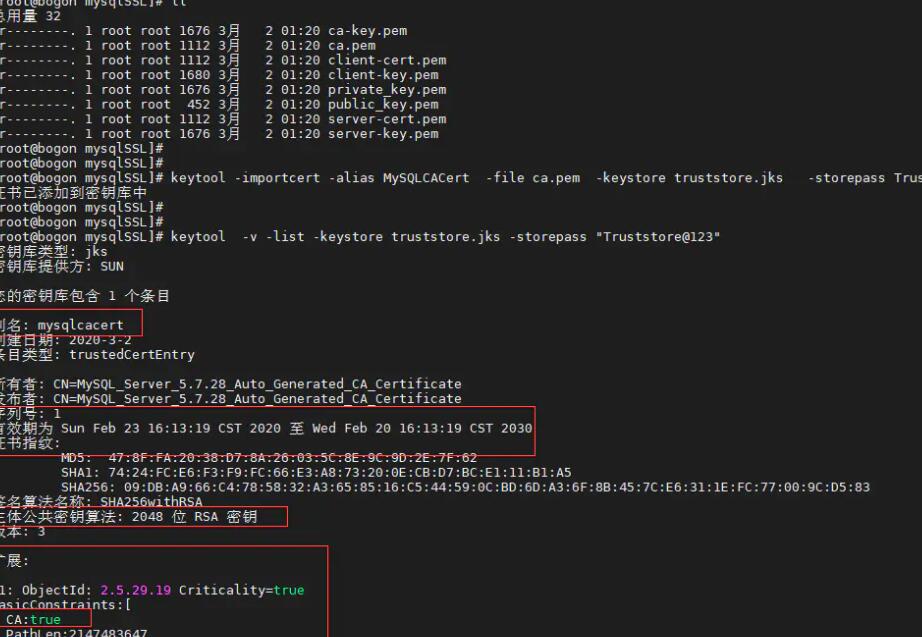
首先,需要在本地计算机上生成签名文件。可以使用Java的keytool工具来生成签名文件。在命令行中执行以下命令:
```
keytool -genkey -alias myKeyName -keyalg RSA -keystore myKeyStore.jks -validity 365
```
其中,myKeyName代表签名别名,myKeyStore.jks代表签名文件的存储位置,-validity参数用于设置签名的有效期。
2. 配置签名文件
在Android Studio中打开项目,并进入项目的根目录。找到app目录下的build.gradle文件,并在android节点下添加如下代码:
```
android {
...
signingConfigs {
release {
storeFile file("myKeyStore.jks") // 签名文件的路径
storePassword "password" // 签名文件的密码
keyAlias "myKeyName" // 签名别名
keyPassword "password" // 签名别名的密码
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release // 使用指定的签名文件
}
}
}
```
其中,storeFile指定签名文件的路径,storePassword和keyPassword分别指定签名文件和别名的密码,keyAlias指定签名别名。
3. 执行签名操作
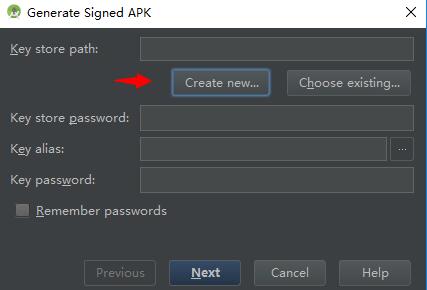
在Android Studio的菜单栏中选择Build -> Generate Signed APK。在弹出的窗口中选择签名文件的信息,并点击Next。然后选择Build Type并点击Finish,即可生成签名后的APK文件。
4. 验证签名文件
可以使用以下命令验证签名文件的有效性:
```
jarsigner -verify -verbose -certs myApp.apk
```
其中,myApp.apk代表APK文件的路径。执行命令后,将会显示签名文件的相关信息和验证结果。
总结:
安卓签名文件是用于验证应用程序的身份和完整性的重要文件。本文介绍了安卓签名文件的原理和添加步骤,希望能对安卓开发者有所帮助。