安卓应用开发中,签名文件(keystore)是用来对应用进行数字签名的重要文件。该签名文件可防止第三方篡改应用内容,并在应用安装时进行验证,确保应用的完整性和真实性。然而,签名文件也有一个有效期限,一旦签名文件过期,就会导致应用无法正常更新或安装。
签名文件的有效期通常为25年,但在实际开发过程中,有时候可能会忽略或未及时更新签名文件。当签名文件过期后,开发者需要重新生成新的签名文件,并更新到应用的构建脚本中。
下面是一份详细介绍关于安卓签名文件过期的解决方案以及原理的指南:
1. 检查签名文件的有效期限:在项目的build.gradle文件中,可以找到关于签名文件的配置。搜索"keyAlias"、"storeFile"、"storePassword"等关键字,找到签名文件的具体路径和属性。使用以下命令可以查看签名文件的详细信息:
```shell
keytool -list -v -keystore <签名文件路径>
```
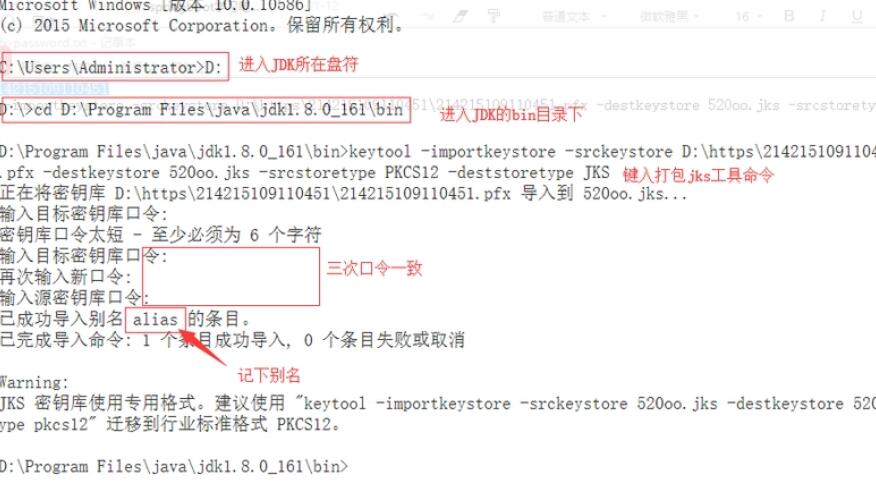
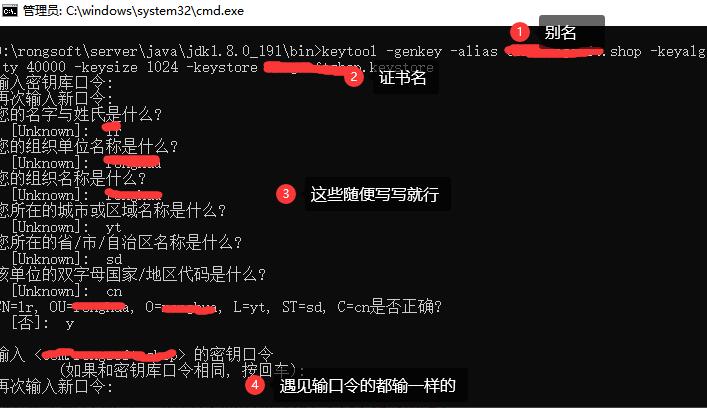
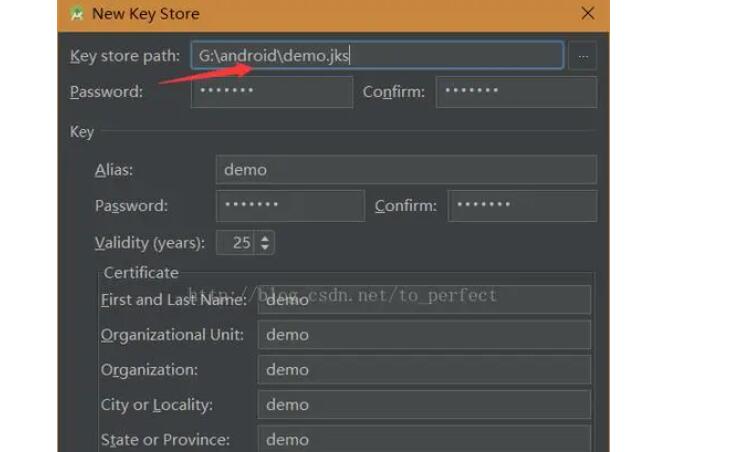
2. 生成新的签名文件:如果签名文件已经过期,那么需要生成一个新的签名文件。可以使用以下命令来生成新的签名文件:
```shell
keytool -genkey -v -keystore <新签名文件路径> -alias <别名> -keyalg RSA -keysize 2048 -validity <有效期天数>
```
在生成新签名文件时,需要设置一个有效期天数,在这个天数后签名文件将会过期。根据需要,可以选择合适的有效期天数。
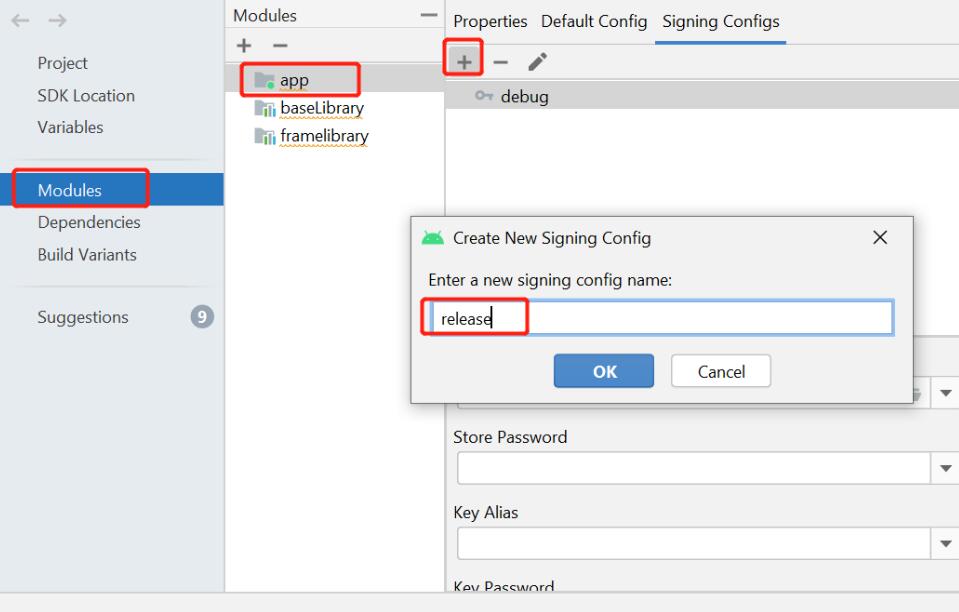
3. 更新签名文件配置:在项目的build.gradle文件中,将原来过期的签名文件配置修改为新生成的签名文件的路径和属性。将新签名文件复制到正确的位置,并在构建脚本中更新相关的属性。
4. 重新构建应用:使用新的签名文件配置重新构建应用。在构建过程中,将会使用新的签名文件对应用进行签名。确保生成的APK文件已经使用了新的签名文件。
5. 发布新版本应用:将带有新签名文件的APK文件发布到应用商店或其他发布渠道。由于新签名文件的有效期尚未过期,用户将能够正常安装和更新应用。
原理解释:安卓应用的签名是通过使用私钥对应用进行数字签名,然后使用公钥进行验证。签名文件包含了私钥和相关属性信息。在应用安装或更新时,系统会检查应用的签名是否与安装包中的签名一致。如果签名文件已经过期,那么系统将无法验证应用的完整性和真实性,从而无法正常进行安装和更新。
重新生成新的签名文件相当于生成了一个新的私钥和相关属性信息。将新的签名文件配置到项目中,并使用新的签名文件对应用进行签名,确保应用的完整性和真实性。这样,即使原来的签名文件过期,也能够使用新的签名文件继续发布和更新应用。
总结:当安卓签名文件过期时,开发者需要重新生成一个新的签名文件,并更新到应用的构建脚本中。重新构建应用并发布新的版本,确保应用的完整性和真实性。此外,开发者在使用签名文件时也应该注意签名文件的有效期,及时更新以避免出现签名文件过期的问题。