安卓签名是Android应用开发中的一项重要工作,它用于确保应用的完整性和安全性。在发布应用之前,将应用进行签名能够防止应用被篡改或恶意注入代码。本文将详细介绍安卓签名的原理和实现步骤。
1. 签名原理
在Android开发中,签名是使用RSA或DSA算法对应用进行加密的过程。签名包括公钥和私钥两部分,开发者使用私钥对应用进行加密,然后将生成的签名文件与应用一起发布。当用户安装应用时,系统将通过公钥对应用进行解密和验证,确保应用的完整性和来源可信。
2. 签名实现步骤
下面是签名的具体实现步骤:
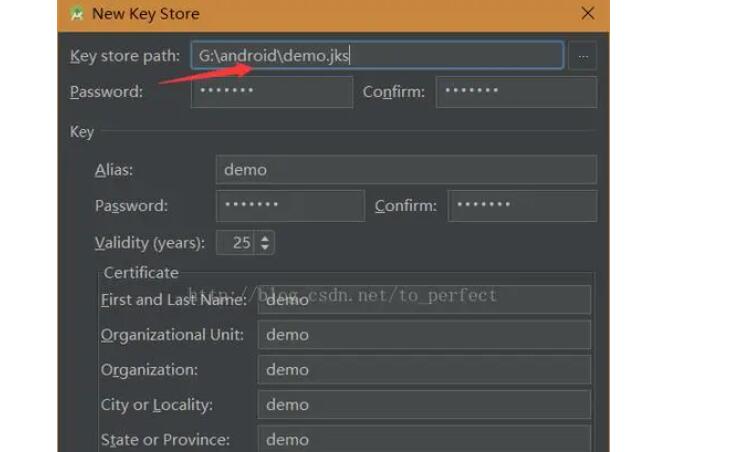
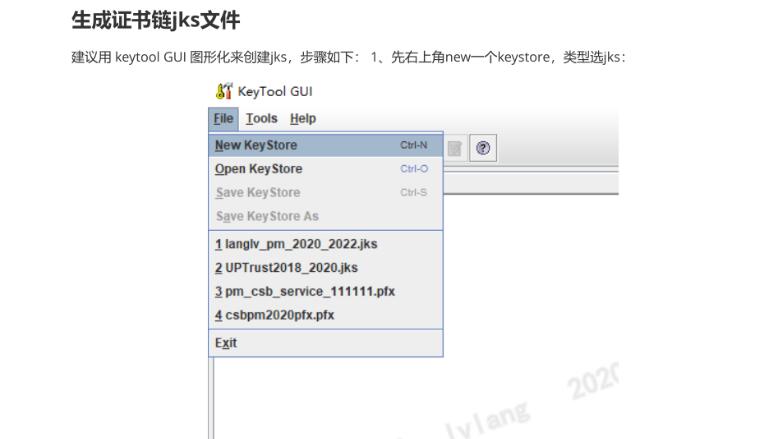
步骤1:生成密钥对
在Android开发过程中,我们使用Java的keytool命令生成密钥对。打开终端或命令提示符,切换到Java的安装目录下的bin文件夹,然后执行以下命令:
```
keytool -genkeypair -alias myappkey -keyalg RSA -keysize 2048 -validity 10000 -keystore myappkeystore.jks
```
其中,`myappkey`是密钥对的别名,`myappkeystore.jks`是生成的密钥库文件,`2048`指定了生成密钥对的长度,`10000`是密钥的有效期(以天计算)。
步骤2:签名应用
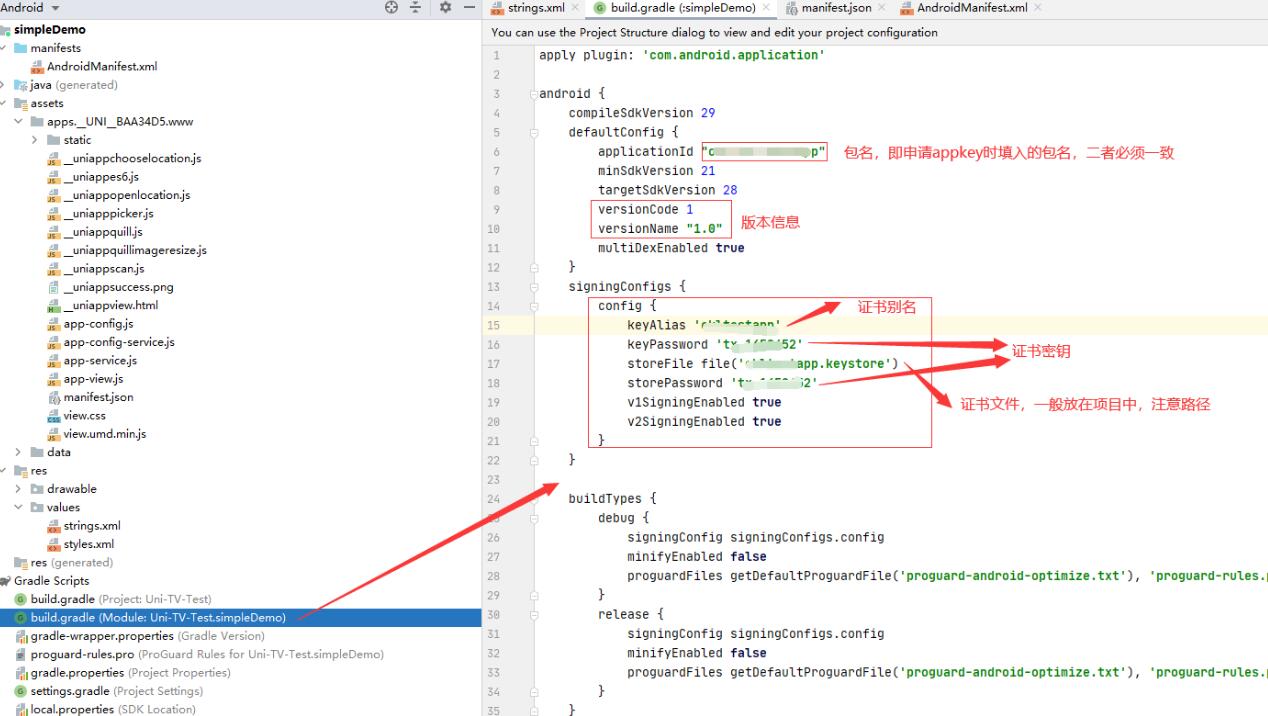
找到生成的密钥库文件`myappkeystore.jks`,将其复制到项目的根目录下。然后,在项目的gradle文件中添加如下签名配置:
```
android {
// ...
signingConfigs {
release {
storeFile file("myappkeystore.jks")
storePassword "password123"
keyAlias "myappkey"
keyPassword "password123"
}
}
// ...
buildTypes {
release {
// ...
signingConfig signingConfigs.release
}
}
}
```
其中,`password123`是密钥库和密钥的密码。我们需要为发布版本添加签名配置,这样才能生成已签名的应用。
步骤3:构建应用
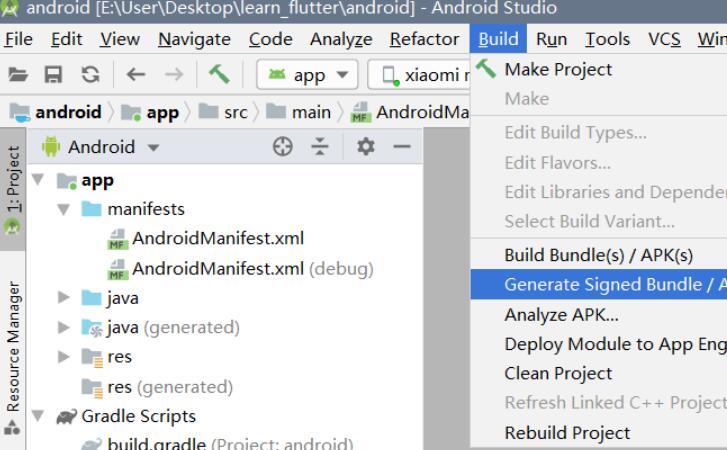
编译并构建应用时,选择发布版本(release),Gradle会使用我们在步骤2中配置的签名信息对应用进行签名。
步骤4:验证签名
我们可以使用`jarsigner`命令来验证应用的签名。打开终端或命令提示符,进入应用的构建输出目录的路径,然后执行以下命令:
```
jarsigner -verify -verbose -certs MyApp.apk
```
其中,`MyApp.apk`是应用的名称。执行命令后,会输出签名信息和验证结果。
通过以上步骤,我们就成功地为Android应用生成了签名文件,并且在发布应用之前进行了签名验证,从而保证了应用的安全性和完整性。
总结:
本文详细介绍了安卓签名的原理和实现步骤。签名是保证应用完整性和可信来源的重要手段,在开发和发布过程中必不可少。希望本文的介绍能够帮助读者更好地理解和应用签名技术。