安卓应用签名是一种确保应用来源可信、完整性受保护的重要机制。签名能够验证应用是否被篡改过,防止恶意应用的传播和植入。
签名的原理是使用一个加密算法将应用的二进制文件(APK)与开发者的私钥进行计算,生成一个唯一的签名文件。在应用安装时,系统会验证签名文件的完整性与签名所对应的开发者证书。如果验证通过,系统就会确认应用的来源可信,允许应用安装和运行。
下面将详细介绍安卓签名的设置界面。
在安卓开发过程中,通常使用Android Studio这样的集成开发环境进行应用开发。签名设置界面一般位于项目的"build.gradle"文件中,可以通过在项目根目录下打开"build.gradle"文件进行设置。
在build.gradle文件中,签名相关的信息一般在android配置闭包中进行配置。以下是一个示例配置:
```groovy
android {
...
signingConfigs {
release {
storeFile file("release.keystore")
storePassword "password"
keyAlias "alias"
keyPassword "password"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
以上配置中,首先定义了一个签名配置项"release",并指定了密钥库文件(release.keystore),密钥库密码(password),密钥别名(alias)和密钥密码(password)。然后,在release构建类型中设置了签名配置为"release",表示在发布版本的构建过程中使用"release"签名配置。
在实际使用时,开发者需要替换示例中的密钥库文件、密码和别名等信息为自己的真实值。可以通过在命令行中执行"keytool"命令生成密钥库文件,然后将路径和密码等信息填入配置文件中。
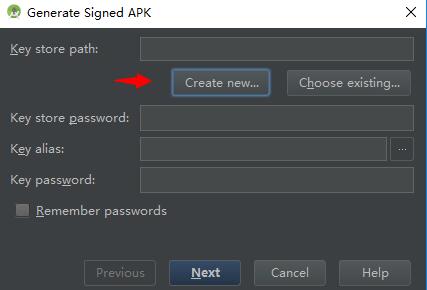
除了通过build.gradle文件配置签名外,还可以通过Android Studio的图形界面进行签名设置。步骤如下:
1. 打开Android Studio,进入项目的"Project"视图。
2. 找到并双击项目中的"app"模块,进入"app"模块的配置界面。
3. 在左侧导航栏中选择"Build Types"选项。
4. 在右侧窗口中,点击下拉框并选择"release"构建类型。
5. 在签名配置项中,点击"..."按钮,弹出选择签名文件的对话框。
6. 在对话框中,选择或新建一个签名文件(.jks或.keystore格式),并填入对应的密码和别名等信息。
7. 点击"OK"按钮保存设置。
通过以上步骤,就可以在Android Studio中配置应用签名了。
总结:安卓签名是一种保证应用来源可信、完整性受保护的机制。签名设置可以在build.gradle文件中进行配置,也可以通过Android Studio的图形界面进行设置。开发者需要生成自己的密钥库文件,并填入正确的密码和别名等信息。签名设置的正确配置对于应用的安全性至关重要,开发者应当谨慎处理签名相关的信息。