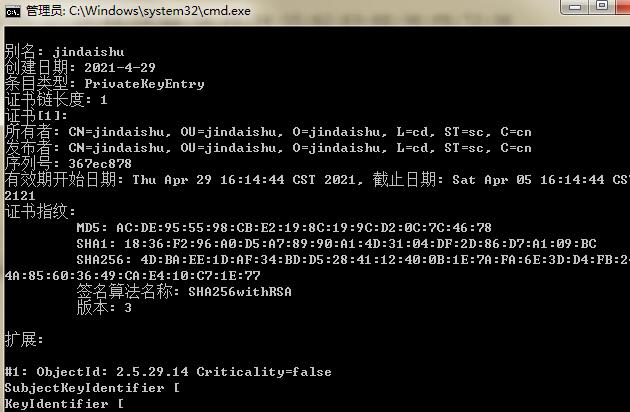
安卓应用的签名是保证应用包的完整性和安全性的重要环节。在开发和发布安卓应用时,我们需要对应用进行签名,并将签名后的应用包上传到应用商店或分发给用户。
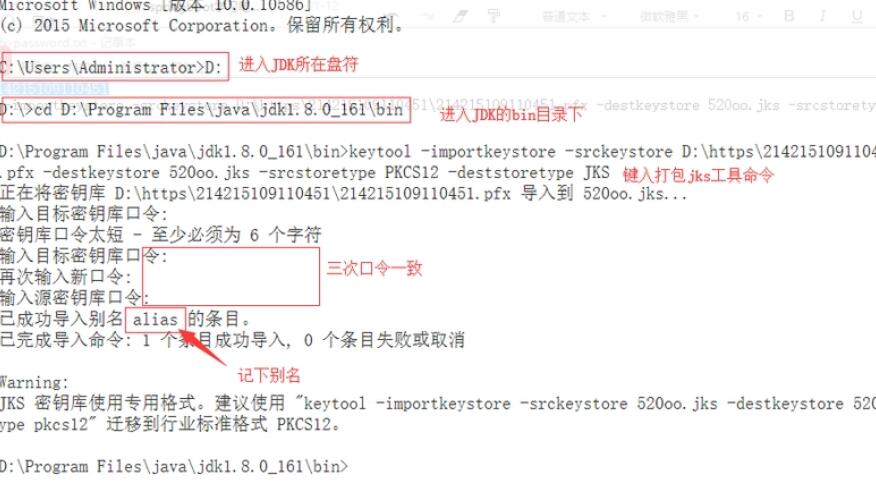
安卓签名工具主要有两种格式:JKS(Java KeyStore)和P12(PKCS12)。
JKS是一种Java密钥库格式,用于存储密钥和证书。它通常包含一个或多个私钥和相关的公钥和证书链。在安卓签名中,我们使用JKS格式存储应用的私钥。
以下是使用JKS进行安卓应用签名的详细介绍:
步骤一:生成密钥库(JKS文件)
1. 打开命令行终端或者使用一个集成开发环境(IDE)。
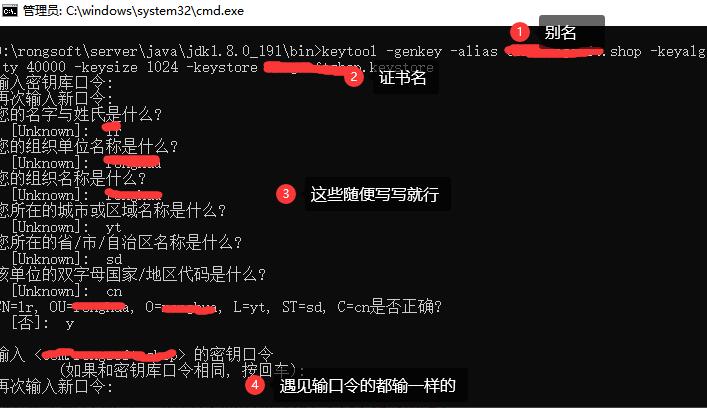
2. 使用keytool命令生成密钥库文件。示例命令如下:
```
keytool -genkeypair -alias myalias -keyalg RSA -keystore mykeystore.jks
```
- `genkeypair`:生成密钥对的命令。
- `alias`:密钥对的别名,可以自定义。
- `keyalg`:密钥的算法,推荐使用RSA。
- `keystore`:生成的密钥库文件名,可以自定义。
3. 执行命令后,系统会提示输入密钥库密码、密钥对密码以及其他相关信息,按照提示输入即可生成密钥库文件。
步骤二:导出私钥
1. 打开命令行终端或者使用一个集成开发环境(IDE)。
2. 使用keytool命令导出私钥。示例命令如下:
```
keytool -export -alias myalias -keystore mykeystore.jks -file mykey.key
```
- `alias`:密钥对的别名。
- `keystore`:密钥库文件名。
- `file`:导出的私钥文件名,可以自定义。
步骤三:签名应用
1. 打开命令行终端或者使用一个集成开发环境(IDE)。
2. 使用jarsigner命令签名应用。示例命令如下:
```
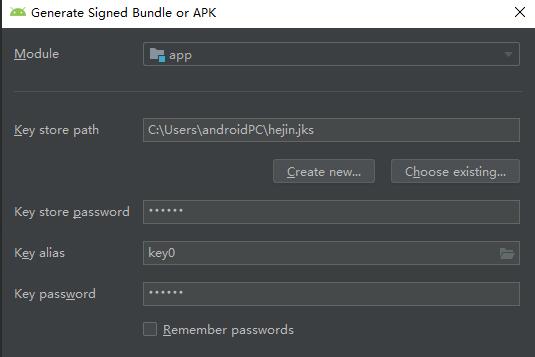
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks myapp.apk myalias
```
- `verbose`:显示详细信息。
- `sigalg`:签名算法,推荐使用SHA1withRSA。
- `digestalg`:摘要算法,推荐使用SHA1。
- `keystore`:密钥库文件名。
- `myapp.apk`:需要签名的应用包文件名。
- `myalias`:密钥对的别名。
步骤四:验证签名
1. 打开命令行终端或者使用一个集成开发环境(IDE)。
2. 使用jarsigner命令验证签名。示例命令如下:
```
jarsigner -verify -verbose -certs myapp.apk
```
- `verify`:验证签名。
- `verbose`:显示详细信息。
- `certs`:显示证书信息。
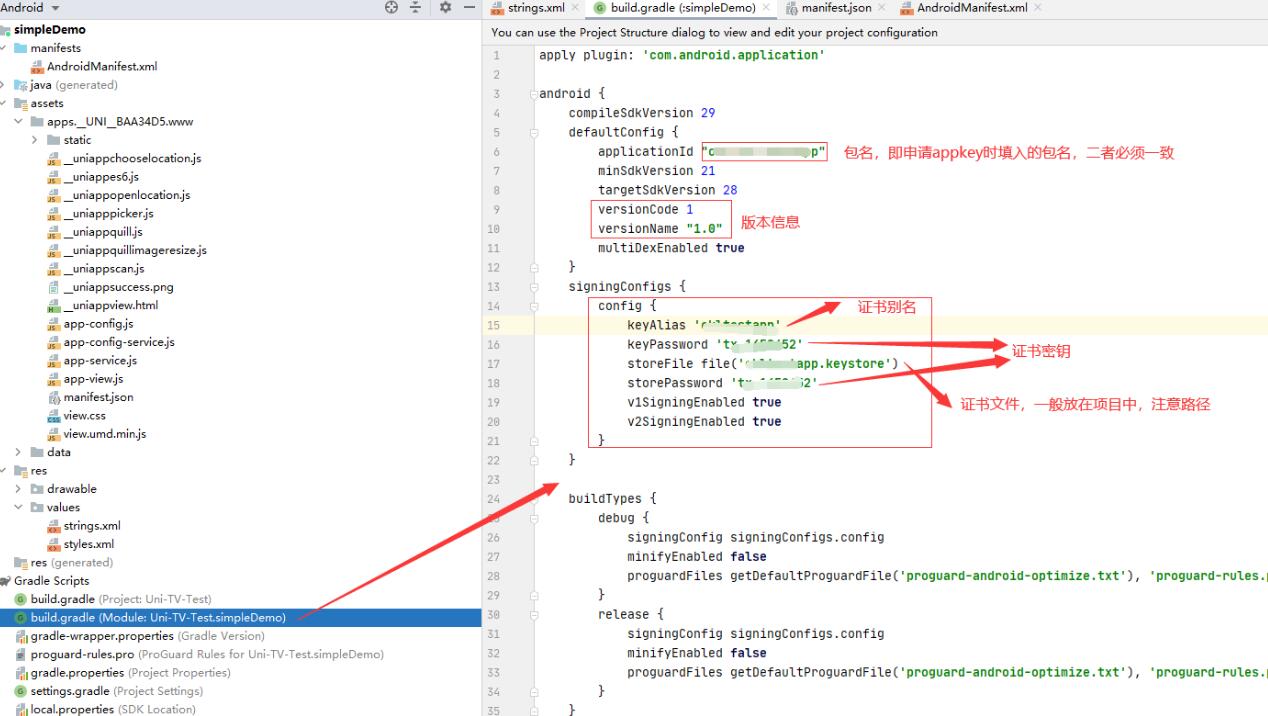
通过以上步骤,我们使用JKS工具成功生成了密钥库文件、导出了私钥并签名了应用。签名后的应用包可以被Android系统和应用商店认可并信任。
需要注意的是,密钥库文件以及私钥和密码都需要妥善保管,避免泄露,以免引发应用被篡改或恶意使用的安全问题。