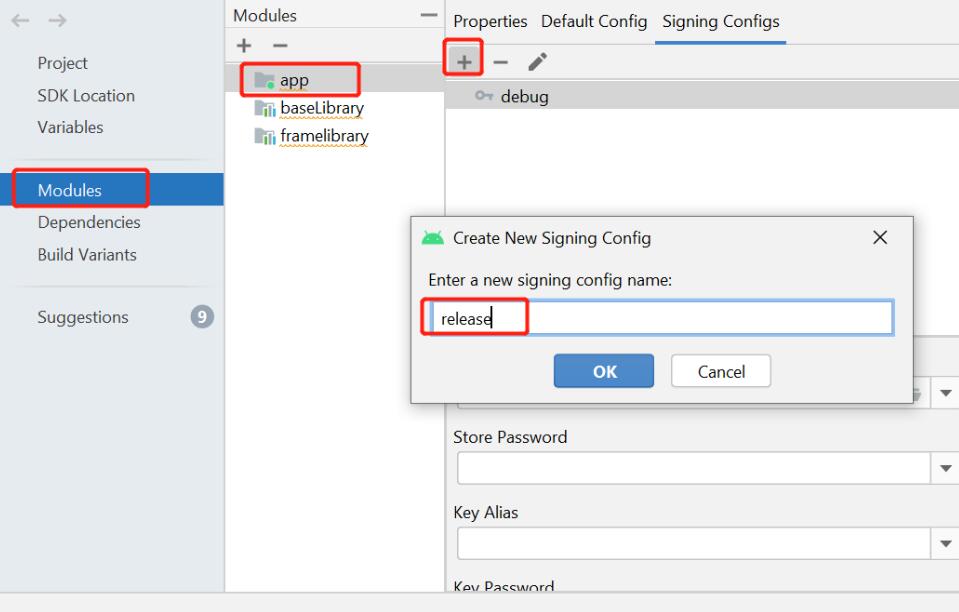
安卓签名是一种用于验证应用程序来源和完整性的安全机制。在安卓应用开发过程中,应用程序需要进行签名,以确保应用程序在安装和更新时不被篡改,同时也方便用户识别应用程序的来源。
安卓签名基于公钥加密的原理,包括密钥对的生成、私钥的保护、应用程序的签名以及签名验证等步骤。下面将详细介绍安卓签名的环境搭建和原理。
一、密钥对的生成和私钥的保护
在安卓签名环境中,首先需要生成密钥对,包括一个私钥和一个公钥。私钥用于对应用程序进行签名,而公钥用于对签名进行验证。
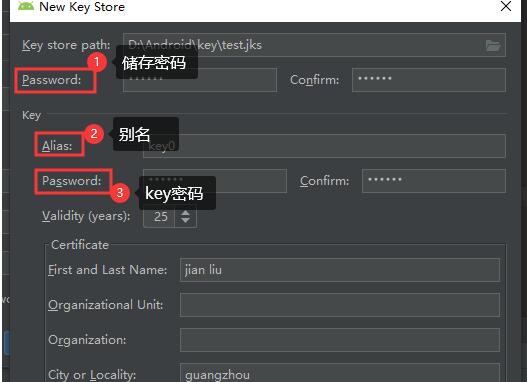
安卓开发者通常使用Java的`keytool`命令行工具生成密钥对。该工具可以通过以下命令生成密钥对:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 3650 -keystore keystore.jks
```
其中,`mykey`是密钥对的别名,`RSA`是加密算法,`2048`是密钥长度,`3650`是密钥的有效期,`keystore.jks`是密钥库文件名。
生成密钥对后,需要妥善保管私钥,并且建议给私钥设置密码。私钥的泄露可能会导致应用程序的篡改和恶意行为,因此需要采取相应的安全措施。
二、应用程序的签名
生成密钥对并妥善保存私钥后,可以使用Android Studio或者命令行工具对应用程序进行签名。签名的过程包括以下步骤:
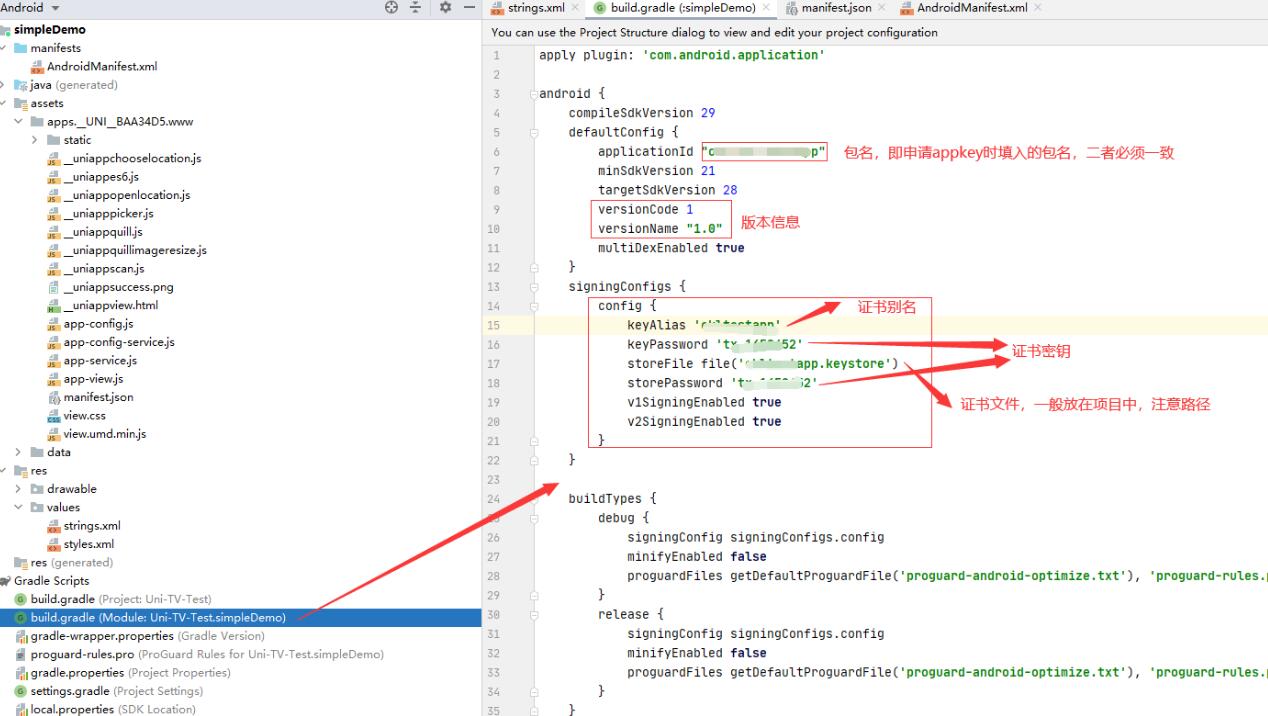
1. 在 `build.gradle` 文件中配置密钥库的位置和相关参数:
```groovy
android {
...
signingConfigs {
config {
keyAlias 'mykey'
keyPassword 'your_password'
storeFile file('keystore.jks')
storePassword 'your_password'
}
}
buildTypes {
debug {
signingConfig signingConfigs.config
}
release {
signingConfig signingConfigs.config
...
}
}
}
```
其中,`keyAlias`是密钥对的别名,`keyPassword`是私钥的密码,`storeFile`是密钥库文件的路径,`storePassword`是密钥库的密码。
2. 使用命令行工具进行签名:
```
./gradlew assembleRelease
```
该命令会对应用程序进行签名,并生成带有签名信息的APK文件。
三、签名验证
在安装和更新应用程序时,Android系统会对应用程序的签名进行验证,以确保应用程序的来源和完整性。应用程序签名验证的过程包括以下步骤:
1. 获取APK文件的签名信息:
```java
PackageInfo packageInfo = getPackageManager().getPackageArchiveInfo(apkFilePath, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
```
其中,`apkFilePath`是APK文件的路径。
2. 对签名信息进行验证:
```java
public boolean verifySignature(Signature[] signatures) {
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
X509Certificate cert = (X509Certificate) cf.generateCertificate(new ByteArrayInputStream(signatures[0].toByteArray()));
PublicKey publicKey = cert.getPublicKey();
signatures[0].verify(publicKey);
return true;
} catch (Exception e) {
e.printStackTrace();
return false;
}
}
```
以上是安卓签名环境的原理和详细介绍。通过密钥对的生成和私钥的保护,应用程序的签名以及签名验证,可以确保应用程序的来源和完整性,提高应用程序的安全性。开发者在进行应用程序签名时需要妥善保管私钥,并定期更换密钥对以提高安全性。