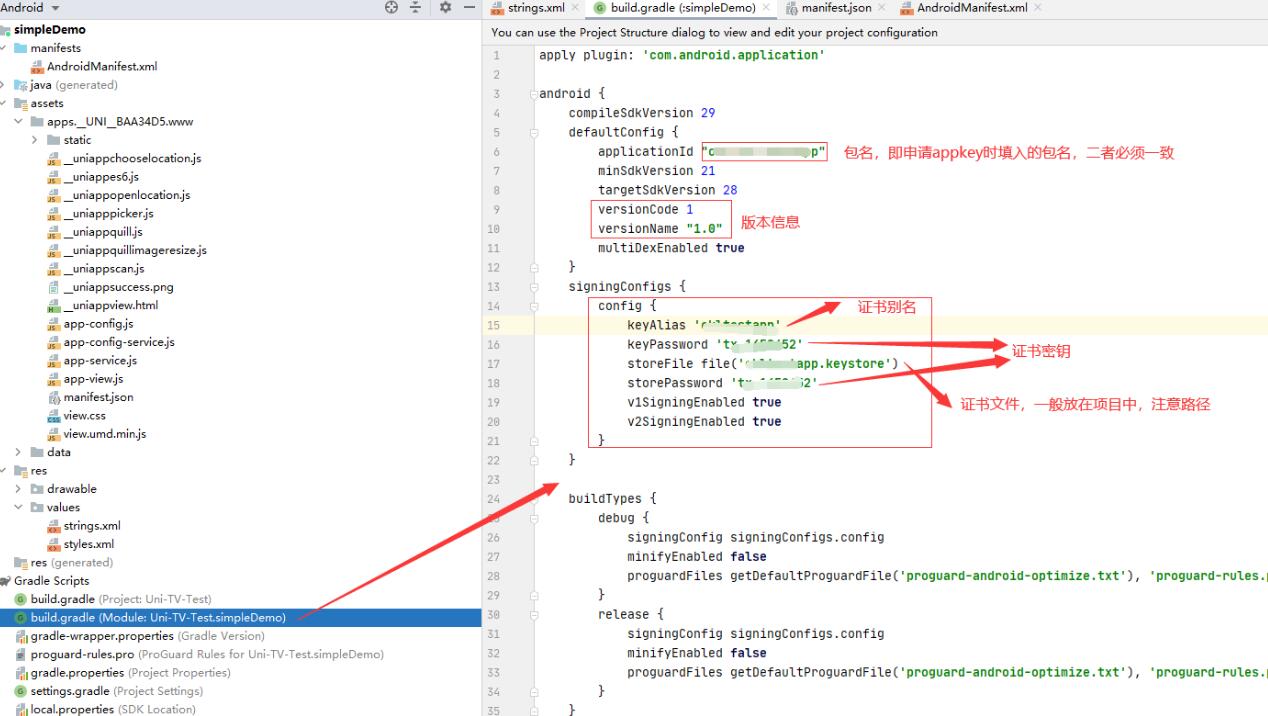
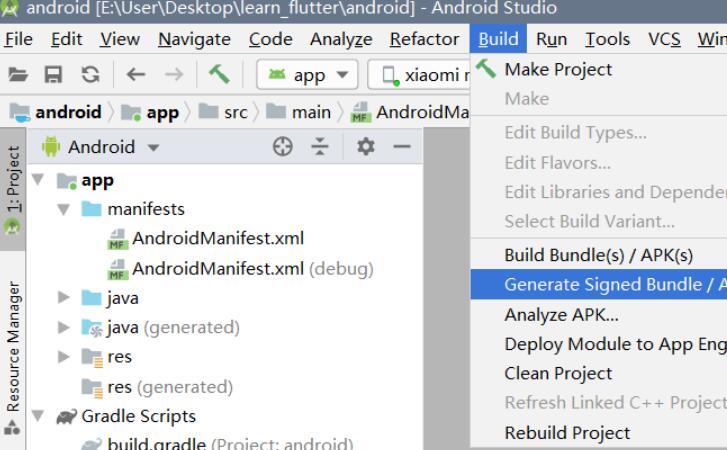
安卓签名工具是开发者在将应用程序发布到 Google Play 商店时必须使用的工具之一。签名工具可以确保应用程序文件的完整性和身份验证,防止应用被篡改或冒充。时间戳是在应用程序签名过程中生成的一个信息,用于指示应用程序的签名是在何时进行的。然而,有时开发者可能需要修改应用程序签名的时间戳,例如在重打包应用程序时或在签名证书到期后更新时间戳。下面是关于如何修改安卓签名工具时间戳的原理和详细介绍。
修改安卓签名工具时间戳的原理:
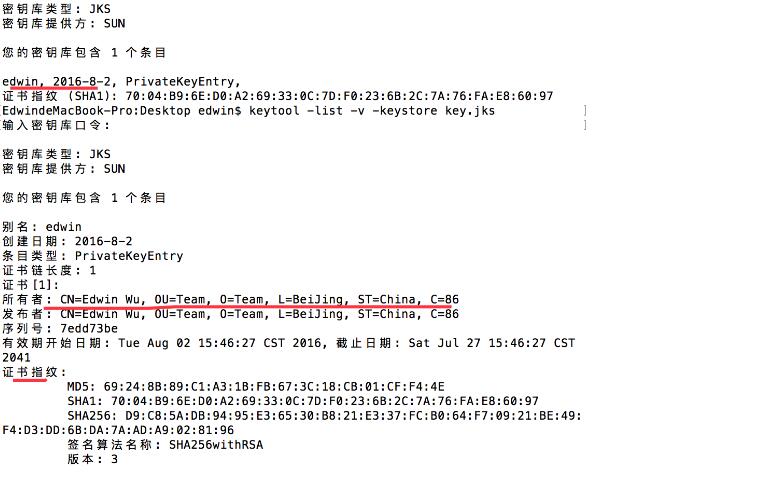
安卓应用的签名是通过使用 Java 的 Keytool 工具和 Jarsigner 工具来完成的。Keytool 用于生成密钥库(KeyStore)文件,而 Jarsigner 用于签署应用的 APK 文件。在签名过程中,Jarsigner 会为 APK 文件生成一个签名块,并在签名块中包含时间戳信息。该时间戳信息是在签名时由网络时间服务器获取的。
要修改安卓签名工具的时间戳,需要经过以下几个步骤:
1. 生成新的密钥库文件:使用 Keytool 工具生成一个新的密钥库文件,可以使用以下命令:
```bash
keytool -genkeypair -alias myalias -keypass mypassword -keystore mykeystore.jks -storepass mystorepassword -validity 365 -keyalg RSA
```
这个命令会生成一个包含新密钥的密钥库文件。
2. 重新签名应用程序:使用 Jarsigner 工具重新签名应用程序,可以使用以下命令:
```bash
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks -storepass mystorepassword -keypass mypassword app.apk myalias
```
这个命令会使用新的密钥库文件对应用程序进行重新签名。
3. 重新生成时间戳:将 APK 文件解压缩,并找到 META-INF 文件夹中的 CERT.RSA 文件。这个文件包含了应用程序签名的信息。使用 Java 的 Keytool 工具重新生成时间戳,并将其导入 CERT.RSA 文件中,可以使用以下命令:
```bash
keytool -import -file timestamp.cer -alias myalias -keystore mystore.jks -storepass mystorepassword
```
这个命令会生成一个包含时间戳的证书文件。
4. 更新 CERT.RSA 文件:使用 Java 的 Jarsigner 工具将新的证书文件导入到 CERT.RSA 文件中,可以使用以下命令:
```bash
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -storepass mystorepassword -keystore mystore.jks -signedjar app-signed.apk app.apk myalias
```
这个命令会生成一个更新了时间戳的签名 APK 文件。
通过执行上述步骤,就能够成功修改安卓签名工具的时间戳。
需要注意的是,在进行这些操作之前,请务必备份原有的签名证书和应用程序文件,以免丢失关键数据。
总结起来,修改安卓签名工具时间戳的过程包括生成新的密钥库文件,重新签名应用程序,重新生成时间戳,并更新 CERT.RSA 文件。这样就能够成功修改安卓签名工具的时间戳。