安卓签名打包是在开发Android应用时的一个重要步骤,用于对apk文件进行签名和打包。在发布和分发应用之前,必须对应用进行签名以确保应用的完整性和安全性。本文将详细介绍安卓签名打包的原理和步骤。
1. 签名原理
在安卓系统中,每个应用都必须有一个唯一的数字证书来标识其开发者。数字证书由开发者自己生成,其中包含了开发者的公钥和私钥。应用在编译打包时会使用开发者的私钥对apk文件进行签名,生成一个独特的签名信息。当用户安装应用时,系统会验证应用的签名信息,并将其与系统中存储的开发者公钥进行比对,以确保应用的完整性和来源可靠性。
2. 签名打包步骤
步骤一:生成秘钥库
首先,我们需要生成一个秘钥库(keystore),它是存储开发者的公钥和私钥的容器。可以使用Java的keytool工具生成秘钥库。命令如下:
```
keytool -genkey -alias your_alias_name -keyalg RSA -keysize 2048 -validity 365 -keystore your_keystore.jks
```
其中,your_alias_name是你指定的别名,your_keystore.jks是你要生成的秘钥库文件名。
步骤二:配置签名信息
在项目的build.gradle文件中进行配置,指定签名文件的路径、别名以及密码等信息。示例配置如下:
```
android {
...
signingConfigs {
release {
storeFile file("your_keystore.jks")
storePassword "your_store_password"
keyAlias "your_alias_name"
keyPassword "your_key_password"
}
}
...
}
```
其中,your_keystore.jks是你生成的秘钥库文件名,your_store_password是秘钥库的密码,your_alias_name是你指定的别名,your_key_password是别名对应的秘钥密码。
步骤三:使用签名信息进行打包
在项目的build.gradle文件中进行配置,指定使用release签名配置进行打包。示例配置如下:
```
android {
...
defaultConfig {
...
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
这样,在打包release版本时,就会自动使用配置的签名信息对apk文件进行签名。
3. 注意事项
- 私钥和秘钥库非常重要,请务必妥善保管并备份,避免丢失或泄露。
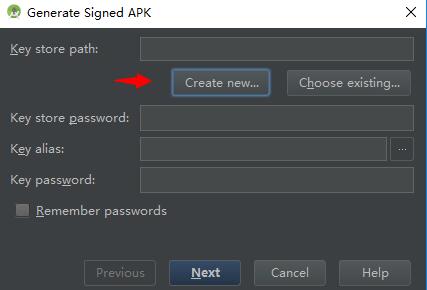
- 如果使用第三方的打包工具(如Android Studio),可以直接在界面上进行签名配置和打包操作,无需手动配置。
- 在发布和更新应用时,应保持相同的签名信息,以避免安装和更新的问题。
总结
安卓签名打包是发布和分发应用的必要步骤,确保应用的完整性和来源可靠性。本文介绍了签名原理、签名打包的步骤,以及注意事项。希望能帮助读者理解和应用签名打包的过程,并保证应用的安全性。