在安卓开发中,签名是一个重要的步骤,用于确保应用程序的完整性和安全性。签名后的应用程序可以被认定为可信任的,并且可以在设备上安装和运行。在本文中,我们会详细介绍安卓签名的原理以及打包成新版本的步骤。
首先,让我们来了解签名的原理。在安卓开发中,每个应用程序都有一个唯一的数字证书(也称为密钥库),用于标识应用程序的发布者。这个数字证书由开发者在应用程序开发过程中生成,并保存在密钥库文件中。当开发者将应用程序打包成APK(Android安装包)文件时,会使用密钥库文件对APK进行签名。
应用程序签名过程的原理如下:
1. 开发者使用Java Keytool工具创建一个密钥库文件(.keystore),并为其指定一个密码。这个密钥库文件相当于开发者的身份证,用于证明开发者的身份。
2. 开发者使用Keytool命令生成一个密钥对,包括一个私钥和一个公钥。私钥用于对应用程序进行签名,而公钥用于验证签名的合法性。
3. 开发者将应用程序的私钥导出到密钥库文件中,并为其指定一个别名和密码。这个私钥相当于应用程序的身份证,用于证明应用程序的发布者。
4. 开发者使用密钥库文件对应用程序的资源文件进行签名,生成签名文件。
5. 开发者将签名文件和资源文件一起打包成APK文件。
接下来,我们来看看如何打包成新版本。
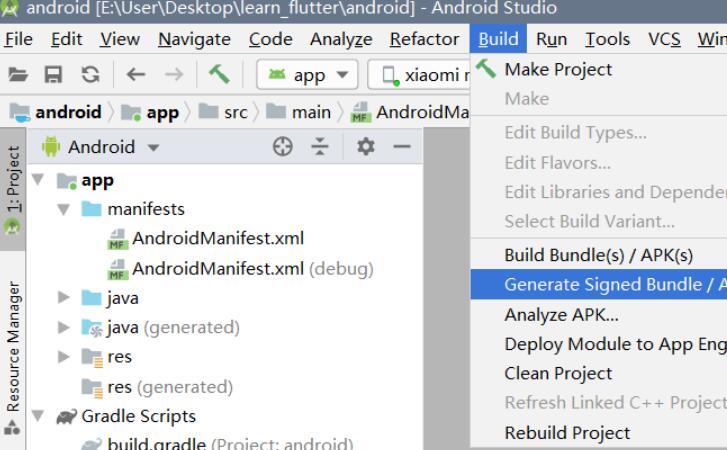
1. 使用Android Studio或者命令行工具进入项目的根目录。
2. 执行以下命令来生成一个密钥库文件:
```
keytool -genkey -v -keystore [keystore文件路径] -alias [别名] -keyalg RSA -keysize 2048 -validity [有效期]
```
在执行该命令时,你需要替换方括号中的参数为你的实际值。例如,[keystore文件路径]是你希望生成的密钥库文件的存放路径,[别名]是你给密钥库文件起的别名,[有效期]是密钥的有效期时间。
3. 在将应用程序打包成APK文件之前,确保你已经在项目的`build.gradle`文件中配置了签名信息。例如:
```
signingConfigs {
release {
storeFile file([keystore文件路径])
storePassword "[密钥库密码]"
keyAlias "[别名]"
keyPassword "[密钥密码]"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
替换方括号中的参数为你的实际值。[keystore文件路径]是你的密钥库文件的路径,[密钥库密码]是你的密钥库文件的密码,[别名]是你的密钥库文件的别名,[密钥密码]是你的密钥文件的密码。
4. 执行以下命令来打包成新版本的APK文件:
```
./gradlew assembleRelease
```
这个命令会自动将应用程序打包成一个名为`app-release.apk`的文件。
通过以上步骤,你已经成功地将应用程序打包成一个新版本,并且使用密钥库文件对其进行签名。签名后的APK文件可以被识别为可信任的应用程序,并且可以在设备上正常安装和运行。
总结起来,安卓签名的过程包括生成密钥库文件、生成密钥对、将私钥导出到密钥库文件、使用密钥库文件对应用程序进行签名以及将签名文件和资源文件一起打包成APK文件。打包成新版本的步骤包括生成密钥库文件、配置签名信息以及执行打包命令。
希望本文能够帮助到您理解安卓签名的原理和打包成新版本的步骤。如果您有任何问题,请随时向我提问。