当你在开发Android应用时,你可能会遇到“签名不一致”这个问题。这个问题的原因是Android应用在打包和发布时通过签名来确保应用的安全性。如果你的应用签名不一致,它可能无法更新或者无法安装到设备中。本文将详细介绍如何修改签名设置来解决签名不一致的问题。
首先,让我们来了解一下Android应用签名的原理。
在Android应用打包过程中,每个应用都会被赋予一个唯一的数字签名。这个签名由开发者生成,一般包含一个私钥和一个公钥。私钥由开发者妥善保管,而公钥则会随应用一同发布。当用户安装应用时,系统会验证应用的签名是否与设备中已安装的版本一致。如果签名一致,应用将被认为是有效并继续安装。否则,系统会提示“签名不一致”错误并拒绝安装。
现在,我们来讨论如何改变签名设置以解决签名不一致的问题。
注意:在修改签名设置之前,你需要备份原有签名文件。否则,你将无法使用旧版本的签名重新签名应用。
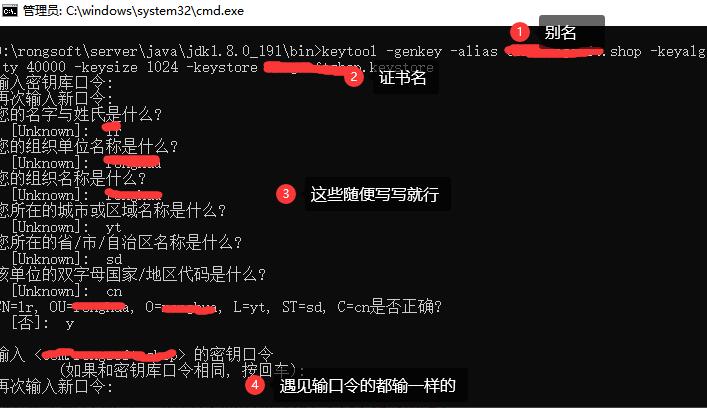
第一步是生成新的签名文件。你可以使用Java的`keytool`工具来生成签名文件。打开命令行工具并导航到JDK的`bin`目录下。然后运行以下命令:
```
keytool -genkeypair -alias my_key_alias -keyalg RSA -keysize 2048 -validity 10000 -keystore my_keystore.jks
```
以上命令将生成一个新的签名文件(`my_keystore.jks`),并提示你输入相关信息,如密码、组织单位等等。请确保你输入的信息准确、安全,并记住生成的密码。
第二步是修改应用的`build.gradle`文件。在你的项目根目录下找到`build.gradle`文件并打开它。在`android`闭包中添加以下内容:
```
android {
...
signingConfigs {
release {
storeFile file("my_keystore.jks")
storePassword "your_store_password"
keyAlias "my_key_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
注意将上述代码中的`my_keystore.jks`替换成你生成的签名文件路径,将`your_store_password`和`your_key_password`替换成你设置的密码。
第三步是重新打包应用。你可以使用Android Studio的构建工具来重新打包应用。在菜单中选择`Build > Generate Signed Bundle / APK`,然后选择`APK`选项并点击`Next`。在签名配置中选择`release`,然后输入密码并选择你的签名文件。点击`Finish`开始重新打包应用。
重新打包后,你的应用将具有新的签名,并且应该可以顺利安装和更新。
需要注意的是,如果你的应用已经发布到应用商店,你可能需要重签名应用并重新提交到商店。这是因为商店会验证签名,并拒绝重复安装同一签名的应用。
总结一下,通过生成新的签名文件,并修改应用的build.gradle文件来重新打包,你可以解决Android应用的签名不一致问题。记住,在执行任何签名修改操作之前,请备份原有签名文件以防止意外丢失。