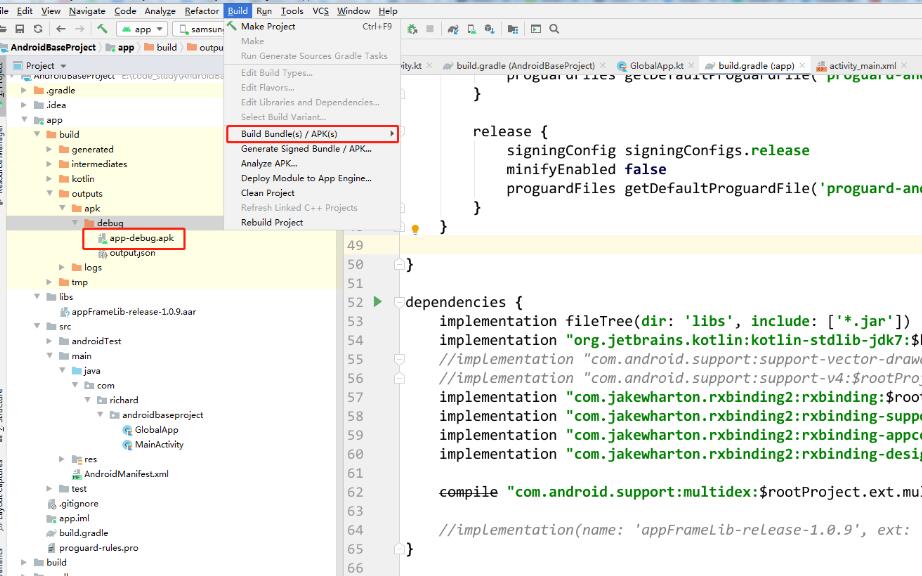
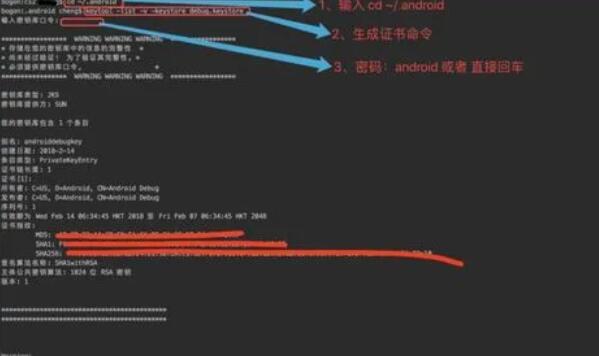
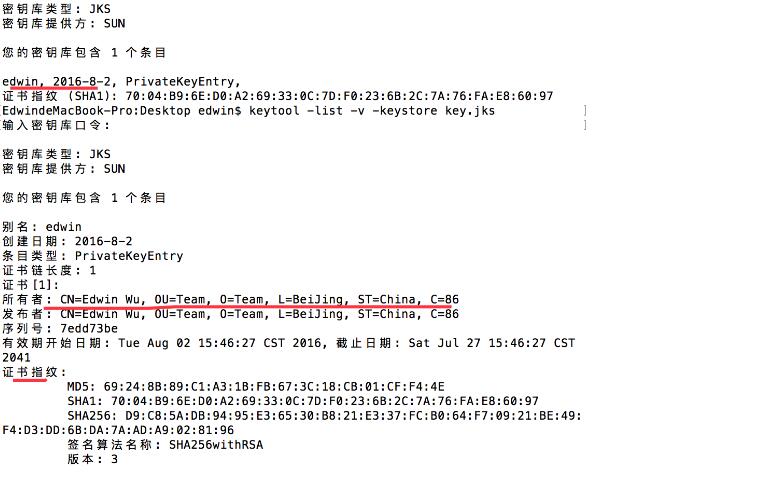
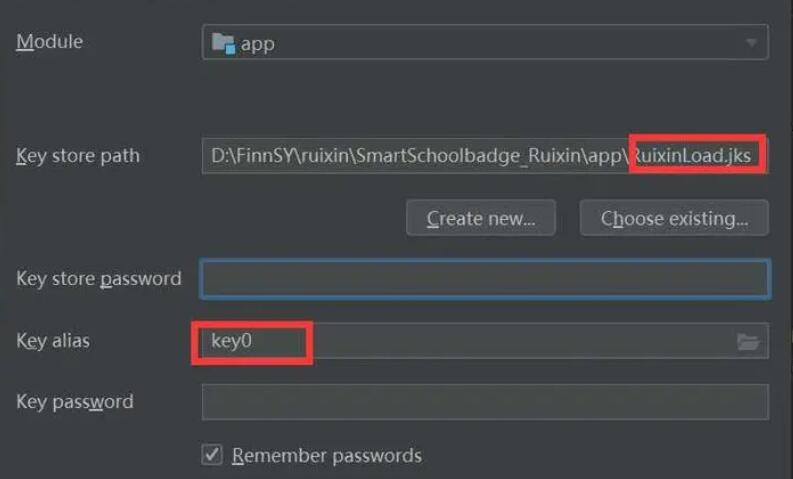
安卓应用签名是为了保证应用的完整性和安全性,每个发布到Google Play Store的应用都必须经过签名。签名过程将应用的唯一标识(例如包名)与开发者的数字证书相结合,以确保应用在安装和更新过程中不被篡改或恶意替换。
以下是配置自动签名的步骤和原理:
1. 生成密钥库(Keystore):
在签名过程中,我们需要先生成一个密钥库文件,该文件包含了应用的签名信息。可以通过Java的keytool工具来生成密钥库文件。
在命令行输入以下命令:
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
其中,my-release-key.keystore 是生成的密钥库文件名,alias_name 是别名(可以自定义),-keyalg 指定密钥算法,-keysize 指定密钥大小,-validity 指定有效期(以天为单位)。
2. 配置构建配置文件(build.gradle):
在项目的 build.gradle 文件中,添加签名配置信息。
在 android 标签下添加如下代码:
```
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "*********" // 密钥库密码
keyAlias "alias_name" // 别名
keyPassword "*********" // 别名密码
}
}
```
注意,storePassword 是密钥库的密码,keyAlias 是别名,keyPassword 是别名的密码。
3. 应用签名设置:
在应用的 build.gradle 文件中,将签名配置应用到对应的构建类型中。
在 android 标签下的 buildTypes 子标签下添加如下代码:
```
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
现在,每次构建发布版本时,Android Studio 将会自动使用配置的签名信息对应用进行签名。
签名过程的原理如下:
应用签名是通过将应用的相关信息与开发者的私钥进行加密得到签名信息,然后将签名信息放在应用的证书中。在安装或更新应用时,系统会使用应用证书中的签名信息与应用本身进行对比,以验证应用的完整性和真实性。
在Android系统中,AndroidManifest.xml 文件中的包名是应用的唯一标识之一。当用户安装应用时,系统会根据包名创建应用的相关目录和文件,并且会检查应用的签名信息,如果签名信息无效,则可能会导致应用无法安装或运行。
总结:
配置自动签名可以保证应用在发布到Google Play Store时的安全性和完整性。通过生成密钥库文件,并将签名配置应用到构建配置文件中,每次构建发布版本时都会自动使用配置的签名信息。签名过程的原理是将应用信息与开发者的私钥进行加密,然后将签名信息放在应用的证书中,系统在安装或更新应用时会验证应用的签名信息以确保应用的真实性和完整性。