安卓模仿签名(App Signature Spoofing)是一种技术手段,用于伪装应用程序的数字签名信息,以绕过安卓系统的验证机制,获取一些特殊权限。通过模仿其他应用程序的签名,恶意应用程序可以欺骗系统,绕过应用程序的权限控制,从而执行一些正常情况下不被允许的操作。
下面将详细介绍安卓模仿签名的原理及如何实现。
1. 原理:
安卓应用程序安装时,系统会生成应用程序的数字签名,用于验证应用程序的完整性和真实性。数字签名通常由应用程序的开发者生成,并由证书机构进行认证。而数字签名中包含了应用程序的包名、版本号、开发者信息等重要信息。
安卓系统使用应用程序的数字签名来验证应用程序的身份,并授予其一些特殊权限,例如访问系统级别的API、读取其他应用程序的数据等。通过模仿其他应用程序的签名,恶意应用程序就可以冒充合法应用程序,获取其特殊权限。
2. 实现步骤:
要实现安卓模仿签名,需要以下步骤:
2.1 获取目标应用程序的签名:
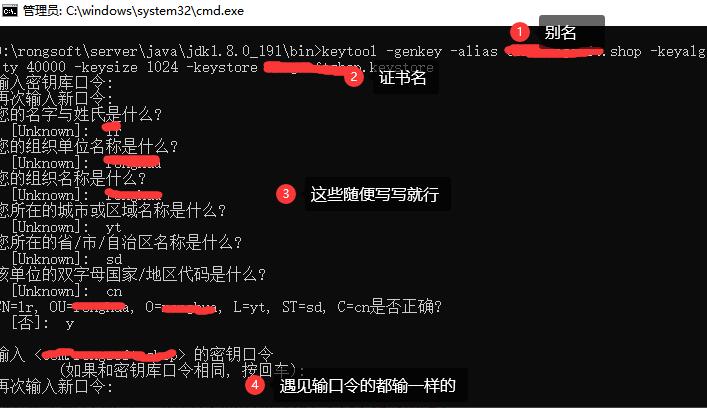
首先,需要获取目标应用程序的签名信息。可以通过命令行工具(如keytool)或通过编程方式获得应用程序的签名,具体步骤如下:
- 命令行方式:打开终端(命令提示符),输入以下命令,其中'path_to_apk'替换为目标应用程序的apk文件的路径。
keytool -printcert -jarfile path_to_apk
- 编程方式:在Java中,可以使用以下代码获取应用程序的签名信息。
```
PackageManager packageManager = getPackageManager();
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
```
通过上述方式获得签名信息后,可以将其保存到本地文件或变量中备用。
2.2 伪装应用程序的签名:
接下来,需要将恶意应用程序的签名替换为目标应用程序的签名。具体步骤如下:
- 获取恶意应用程序的apk文件,并解压缩。
- 找到解压后的应用程序文件夹中的META-INF目录。
- 删除该目录下的所有文件。
- 将之前获取到的目标应用程序的签名文件复制到META-INF目录下,并将其重命名为原始签名文件的名称。
- 重新压缩恶意应用程序的文件夹,并将其重命名为apk文件。
2.3 安装伪装签名的应用程序:
最后,使用adb命令或将apk文件安装到设备上。安装时系统会对应用程序的签名进行验证,由于应用程序的签名已经被替换为目标应用程序的签名,系统会将其认作目标应用程序,并授予其特殊权限。
需要注意的是,实施安卓模仿签名是一种易受滥用的技术手段,容易被黑客利用来执行一些非法操作。为了保护用户的安全和隐私,安卓系统在较新的版本中已经对模仿签名进行了相应的限制和更改,使得恶意应用程序更难以获取特殊权限。
以上就是安卓模仿签名的原理及实现步骤的详细介绍。希望能对你了解该技术有所帮助。