安卓开发应用安装不上未签名的问题是由于Android系统具备了一套严格的应用安全机制。未签名的应用无法通过系统的安装验证,因此无法正常安装。
那么什么是签名呢?签名是将应用程序和开发者进行关联的一种方式。它通过创建一个数字证书,将开发者的身份与应用程序进行绑定。这样,当用户在安装应用时,系统可以验证应用是否来自可信的开发者,并且是否被篡改。
为了解决“未签名应用无法安装”的问题,我们需要对应用进行签名。下面就让我来详细介绍一下签名的原理和步骤。
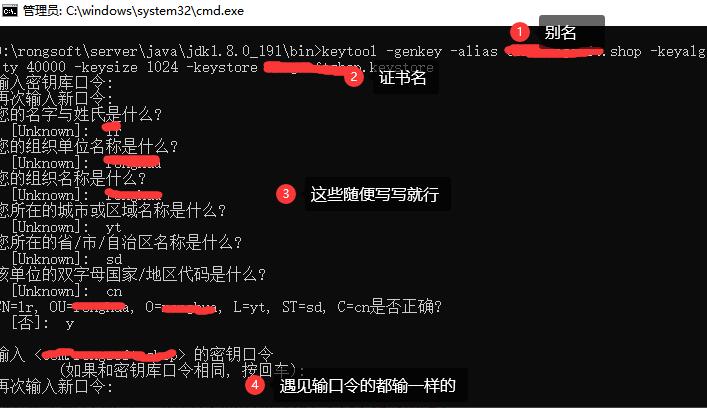
首先,为了生成签名,我们需要使用Java的keytool工具生成一个密钥库(keystore)。密钥库是存储密钥和证书信息的安全文件,它用于对应用进行签名。
生成密钥库的命令如下:
```bash
keytool -genkey -v -keystore my-keystore.keystore -alias my-app-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中,-keystore参数指定了生成的密钥库文件名,-alias参数指定了别名(用于标识密钥库中的密钥),-keyalg参数指定了生成密钥的算法(一般使用RSA算法),-keysize参数指定了生成密钥的长度,-validity参数指定了证书的有效期(以天为单位)。
执行完上述命令后,会提示输入密钥库密码、密钥密码、用户名等信息。请记住输入的密码,以备后续使用。
接下来,我们需要使用keytool工具导出应用的证书。导出证书的命令如下:
```bash
keytool -export -rfc -keystore my-keystore.keystore -alias my-app-alias -file my-app-certificate.pem
```
上述命令中,-keystore参数指定了密钥库文件名,-alias参数指定了要导出的密钥的别名,-file参数指定了导出的证书文件名。
执行完上述命令后,会提示输入密钥库密码。输入密码后,就会成功导出证书。
现在,我们已经生成了签名所需的密钥库和证书。接下来,我们需要将证书应用到我们的应用中。
在Android Studio中,打开项目的build.gradle文件,找到android节点下的defaultConfig节点。在该节点中添加如下代码:
```groovy
signingConfigs {
release {
storeFile file("my-keystore.keystore")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
在上述代码中,storeFile指定了密钥库文件的路径,storePassword指定了密钥库的密码,keyAlias指定了要使用的密钥别名,keyPassword指定了密钥的密码。
保存并关闭build.gradle文件后,重新构建应用。构建完成后,我们就可以得到一个签名后的应用。
要注意的是,如果没有密钥库文件或者忘记了密码,是无法重新生成相同的签名的。因此,在生成密钥库和导出证书时,请务必妥善保管好密钥库文件和密码。
总结一下,未签名应用无法安装是由于Android系统的安全机制导致的。为了解决这个问题,我们需要对应用进行签名。签名的基本步骤包括:生成密钥库、导出证书、将证书应用到应用中。通过正确的签名,我们可以确保用户安装的应用来自可信的开发者,并且未被篡改。希望这篇文章对你有所帮助!