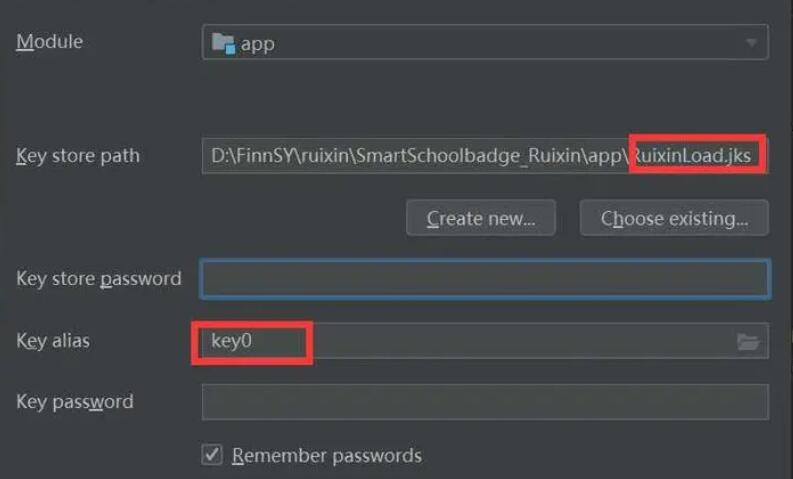
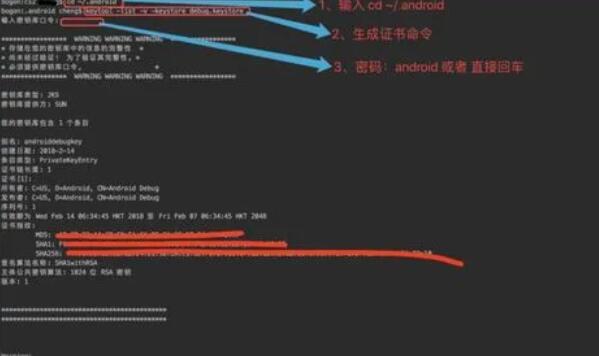
安卓接口签名(Android API Signing)是一种用于验证Android应用程序和API通信的安全机制。本文将详细介绍安卓接口签名的原理及其实现方式。
1. 概述
在Android开发中,应用程序可能需要与服务器或其他应用程序进行通信,这就需要确保数据传输的安全性。安卓接口签名是一种解决方案,它使用数字签名和公钥加密等技术来验证应用程序的身份,并保证通信的机密性和完整性。
2. 原理
安卓接口签名的原理基于公钥和私钥的加密体系。在应用程序开发过程中,开发者首先生成一对密钥——公钥和私钥。公钥用于对数据进行加密,私钥则用于解密。
当应用程序需要与API通信时,它会将请求参数和其他数据使用私钥进行签名处理,生成一个签名值。服务器或API接收到请求后,会使用相应的公钥进行验签,确认请求的合法性。如果验签成功,则说明请求来自合法的应用程序。
3. 实现方式
在Android开发中,可以使用Java提供的密钥库(KeyStore)来生成密钥对,并使用相应的算法(如RSA)进行签名和验签。以下是一个简单的示例代码:
```
import java.security.KeyPair;
import java.security.KeyPairGenerator;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.Signature;
public class ApiSigning {
private static final String ALGORITHM = "SHA256withRSA";
public static void main(String[] args) throws Exception {
// 生成密钥对
KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");
KeyPair keyPair = keyPairGenerator.generateKeyPair();
PrivateKey privateKey = keyPair.getPrivate();
PublicKey publicKey = keyPair.getPublic();
// 加密数据
byte[] data = "Hello, World!".getBytes("UTF-8");
// 签名
Signature signature = Signature.getInstance(ALGORITHM);
signature.initSign(privateKey);
signature.update(data);
byte[] signatureBytes = signature.sign();
// 验签
signature.initVerify(publicKey);
signature.update(data);
boolean isValid = signature.verify(signatureBytes);
System.out.println("Signature is valid: " + isValid);
}
}
```
在实际应用中,通常需要将公钥存储在服务器上,并在API接口中进行公钥的验证和解密操作。为了保证安全性,私钥应当妥善保存,并不在客户端存储。
4. 其他注意事项
在实际的接口签名中,还可以通过添加时间戳、随机字符串、密钥版本等措施来增加安全性,并防止重放攻击和中间人攻击。
此外,在Android开发中,还可以使用第三方的安全框架(如OkHttp、Retrofit等)来简化接口签名的实现过程。
总结:
安卓接口签名是一种用于验证Android应用程序和API通信的安全机制,它使用数字签名和公钥加密等技术来验证应用程序的身份,并保证通信的机密性和完整性。通过生成密钥对,进行签名和验签操作,可以有效防止数据被篡改和截获。在实际应用中,还可以通过添加其他安全措施进一步增强接口签名的安全性。