在安卓开发中,应用程序的签名是用于验证应用程序的完整性和安全性的重要组成部分。应用程序签名是一个用于证明应用程序来源的数字签名,它由应用程序开发者使用私钥对应用程序进行签名生成的。当一个应用程序被安装到设备上时,系统会检查应用程序的签名,以确定它是否来自可信任的开发者。
在某些情况下,我们可能需要在应用程序中监听应用签名的改动。例如,如果应用程序的签名被非法篡改,可能会导致应用程序无法正常运行或存在被攻击的风险。因此,了解如何监听签名改动对于确保应用程序的安全性至关重要。
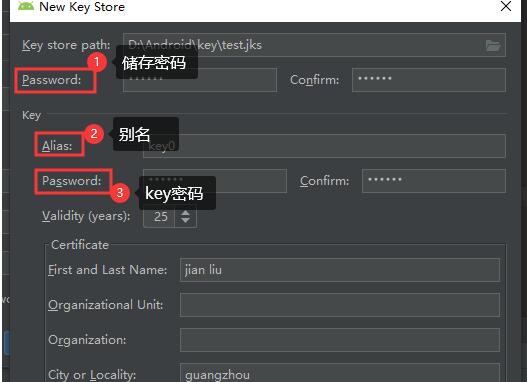
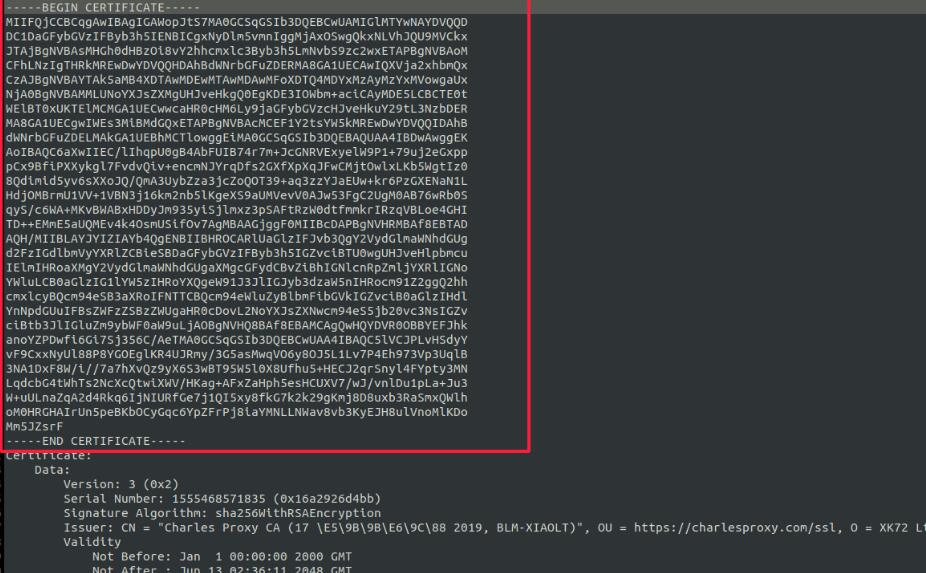
首先,让我们了解一下应用程序的签名是如何工作的。在安卓开发中,我们使用Java的KeyStore工具来生成公钥和私钥对,并将私钥用于对应用程序进行签名。应用程序的签名信息保存在APK文件的META-INF目录下的CERT.RSA文件中。
为了监听应用程序签名的改动,我们可以利用Android系统提供的Package Manager工具和PackageInfo类来获取应用程序的签名信息,然后与之前的签名进行比较。
下面是一个简单的示例,演示了如何在安卓应用程序中监听签名改动:
```java
import android.content.Context;
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
public class SignatureUtils {
public static boolean isSignatureChanged(Context context) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(context.getPackageName(),
PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
if (signatures != null && signatures.length > 0) {
for (Signature signature : signatures) {
String currentSignature = getSignatureMD5(signature.toByteArray());
String savedSignature = "YOUR_SAVED_SIGNATURE"; // 保存之前的签名
if (!currentSignature.equals(savedSignature)) {
return true; // 签名已改动
}
}
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
return false; // 签名未改动
}
private static String getSignatureMD5(byte[] signature) {
try {
MessageDigest md = MessageDigest.getInstance("MD5");
byte[] md5Digest = md.digest(signature);
StringBuilder sb = new StringBuilder();
for (byte b : md5Digest) {
sb.append(String.format("%02x", b));
}
return sb.toString();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
return "";
}
}
```
在上述代码中,我们首先获取应用程序的签名信息,然后将签名信息转换为MD5哈希值。我们还需要将之前保存的签名与当前签名进行比较,如果两者不匹配,则说明签名已改变。
要使用上述代码,您需要将"YOUR_SAVED_SIGNATURE"替换为您之前保存的签名。您可以通过运行应用程序,并在日志中查找应用程序的签名信息来获取签名。
请注意,上述代码只适用于监测应用程序签名的改变,如果您的应用程序需要更高级的安全性,您应该考虑使用更强大的防护措施,比如APK签名校验库、反篡改检测工具等。
总之,通过监听应用程序签名的改变,我们可以及时发现可能存在的安全风险,保护应用程序和用户的数据安全。希望以上信息对您有所帮助!