安卓加壳技术是一种常见的应用程序保护方法,它通过对应用程序进行混淆、加密和重打包等操作,增加了反编译和反调试的难度,提高了应用程序的安全性。而重签名则是在加壳后,将应用程序重新签名,以便能够在安卓系统上正常安装和运行。本文将详细介绍安卓加壳后重签名的原理和步骤。
1. 加壳原理
加壳是指将原始的应用程序文件(APK)进行处理,生成加密或混淆后的新的应用程序文件。常用的加壳方式有DEX加壳和SO加壳两种。
- DEX加壳:将原始APK中的DEX文件提取出来,进行加密或混淆处理,然后将加密后的DEX文件重新封装到新的APK中。这样,在运行时需要先解密或还原DEX文件,然后加载执行。常用的DEX加壳工具有DexGuard、Bangcle等。
- SO加壳:将原始APK中的SO文件提取出来,进行加密或混淆处理,然后将加密后的SO文件重新插入到新的APK中。这样,在运行时需要通过特定的方法加载执行加密的SO文件。常用的SO加壳工具有NDK加固、Unpacker、Qihoo等。
加壳后的应用程序,由于进行了加密和混淆处理,使得应用程序的逻辑和结构变得不可见,增加了逆向工程和破解的难度。
2. 重签名步骤
重签名是在加壳后的应用程序上进行的操作,它包括以下步骤:
步骤一:获取原始APK文件和签名信息
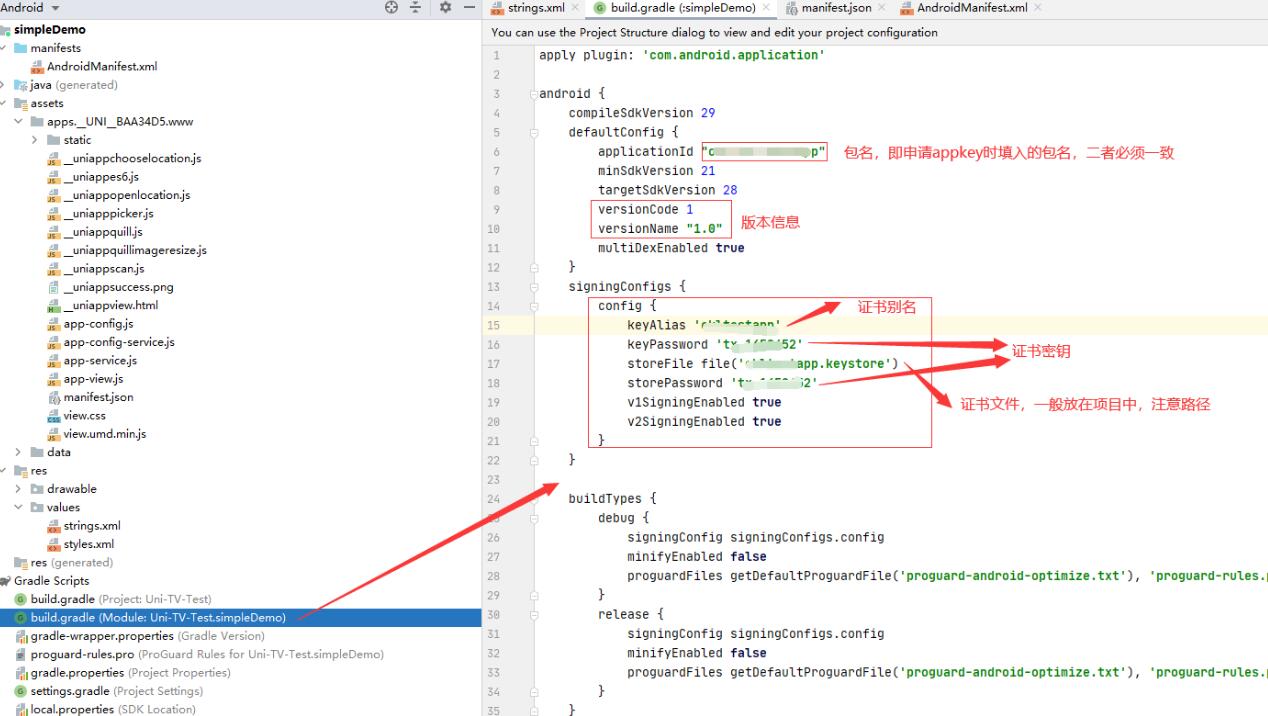
从加壳后的应用程序中提取原始APK文件(通常保存在assets或其他目录下),以及原始APK的签名信息,包括签名文件(如.keystore文件)和签名别名、密码等信息。
步骤二:新建签名文件
如果没有签名文件,可以使用Java自带的keytool工具生成自己的签名文件。命令如下:
```
keytool -genkey -alias
```
其中,`
步骤三:获取签名信息
使用jarsigner工具获取原始APK文件的签名信息。命令如下:
```
jarsigner -verify -verbose -certs
```
其中,`
步骤四:删除原始APK文件的签名信息
使用zipalign工具删除原始APK文件的签名信息。命令如下:
```
zipalign -c -v 4
```
其中,`
步骤五:重签名
使用jarsigner工具对原始APK文件进行重签名。命令如下:
```
jarsigner -keystore
```
其中,`
重签名后的APK文件即可在安卓系统上正常安装和运行。
3. 注意事项
在进行加壳和重签名操作时,需要注意以下事项:
- 确保使用的加壳工具和重签名工具的版本兼容,以避免兼容性问题。
- 加壳和重签名操作会对应用程序的性能和大小产生一定影响,需要权衡利弊。
- 加壳和重签名操作并不能绝对保证应用程序的安全,只能增加破解的难度,安全性仍需综合考虑。
综上所述,通过加壳和重签名操作,可以增加应用程序的安全性, ers to install and run the application on an Android system.
3. Precautions
When performing shell and re-signing operations, pay attention to the following points:
- Ensure that the version of the shell tool and re-signing tool used is compatible to avoid compatibility issues.
- Shell and re-signing operations will have a certain impact on the performance and size of the application, so the pros and cons need to be weighed.
- Shell and re-signing operations can not absolutely guarantee the security of the application, but only increase the difficulty of cracking, and security still needs to be considered comprehensively.
In conclusion, by using shell and re-signing operations, the security of the application can be increased, but it is important to bear in mind the potential impact on performance and size, as well as the need for a comprehensive security strategy.