免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓加固需要签名

在安卓应用开发中,加固是一种重要的安全增强措施,它可以帮助开发者保护应用免受恶意攻击和篡改。在进行安卓加固时,使用签名是必不可少的一个步骤。本文将详细介绍安卓加固需要签名的原理和详细步骤。

首先,我们需要了解什么是签名。在安卓开发中,应用程序包(APK)是一个由代码和资源文件组成的压缩包。签名是将应用程序包与开发者的数字证书相结合,用于验证应用程序的身份和完整性。签名可以防止未经授权的第三方篡改应用程序,确保应用程序在用户设备上执行的是来自可信源的代码。

下面是安卓加固需要签名的详细步骤:

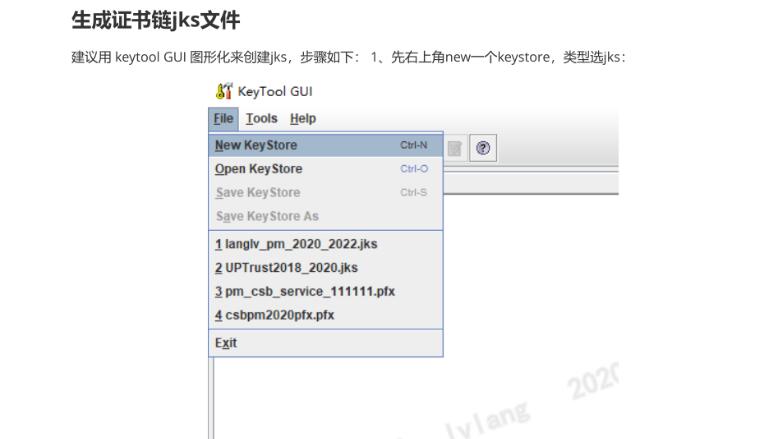
1. 生成密钥库:首先,我们需要生成一个密钥库(keystore),它用于存储数字证书和私钥。可以使用Java的keytool工具来创建密钥库。密钥库应该包含开发者的证书和私钥,用于对应用程序进行签名。

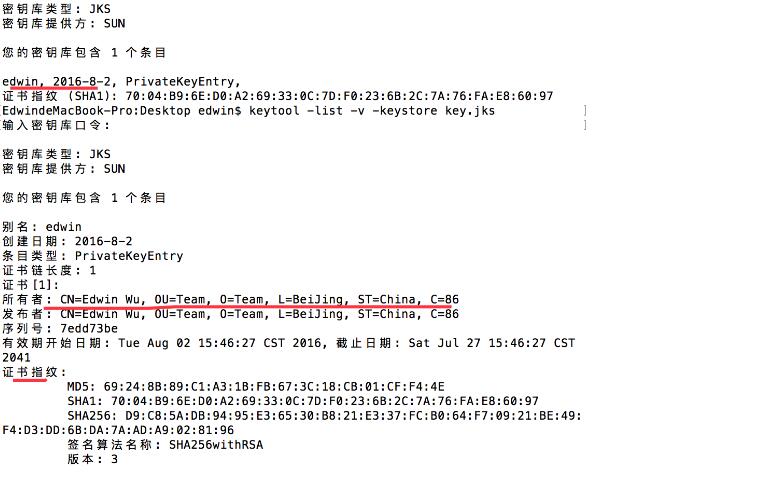
2. 生成数字证书:在生成密钥库后,我们需要使用keytool工具生成数字证书。数字证书是包含开发者信息的文件,用于验证应用程序的真实性和完整性。生成数字证书时,需要提供一些开发者信息,如组织名称、单位名称等。生成数字证书时,请确保所提供的开发者信息是准确和真实的。

3. 对应用程序进行签名:一旦生成了密钥库和数字证书,我们就可以使用keytool工具或Android Studio来对应用程序进行签名了。签名时需要提供密钥库的路径和密码,以及要签名的应用程序包的路径。签名成功后,应用程序包中的每个文件都会被附加上数字签名。

4. 验证应用程序签名:在应用程序签名完成后,我们可以使用jarsigner工具来验证应用程序的签名。验证签名可以确保应用程序没有被篡改,并且可以确定签名是否与开发者的数字证书相匹配。

5. 导出应用程序:当应用程序签名验证通过后,我们可以将已签名的应用程序导出为APK文件。导出时,请确保选择正确的签名配置和密钥库。

总结起来,安卓加固需要签名的原理是通过将应用程序包与开发者的数字证书结合,确保应用程序的真实性和完整性。签名是一种重要的安全措施,可以防止应用程序被篡改和恶意攻击。在进行安卓加固时,遵循以上步骤可以完成签名过程,保证应用程序的安全性。

相关知识:
ipa修改后重新签名
在iOS开发中,当我们开发完成一个应用程序后,需要将其发布到App Store或者给其他用户测试。在发布或测试应用程序之前,我们通常需要对应用进行签名。签名是一种安全机制,用于验证应用的来源和完整性,并防止非法修改应用程序。在iOS中,应用签名使用的是苹果
2023-07-18
怎么分离p12证书
P12证书(也称为PFX证书)是一种常见的数字证书格式,它通常用于存储和传输加密相关的信息,例如私钥和公钥。在互联网领域,P12证书在安全通信、身份认证和数据加密等方面起着关键的作用。P12证书通常是通过一种称为“分离”(或“导出”)的过程来获取私钥和公钥
2023-07-18
安卓签名工具signapk
Android签名工具signapk是一个用于为Android应用程序签名的命令行工具。在发布Android应用程序时,必须对应用进行数字签名以确保应用的完整性和鉴别性。签名后的应用可以被安装到设备上,并且通过验证签名可以确保应用是由信任的开发者发布的。s
2023-07-17
安卓机没有签名冲突
在Android开发中,签名冲突是指在一个应用程序中使用了相同的签名文件(也称为keystore文件)来发布不同的版本,而这些版本之间存在冲突。例如,如果你使用了同一个包名和相同的签名来发布两个不同的应用,那么就会出现签名冲突。签名冲突可能会出现在以下几种
2023-07-17
安卓如何改文件签名
在安卓系统中,每个应用程序都有一个数字签名,用于验证应用程序的身份和完整性。应用程序签名是由开发者使用他们的证书进行生成的,可以保证应用程序没有被篡改或植入恶意代码。然而,有时候我们可能需要更改一个应用程序的签名,比如因为开发环境变化或者测试需要。下面是一
2023-07-17
apk文件显示没有签名证书如何解决
当我们在Android应用开发中使用Android Studio或者其他工具编译生成apk文件时,会将一些元数据信息和数字签名证书添加到apk文件中。签名证书的作用是保证应用的完整性和安全性,确保应用的来源可靠,防止篡改和恶意代码的注入。如果apk文件显示
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4