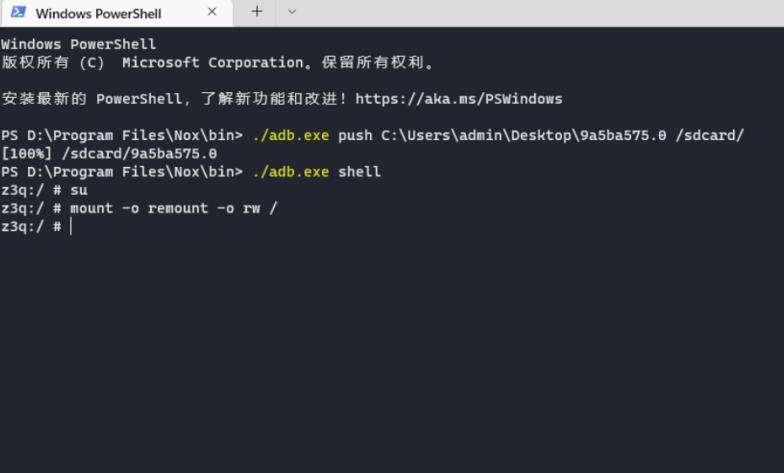
安卓加固是一种保护安卓应用程序免受恶意攻击和盗版的技术手段。通过加固可以增加应用程序的安全性,防止被反编译、篡改或破解。命令重新签名是加固过程中的一步,用于将经过加固处理的应用程序重新签名,确保应用程序的完整性和合法性。
在介绍安卓加固和命令重新签名之前,我们先了解一下加固的原理。加固技术主要通过对应用程序进行代码混淆、加密和防篡改等操作,使得应用程序的代码难以被分析,从而达到保护应用程序的目的。具体来说,加固技术可以通过以下几个步骤来实现:
1. 代码混淆:将应用程序的代码进行混淆,即对代码进行重命名、删除不必要的代码和添加无意义的代码等操作,使得代码结构变得复杂难以被理解和分析。
2. 加密保护:对应用程序的关键代码或数据进行加密处理,使得黑客无法直接获取敏感信息。
3. 防篡改:通过在应用程序中加入检测机制和校验码,防止应用程序在未经授权的情况下被修改或篡改。
4. 反调试和反动态分析:通过在应用程序中引入反调试和反动态分析的技术手段,使得黑客无法通过调试或动态分析来获取应用程序的敏感信息。
在加固完成之后,需要对应用程序进行重新签名,以确保应用程序的完整性和合法性。签名是安卓系统中一种重要的安全机制,通过对应用程序进行数字签名来验证应用程序的来源和完整性。重新签名的过程主要包括以下几个步骤:
1. 生成私钥和公钥:首先需要生成一个用于签名的私钥和对应的公钥。私钥用于对应用程序进行签名,而公钥用于验证应用程序的合法性。
2. 使用私钥对应用程序进行签名:使用生成的私钥对经过加固处理的应用程序进行签名。签名过程会对应用程序进行哈希计算,并使用私钥对哈希值进行加密,生成签名文件。
3. 验证签名:重新签名后的应用程序需要通过验证签名的过程来确保其完整性和合法性。验证过程会对应用程序进行哈希计算,并使用公钥对签名文件进行解密,然后比对解密后的哈希值与重新计算的哈希值是否一致。
4. 安装和运行应用程序:验证通过的应用程序可以安装和运行在安卓设备上。
对于命令重新签名的操作,通常可以通过以下步骤来完成:
1. 生成私钥和公钥:如前所述,首先需要生成一个用于签名的私钥和对应的公钥。
2. 使用私钥对应用程序进行签名:使用生成的私钥对经过加固处理的应用程序进行签名。可以使用以下命令来实现:
```
jarsigner -verbose -keystore [keystore文件路径] -signedjar [签名后的应用程序路径] [未签名的应用程序路径] [别名]
```
其中,[keystore文件路径]为存储私钥和公钥的文件路径,[签名后的应用程序路径]为签名后的应用程序的保存路径,[未签名的应用程序路径]为经过加固处理的应用程序的路径,[别名]为用于签名的私钥的别名。
3. 验证签名:可以使用以下命令来验证应用程序的签名:
```
jarsigner -verify -verbose [签名后的应用程序路径]
```
如果签名验证通过,则表示应用程序的签名合法有效。
通过以上步骤,我们可以完成安卓加固和命令重新签名的操作。这样经过加固处理的应用程序就具有更高的安全性和完整性,可以更好地保护应用程序免受恶意攻击和盗版。