安卓应用加固是指对安卓应用程序进行一系列的加密和防御措施,以增加应用的安全性,防止被逆向工程分析、篡改或者盗取应用的敏感信息。
其中,签名是安卓应用加固的一个重要步骤。签名是在应用程序打包时,对程序进行数字签名以验证程序的来源和完整性。安卓系统通过签名来确定应用程序的开发者,并用于确保应用程序在安装和更新过程中的安全性。下面将详细介绍签名的原理和步骤。
一、签名的原理:
在Android开发中,每个应用程序都必须签名,以确保应用程序的安全性。签名的原理是通过一对公私钥对对应用程序进行数字签名,然后再将公钥嵌入到应用程序中。当用户安装应用程序时,系统会检查应用的签名是否与安装包中的公钥匹配,以验证应用程序的完整性和来源。如果签名验证通过,则表示应用程序是安全的,可以正常安装和运行。
二、签名的步骤:
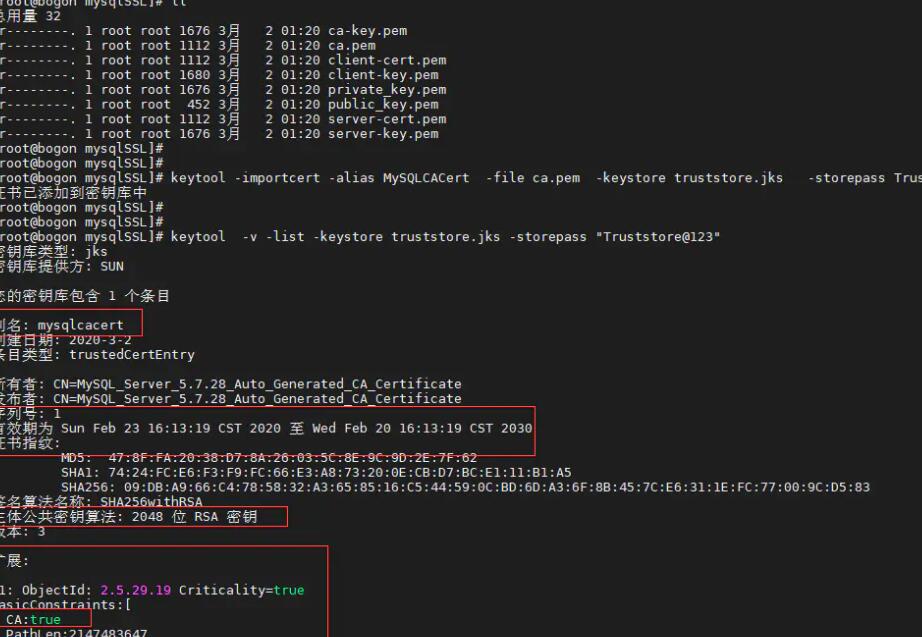
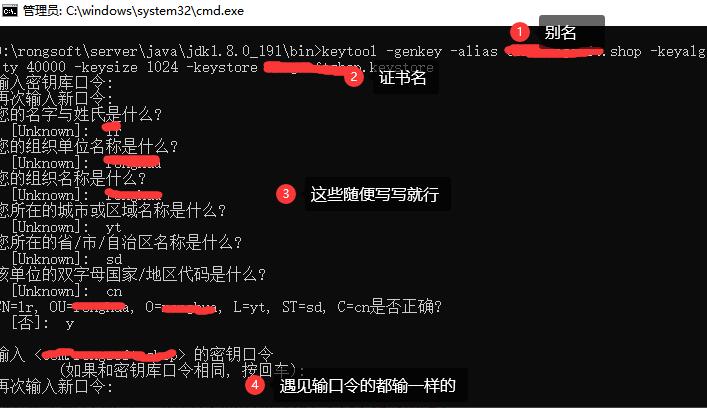
1. 生成密钥库:使用Java的keytool工具生成密钥库(Keystore),密钥库中包含了签名所需的公私钥对。可以使用如下命令生成密钥库:
```
$ keytool -genkey -alias mykey -keystore mykeystore.jks -keyalg RSA -validity 365
```
生成的密钥库文件(mykeystore.jks)包含了一个称为"mykey"的密钥对。
2. 生成证书请求:使用keytool工具生成一个签名请求(Certificate Signing Request,CSR),包含了应用程序的信息。可以使用如下命令生成证书请求:
```
$ keytool -certreq -alias mykey -keystore mykeystore.jks -file mycertrequest.csr
```
生成的证书请求文件(mycertrequest.csr)包含了应用程序的信息和要求。
3. 向数字证书认证机构申请签名证书:将生成的证书请求文件发送给数字证书认证机构(CA),根据需要支付相应的费用,等待CA签发签名证书。
4. 安装签名证书:将CA签发的签名证书下载到本地,并使用keytool工具将签名证书导入到密钥库中。可以使用如下命令将签名证书导入到密钥库中:
```
$ keytool -import -alias mykey -keystore mykeystore.jks -file mysignedcertificate.crt
```
导入完成后,密钥库中的证书中包含了签名信息。
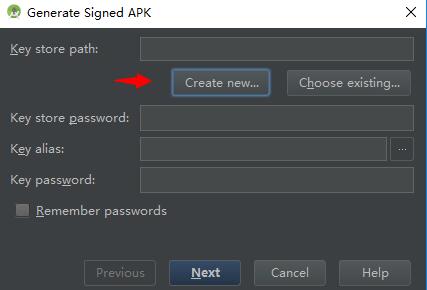
5. 使用签名进行应用打包:使用Android Studio或者命令行工具(如apktool)将应用程序进行打包,并在打包的过程中使用密钥库中的私钥对应用程序进行签名。签名的过程会生成一个应用程序包含签名信息的APK文件。
6. 发布和更新应用:将签名后的APK文件发布到应用商店或者其他渠道供用户下载和安装。在用户安装应用时,Android系统会自动检查应用的签名信息,如果签名验证通过,则允许应用安装和运行。
总结:
通过签名可以确保安卓应用程序的完整性和来源,并提高应用的安全性。签名过程包括生成密钥库、生成证书请求、申请签名证书、安装签名证书,以及使用签名进行应用打包。合理使用签名可以有效防止未经授权的应用修改和篡改,降低应用程序被黑客攻击的风险。