在Android平台上,每个应用都会有一个唯一的数字签名,用于验证应用的来源和完整性。获取应用的签名可以帮助我们确保应用的安全性,并进行一些特定操作,比如验证应用是否被篡改。
下面是获取应用签名的两种常见方法:
方法一:使用命令行工具
1. 首先,确保你已经安装了Android SDK,并将其添加到系统环境变量中。
2. 打开终端或命令提示符,进入应用所在的目录。
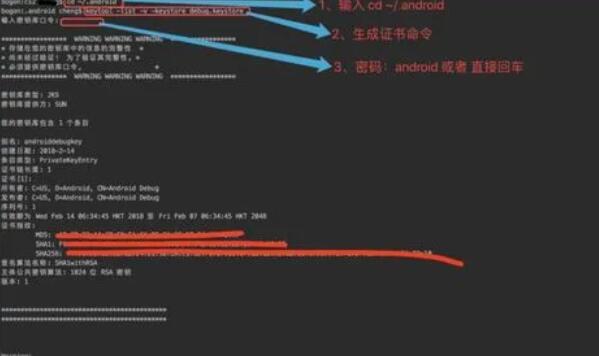
3. 运行以下命令:keytool -list -v -keystore YOUR_APP_NAME.apk
其中,YOUR_APP_NAME.apk是应用的名称。
4. 系统会提示输入密钥库的密码,如果你没有自定义的密码,直接按回车继续。
5. 将会显示出应用的签名信息,包括MD5、SHA1和SHA256的指纹。
方法二:使用Java代码
1. 创建一个Java类,并导入相关的Android包。
2. 使用以下代码获取应用签名:
```
import android.content.Context;
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
public class AppSignatureHelper {
public static String getAppSignature(Context context, String packageName) {
try {
// 获取应用的包信息
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
// 获取签名信息数组
Signature[] signatures = packageInfo.signatures;
// 获取第一个签名信息
Signature signature = signatures[0];
// 将签名信息转换为字符串
return signature.toCharsString();
} catch (Exception e) {
e.printStackTrace();
return null;
}
}
}
```
3. 在需要获取签名的地方调用该方法:
```
String appSignature = AppSignatureHelper.getAppSignature(getApplicationContext(), getPackageName());
```
注意,这里的getApplicationContext()和getPackageName()可以根据实际情况替换为其他的上下文和包名。
无论使用哪种方法,获取到的签名信息都可以用于验证应用的来源和完整性。我们可以将签名信息与预先保存的签名进行比对,以确保应用未被篡改或被替换。
总结起来,获取应用签名的过程就是通过命令行工具或Java代码,访问应用包的签名信息,获取并转换为可读的字符串。这个过程并不复杂,但非常有用,能够帮助我们增强Android应用的安全性。