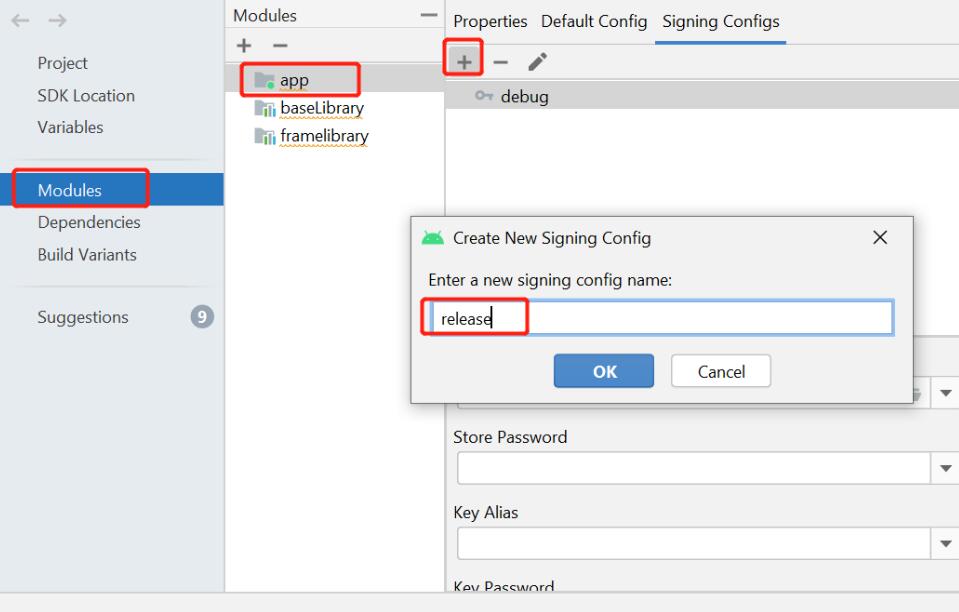
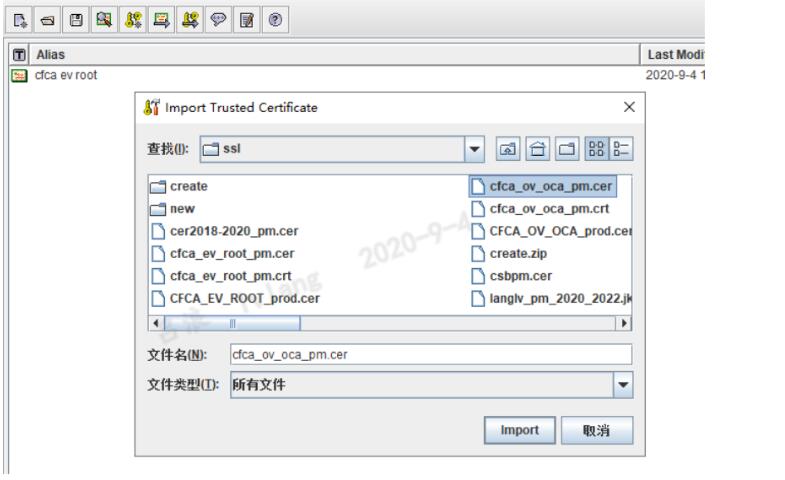
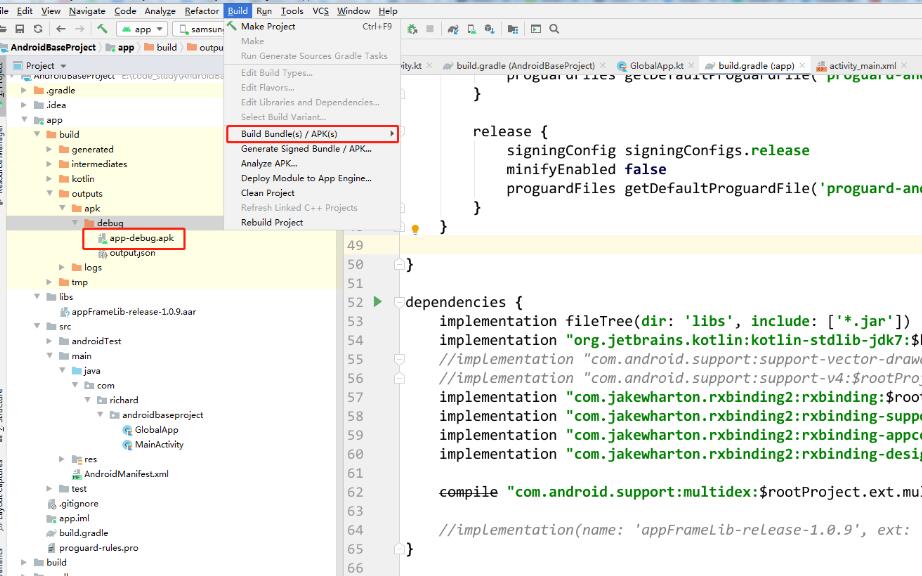
安卓应用的签名是一个非常重要的概念,它可以用来验证应用的真实性和完整性。在开发和发布安卓应用时,我们通常需要生成一个签名文件,并将其附加到应用中。
本文将详细介绍安卓获取签名的原理和方法,并提供相应的源码示例。让我们开始吧!
1. 签名文件的原理
安卓使用公钥/私钥机制来生成和验证应用的签名。我们使用私钥对应用进行签名,并将公钥嵌入到应用中。当用户安装应用时,系统会验证应用的签名,以确保它是由相应的私钥签名的。这样可以防止应用在未经授权的情况下被恶意篡改。
2. 获取签名的方法
在安卓应用中,我们可以使用Java代码获取应用的签名。以下是一个示例代码,展示了如何获取应用的签名信息。
```java
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import android.util.Log;
public class SignatureUtils {
private static final String TAG = "SignatureUtils";
public static void getSignature(Context context) {
try {
String packageName = context.getPackageName();
PackageManager packageManager = context.getPackageManager();
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
// 获取应用的签名信息
Signature[] signatures = packageInfo.signatures;
String signature = signatures[0].toCharsString();
Log.d(TAG, "应用签名: " + signature);
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
}
}
```
在上述代码中,我们首先获取应用的包名,然后通过PackageManager获取PackageInfo对象,其中包含了包名、版本号等信息。接下来,我们可以通过PackageInfo对象的signatures字段获取应用的签名信息。
注意,应用的签名信息是以数组形式存储的,因此我们可以通过signatures[0]获取第一个签名。
3. 使用签名信息做进一步验证
获取应用的签名信息后,我们可以将其用于进一步的验证。例如,我们可以将签名信息与事先存储在服务器上的签名进行比较,以确保应用的完整性和真实性。
下面是一个示例代码,展示了如何将应用的签名信息与预先存储的签名进行比较:
```java
public class VerificationUtils {
private static final String TAG = "VerificationUtils";
private static final String SERVER_SIGNATURE = "xxxxxxxxxxxxxxxxxxxxxxxx";
public static boolean verifySignature(Context context) {
try {
String packageName = context.getPackageName();
PackageManager packageManager = context.getPackageManager();
PackageInfo packageInfo = packageManager.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
// 获取应用的签名信息
Signature[] signatures = packageInfo.signatures;
String signature = signatures[0].toCharsString();
Log.d(TAG, "应用签名: " + signature);
// 比较签名
return signature.equals(SERVER_SIGNATURE);
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
return false;
}
}
```
在上述代码中,我们将应用的签名信息与预先存储在服务器上的签名进行比较,如果相等,则返回true,表示签名验证通过;否则,返回false,表示签名验证失败。
获取安卓应用的签名文件是非常重要的,它可以帮助我们确保应用的安全性和完整性。上述代码提供了一种获取签名的方法,并展示了如何将签名用于进一步验证的示例。你可以根据自己的需求进行进一步修改和扩展。
希望本文能够对你理解安卓签名的原理和获取签名的方法有所帮助。如有任何疑问或需要进一步讨论,欢迎在下方留言。谢谢!