免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓获取签名时间戳

在Android开发中,获取应用程序签名的时间戳可以用于验证应用程序的合法性和完整性。时间戳是使用密钥库生成的数字签名的一部分,它用于确保应用程序在发布后没有被篡改。

下面是获取应用程序签名时间戳的步骤:

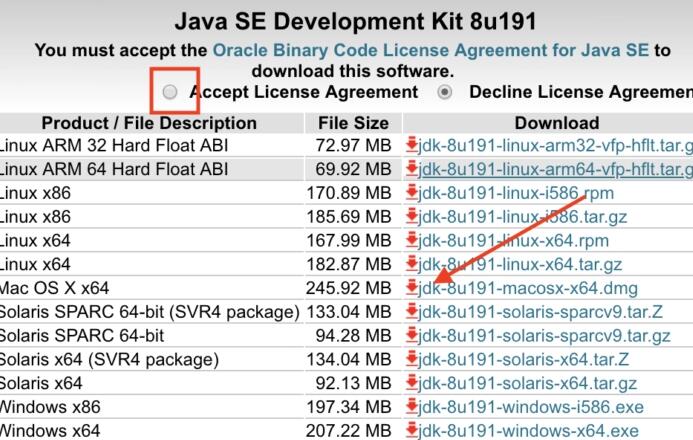
1. 打开终端或命令提示符,并导航到您的Java开发工具包(JDK)的bin目录。在该目录下,您将找到keytool工具。

2. 在命令行中输入以下命令来获取应用程序签名的SHA1哈希值:

```

keytool -list -v -keystore /path/to/your/keystore/file.keystore

```

在上面的命令中,将`/path/to/your/keystore/file.keystore`替换为您的密钥库文件的实际路径。

3. 系统会提示您输入密钥库的密码。输入密码后,将显示与密钥库关联的证书链。

4. 找到包含应用程序签名的条目。签名条目由SHA1哈希值标识。它可能会在证书所有者和序列号之后出现,并以“SHA1:”开头。

5. 复制SHA1哈希值,然后打开任何SHA1到时间戳转换网站,如`https://www.samltool.com/timestamp_response.php`。

6. 粘贴SHA1哈希值,然后点击"Submit"或"Generate"按钮。

7. 该网站将为您提供一个时间戳,通常以UTC格式显示。

通过以上步骤,您就可以获取应用程序的签名时间戳了。这个时间戳可以用于验证应用程序的合法性和完整性,以确保应用程序没有被篡改。

请注意,以上步骤仅适用于使用密钥库进行签名的应用程序。如果您的应用程序使用其他方法进行签名(如使用Android Studio自动生成的密钥库),则需要相应地修改步骤。

希望这篇文章对您有所帮助,如有更多问题,请随时提问!


相关知识:
电脑端苹果证书签名
电脑端苹果证书签名是指在使用苹果设备上安装App时,需要对App进行签名认证,以保证其安全性和合法性。本文将介绍电脑端苹果证书签名的原理和详细步骤。首先,了解苹果证书签名的原理是很重要的。苹果证书签名使用了公钥加密的方式,通过将App的文件和相关信息加密,
2023-07-20
自己无证书打包的ipa
自己无证书打包的ipa(原理或详细介绍)在移动应用开发中,IPA是iOS上的一种应用程序安装包格式。为了在发布到App Store之前进行测试或在企业内部分发应用程序,开发者通常需要打包自己的应用程序到IPA文件中。正常情况下,为了将应用程序安装到iOS设
2023-07-18
免费p12证书gbox
P12证书是一种数字证书,用于加密和身份验证。本文将详细介绍P12证书的原理和详细步骤。1. P12证书简介P12证书是一种用于加密和身份验证的数字证书,它使用Public Key Infrastructure(PKI)体系结构,提供了一种安全的方式来验证
2023-07-18
安卓手机软件签名不可用
在安卓手机上,软件签名的作用是验证应用程序的真实性和完整性。当一个应用程序被签名后,系统就可以通过检查应用程序的签名来确定该应用程序是否被篡改或者来自于可信的来源。如果一个应用程序的签名不可用,可能会导致系统无法验证应用程序的真实性,从而可能引发安全隐患。
2023-07-17
androidstudio创建签名文件
在Android开发中,签名文件(Keystore)用于对应用进行签名,以确保应用的完整性和身份验证。签名文件是一个包含密钥对的安全文件,用于对应用进行数字签名。当用户在设备上安装应用时,系统会比对应用的签名是否与开发者在Google Play开发者控制台
2023-07-17
打包正式上线版签名apk
打包正式上线版签名APK的过程可以分为以下几个步骤:1. 生成密钥库(KeyStore)在开始打包签名APK之前,需要先生成一个密钥库。密钥库是一个包含了签名密钥的安全存储文件,用于对APK进行数字签名。可以使用Java的keytool工具生成密钥库。下面
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4