在安卓开发中,签名是用来保证应用程序完整性和安全性的重要机制之一。每个安装在设备上的应用程序都必须使用数字证书进行签名,验证其来源和完整性。本文将介绍安卓获取签名设的原理和详细步骤。
首先,我们需要了解一些基本概念。
1. 数字证书:数字证书是用于证明某个实体(如应用程序开发者)身份的一种电子文档。在安卓开发中,数字证书包含了一个私钥和相应的公钥,用于对应用进行签名和验证。
2. SHA-1指纹:SHA-1是一种用于生成数据唯一标识(指纹)的密码散列函数。在安卓开发中,SHA-1指纹常用于唯一标识一个应用程序的签名。
了解了这些基本概念后,我们来看一下获取安卓签名设的具体步骤。
步骤1:打开终端或命令行窗口,并切换到应用程序的存放目录。
步骤2:在命令行中运行以下命令获取应用程序的签名信息:
```
keytool -list -v -keystore [应用程序.apk]
```
其中,`keytool` 是一个用于管理Java密钥库和证书的命令行工具,通常会随Java开发工具包(JDK)一同安装。
`-list` 参数表示获取密钥库(Keystore)中的证书列表。
`-v` 参数表示以详细模式显示证书信息。
`-keystore` 参数后跟的是应用程序的APK文件路径。
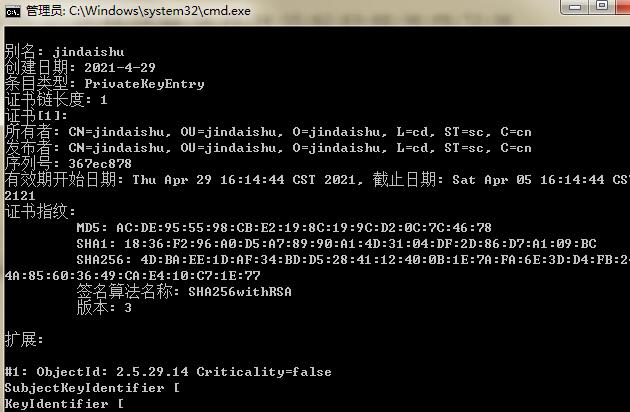
步骤3:命令行运行后,会输出应用程序的签名信息,其中包括公钥证书的SHA-1指纹、别名、有效期等。
示例输出如下:
```
别名: key0
创建日期: 2022-01-01
条目类型: PrivateKeyEntry
证书链长度: 1
证书[1]:
所有者: CN=xxxx, OU=xxxx, O=xxxx, L=xxxx, ST=xxxx, C=xx
发布者: CN=xxxx, OU=xxxx, O=xxxx, L=xxxx, ST=xxxx, C=xx
序列号: xxxxxxxx
有效期开始日期: Sat Jan 01 01:00:00 GMT+01:00 2022, 结束日期: Sun Jan 01 01:00:00 GMT+01:00 2023
证书指纹:
SHA1: xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx
SHA256: xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:xx
签名算法名称: SHA1withRSA
主体公共密钥算法: 2048 位 RSA 密钥
版本: 3
```
通过上述步骤,我们可以获取到应用程序的签名信息,包括SHA-1指纹。
需要注意的是,获取签名信息的命令需要在应用程序APK文件上运行,而不是源代码文件。另外,如果应用程序经过多次签名,则会输出多组签名信息。
通过以上步骤,我们可以很容易地获取到安卓应用程序的签名信息,从而验证应用程序的完整性和来源。这对于开发者和用户来说都是非常重要的,在应用商店中下载应用程序时,可以通过对比SHA-1指纹来判断应用程序是否经过篡改。
希望本文能帮助到你理解安卓获取签名设的原理和详细步骤。如有任何疑问,欢迎留言讨论。