在安卓开发中,应用程序的签名对于安全和合法性至关重要。通过对应用程序进行签名,可以确保应用程序的完整性和真实性,并防止应用程序被篡改或者恶意使用。本文将详细介绍安卓获取签名的原理和方法。
1. 签名的作用
应用程序签名是由开发者使用他们的私有密钥对应用程序进行加密的过程。当应用程序部署到设备上时,系统会验证应用程序的签名,以确保应用程序没有被篡改或者被未经授权的人修改过。签名还可以用来验证应用程序的来源和真实性。
2. 签名的原理
在安卓开发中,签名是通过使用Java KeyStore工具来生成的。Java KeyStore是一个存储密钥和证书的容器,开发者可以使用该工具生成一个包含签名信息的Keystore文件。这个Keystore文件包含开发者的私有密钥和相关的证书链。
3. 获取签名的方法
获取应用程序的签名有多种方法,下面介绍两种常用的方法:
a. 使用命令行工具获取签名
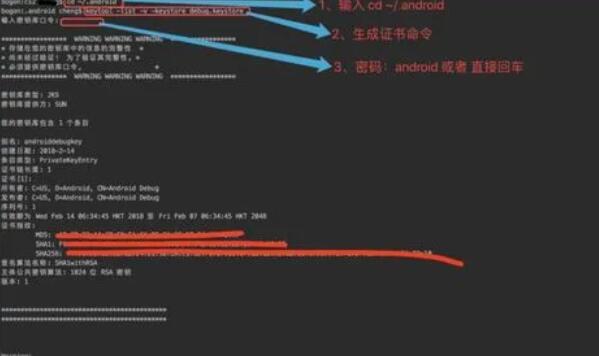
安卓开发工具包(SDK)提供了一个命令行工具叫做keytool,可以用来获取应用程序的签名。在命令行中输入以下命令:
```
keytool -list -v -keystore /path/to/keystore.file
```
其中,`/path/to/keystore.file` 是Keystore文件的路径和文件名。执行该命令后,会输出Keystore文件中包含的签名信息。
b. 使用Java代码获取签名
另外一种获取签名的方法是使用Java代码来获取。可以通过在应用程序中添加以下代码来获取签名:
```java
try {
PackageInfo info = getPackageManager().getPackageInfo(
"com.example.myapplication",
PackageManager.GET_SIGNATURES);
for (Signature signature : info.signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
String key = Base64.encodeToString(md.digest(),
Base64.DEFAULT);
Log.d("KeyHash:", key);
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
```
在上面的代码中,`com.example.myapplication` 是应用程序的包名。执行该代码后,会在Logcat中输出应用程序的签名信息。
4. 使用签名验证应用程序的完整性
获取应用程序签名之后,可以使用签名验证机制来保护应用程序的完整性。可以在应用程序的启动时,获取应用程序的签名并进行验证,以确保应用程序没有被篡改。
```java
public boolean isSignatureValid(Context context) {
try {
PackageInfo info = context.getPackageManager().getPackageInfo(
context.getPackageName(),
PackageManager.GET_SIGNATURES);
for (Signature signature : info.signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
String currentSignature = Base64.encodeToString(md.digest(),
Base64.DEFAULT);
if (currentSignature.equals(APP_SIGNATURE)) {
return true;
}
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
return false;
}
```
上述代码会将应用程序的签名和预先保存的签名进行比对,如果一致,则说明应用程序没有被篡改。
总结:
本文详细介绍了安卓获取签名的原理和方法,并提供了使用命令行工具和Java代码两种常用的方法。获取应用程序签名可以验证应用程序的完整性和真实性,对于保护应用程序的安全非常重要。开发者可以根据实际需求选择合适的方法来获取签名并作出相应的安全措施。