在安卓应用开发中,应用签名是一项重要的安全机制,用于验证应用程序的完整性和身份。在安装应用时,Android系统会检查应用的签名信息,确保该应用是由合法的开发者发布的,并且没有被篡改。
然而,在某些情况下,开发者可能需要忽略应用签名不一致的警告,比如在开发测试过程中,或者对某些特殊情况进行调试。下面我将详细介绍一下忽略签名不一致的原理和操作步骤。
1. 原理:
应用在开发过程中会生成一个debug签名文件,用于构建和调试应用。而在发布应用时,开发者通常会使用一个私有的签名文件对应用进行签名,以确保应用的安全性。当我们使用debug签名文件进行开发测试时,系统会发出签名不一致的警告。
2. 操作步骤:
如果你确信应用的签名是可信的,并且想要忽略签名不一致的警告,可以按照以下步骤进行操作:
2.1 打开项目的build.gradle文件,在android标签下添加以下代码:
```groovy
android {
...
signingConfigs {
release {
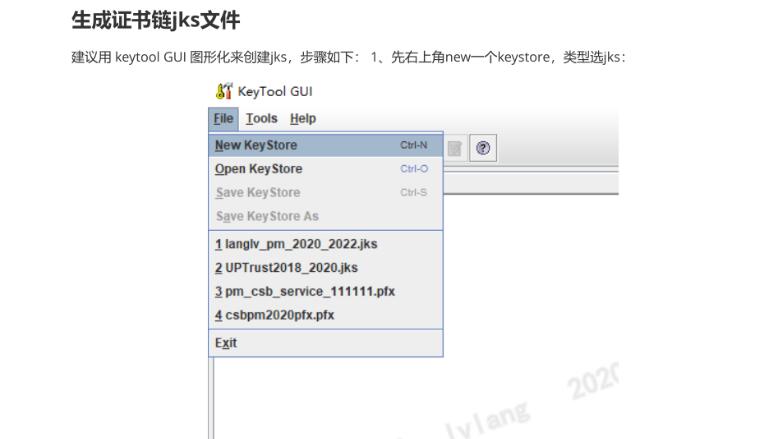
storeFile file("your-release-key.keystore")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
```
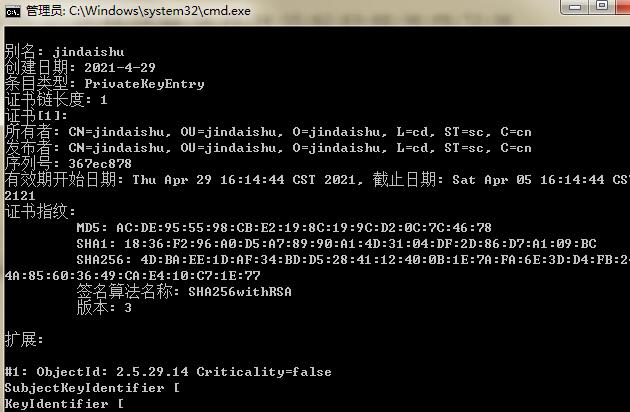
其中,your-release-key.keystore是应用的签名文件路径,your-store-password是签名文件的密码,your-key-alias是签名文件中的别名,your-key-password是别名对应的密码。这些信息需要你根据自己的实际情况填写。
2.2 在gradle.properties文件中添加以下代码:
```groovy
android.injected.signing.store.file=your-release-key.keystore
android.injected.signing.store.password=your-store-password
android.injected.signing.key.alias=your-key-alias
android.injected.signing.key.password=your-key-password
```
同样,需要将代码中的your-release-key.keystore、your-store-password、your-key-alias、your-key-password修改为你自己的签名文件相关信息。
3. 构建应用:
完成以上操作后,重新构建应用,并将其安装到你的设备上。在进行安装时,系统将不会再提醒签名不一致的警告,而是直接安装应用。
需要注意的是,忽略签名不一致的警告可能会导致安全风险,所以只有在开发调试阶段或特殊情况下才应该使用该方法。在正式发布应用之前,应该确保应用使用正确的签名文件进行签名。
总结:本文介绍了安卓忽略签名不一致的原理和详细操作步骤。对于开发者来说,了解这个方法可以在特定情况下方便地进行应用测试和调试。但同样需要明确忽略签名不一致的风险,并在正式发布应用前使用正确的签名文件进行签名。