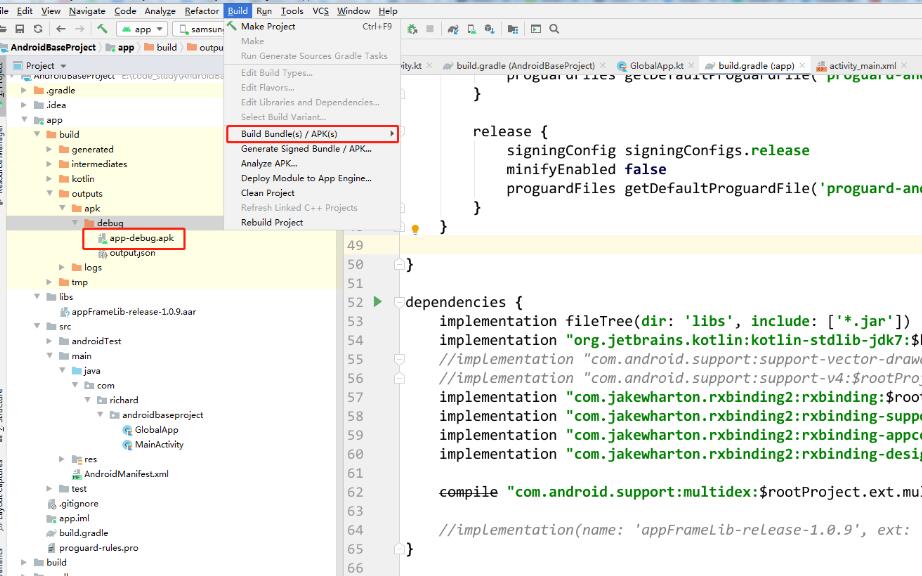
在安卓开发中,应用签名是一项非常重要的步骤。应用签名用于验证应用的身份,确保应用没有被篡改或恶意修改。每个安卓应用都需要有一个唯一的包名来标识自己,但有时候我们可能需要生成多个包名来实现不同的功能或满足不同的需求。本文将介绍如何在安卓应用中生成多个包名。
首先,我们需要了解一些关于安卓应用签名的基本概念。在安卓中,应用签名是通过使用私钥和公钥来生成的。应用开发者首先生成一个私钥,然后使用私钥来对应用进行签名。签名后的应用会包含签名信息,其中包括应用的包名、版本号等。
生成多个包名的方法有很多种,下面列举其中两种常见的方法。
方法一:使用BuildConfig类生成多个包名
1. 在AndroidManifest.xml文件中,为应用配置不同的flavor,每个flavor对应一个包名。示例代码如下:
```xml
android:label="@string/app_name" android:icon="@mipmap/ic_launcher"> android:name="flavor_id" android:value="Flavor1" /> android:label="@string/app_name" android:icon="@mipmap/ic_launcher"> android:name="flavor_id" android:value="Flavor2" /> ``` 2. 在项目的BuildConfig类中,添加对应的静态变量来获取包名。示例代码如下: ```java package com.example.myapp; public final class BuildConfig { public static final String FLAVOR1_PACKAGE_NAME = "com.example.myapp.flavor1"; public static final String FLAVOR2_PACKAGE_NAME = "com.example.myapp.flavor2"; // ... } ``` 通过在代码中使用`BuildConfig.FLAVOR1_PACKAGE_NAME`和`BuildConfig.FLAVOR2_PACKAGE_NAME`,可以获取不同的包名。 方法二:使用Gradle脚本生成多个包名 1. 在项目的build.gradle文件中,定义不同的productFlavor。示例代码如下: ```groovy android { // ... flavorDimensions "default" productFlavors { flavor1 { dimension "default" applicationId "com.example.myapp.flavor1" } flavor2 { dimension "default" applicationId "com.example.myapp.flavor2" } } // ... } ``` 2. 在代码中使用`BuildConfig.APPLICATION_ID`来获取包名。 这两种方法都可以生成多个包名,您可以根据自己的需求选择适合的方法。需要注意的是,生成的不同包名的应用之间是相互独立的,它们的数据和资源不会相互影响。同时,每个包名都需要单独进行签名和发布。 以上是关于如何在安卓应用中生成多个包名的简要介绍。生成多个包名可以让我们更好地管理和开发应用,满足不同的需求。希望本文对您有所帮助!