动态配置签名路径在安卓开发中非常重要,它可以保证应用程序在不同环境下的安全性。在本文中,我将详细介绍动态配置签名路径的原理和实现方式。
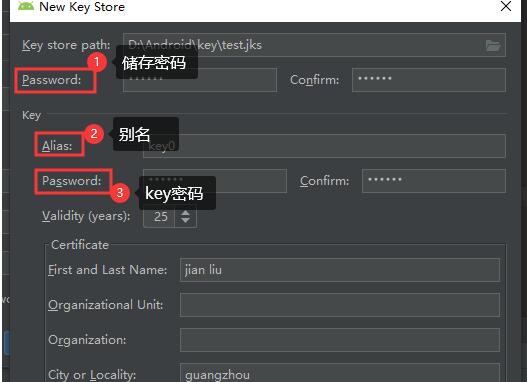
首先,我们需要了解什么是签名路径。在安卓开发中,每个应用程序都有一个数字签名文件,用于验证应用程序的完整性和作者身份。这个签名文件通常是一个keystore文件,包含了应用程序的密钥、证书和其他账户信息。通过验证签名文件,我们可以确定应用程序是否被篡改或者未经授权的。
动态配置签名路径的目的是在应用程序运行时,根据不同的环境动态切换签名文件的路径。这样做的好处是,我们可以避免将签名文件存储在应用程序的代码中,增强了应用程序的安全性。
实现动态配置签名路径的一种常见方式是使用Gradle构建工具。Gradle是一种非常强大的构建工具,可以用于编译、打包和生成安装包等操作。
首先,我们需要在项目的build.gradle文件中添加以下代码:
```groovy
android {
signingConfigs {
release {
storeFile file("release.keystore")
storePassword "password"
keyAlias "alias"
keyPassword "password"
}
debug {
storeFile file("debug.keystore")
storePassword "password"
keyAlias "alias"
keyPassword "password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
debug {
signingConfig signingConfigs.debug
}
}
}
```
在上述代码中,我们定义了两个签名配置:release和debug。release配置使用release.keystore作为签名文件,而debug配置使用debug.keystore作为签名文件。你可以根据实际情况修改这些配置。
接下来,我们可以通过以下代码获取当前使用的签名文件路径:
```java
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(
getPackageName(),
PackageManager.GET_SIGNATURES
);
Signature[] signatures = packageInfo.signatures;
String signaturePath = signatures[0].toCharsString();
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
```
这段代码首先获取了应用程序的签名信息,然后从签名信息中获取了签名路径。你可以根据实际情况修改获取签名路径的逻辑。
最后,我们可以根据签名路径进行一些逻辑处理。例如,我们可以校验签名路径是否为release.keystore,如果不是,则表示应用程序在非正常环境下运行,可以采取一些安全措施。
总结起来,动态配置签名路径可以增强应用程序的安全性。通过使用Gradle构建工具和获取签名路径的方法,我们可以在不同环境下动态切换签名文件的路径,并根据签名路径进行一些安全处理。希望本文的介绍对你有所帮助!