当你开发完一个安卓应用程序并准备发布时,你需要生成一个APK(Android Package)文件,这是安卓应用的安装包。在生成APK文件之前,你需要将应用进行签名。
签名是将APK文件与开发者的身份进行关联的过程。这使得用户可以验证该应用是否来自于它所声称的开发者,并且未被篡改。签名还有助于检测应用是否被未经授权的第三方篡改过。
下面来介绍签名APK的详细过程。
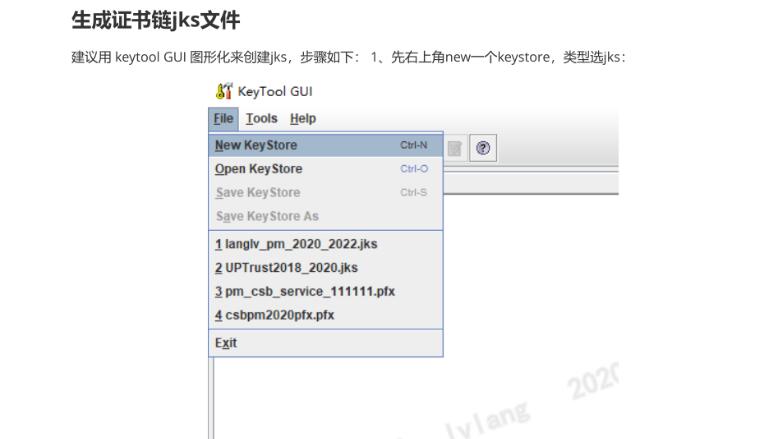
1. 生成密钥库(Keystore)
密钥库是一个包含公钥与私钥的安全文件,用于签名APK。在命令行终端中,可以使用下面的命令生成密钥库:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
其中,`my-release-key.keystore`是密钥库的文件名,`alias_name`是密钥库的别名。
在执行上述命令后,你将被要求提供一些信息,如密码、姓名、组织等。请注意,这些信息将与你的签名相关联,因此请确保提供准确的信息。
2. 生成签名的APK
要将生成的密钥库应用到APK上,可以使用以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk alias_name
```
其中,`my-release-key.keystore`是你的密钥库文件名,`my_application.apk`是要签名的APK文件名,`alias_name`是你在第一步中设置的别名。
在执行上述命令后,你将需要输入密钥库和别名的密码。
3. 对APK进行验证
签名后,你可以验证APK是否正确签名,可以使用以下命令:
```
jarsigner -verify -verbose -certs my_application.apk
```
执行该命令后,如果看到“jar verified”字样,则表示APK已经成功验证。
需要注意的是,签名APK不仅可以确保应用的完整性和真实性,还可以通过谷歌Play商店(Google Play Store)等应用商店提供的自动更新功能来更新应用程序。
总结:
在发布安卓应用前,你需要对APK进行签名。签名可以确保应用程序的完整性和真实性,并且可以防止未经授权的篡改。签名APK的过程包括生成密钥库、应用密钥库到APK和验证APK。签名后的APK也可以通过应用商店提供的自动更新功能来更新应用程序。