在Android开发中,导出APK文件是将开发完成的应用程序打包成可安装的文件格式。为了确保应用程序的完整性和安全性,导出的APK文件需要进行签名。
签名是一种数字证书,用于验证应用程序的身份和完整性。通过对应用程序进行签名,可以确保应用程序在安装过程中没有被篡改或者被替换。签名还可以用于区分应用程序的不同版本,以及为应用程序增加权限。在Android系统中,签名文件的格式为以“.keystore”为后缀的Java密钥库文件。
以下是导出APK文件并设置签名的详细步骤:
1.生成签名密钥
首先,需要生成一个签名密钥,用于对APK文件进行签名。可以使用Java的Keytool工具来生成签名密钥,命令如下:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将在当前目录下生成一个密钥库文件(my-release-key.keystore),并使用指定的别名(my-alias)生成一个RSA类型的密钥。有效期(validity)设置为10000天,可以根据需要调整。
2.配置密钥库
生成签名密钥后,需要将密钥库文件与Android项目关联。在项目的根目录下创建一个gradle.properties文件,添加以下内容:
```
MYAPP_RELEASE_STORE_FILE=my-release-key.keystore
MYAPP_RELEASE_KEY_ALIAS=my-alias
MYAPP_RELEASE_STORE_PASSWORD=<密钥库密码>
MYAPP_RELEASE_KEY_PASSWORD=<秘钥密码>
```
将`<密钥库密码>`和`<秘钥密码>`分别替换为设置签名密钥时所设置的密码。
3.配置构建脚本
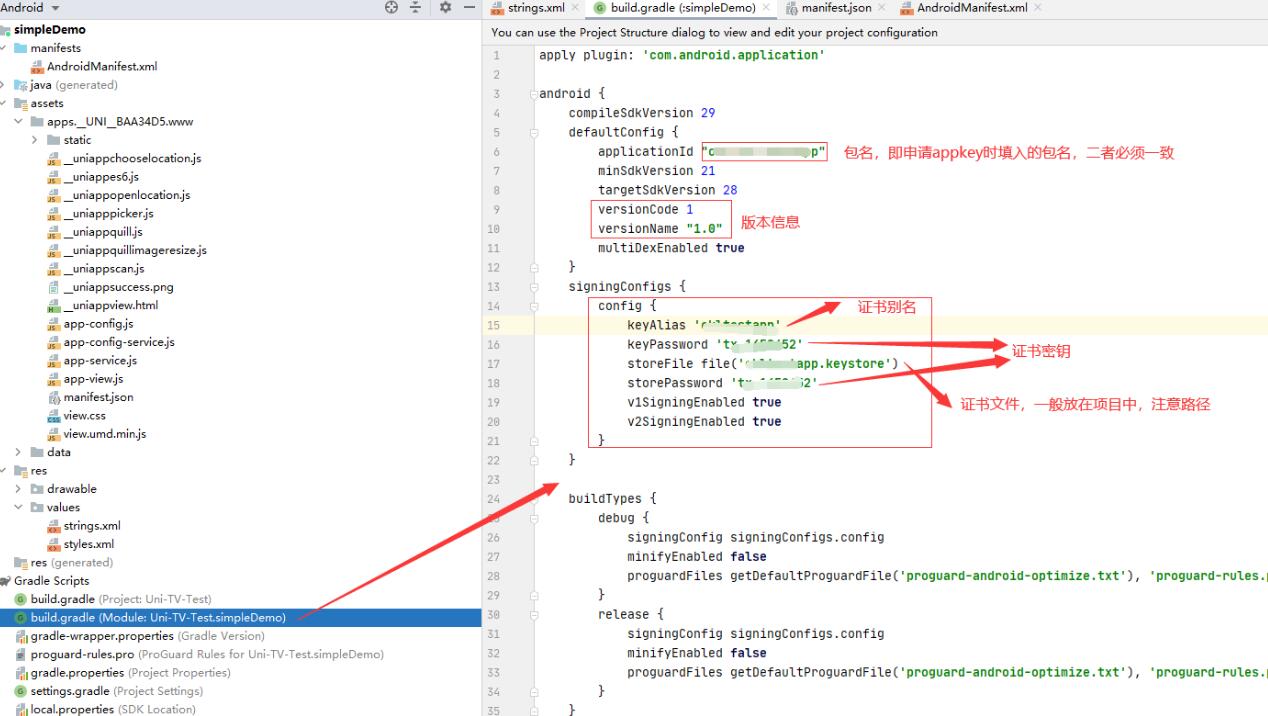
打开项目的build.gradle文件,并在android节点下添加如下代码:
```
signingConfigs {
release {
storeFile file(MYAPP_RELEASE_STORE_FILE)
storePassword MYAPP_RELEASE_STORE_PASSWORD
keyAlias MYAPP_RELEASE_KEY_ALIAS
keyPassword MYAPP_RELEASE_KEY_PASSWORD
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
这段代码定义了一个发布版本的签名配置和一个构建类型。配置的签名信息会在构建APK文件时使用。
4.导出APK文件
在Android Studio中,选择菜单栏中的“Build” -> “Generate Signed Bundle/APK”选项。然后选择“APK”并点击“Next”按钮。在弹出的对话框中选择“release”构建类型,并点击“Finish”按钮。
这样,Android Studio会自动进行编译,并将签名后的APK文件保存在指定位置。
通过以上步骤,就可以将Android应用程序导出为已经签名的APK文件。签名可以确保APK文件的完整性和安全性,同时也保证了应用程序在发布和安装过程中的一致性。