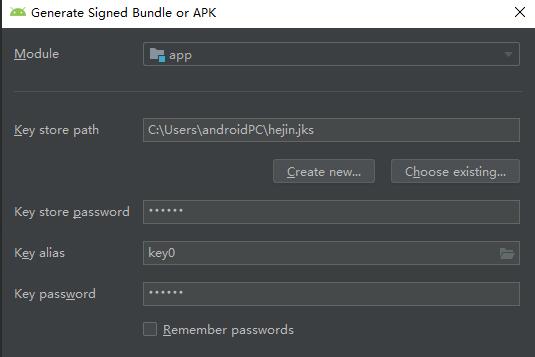
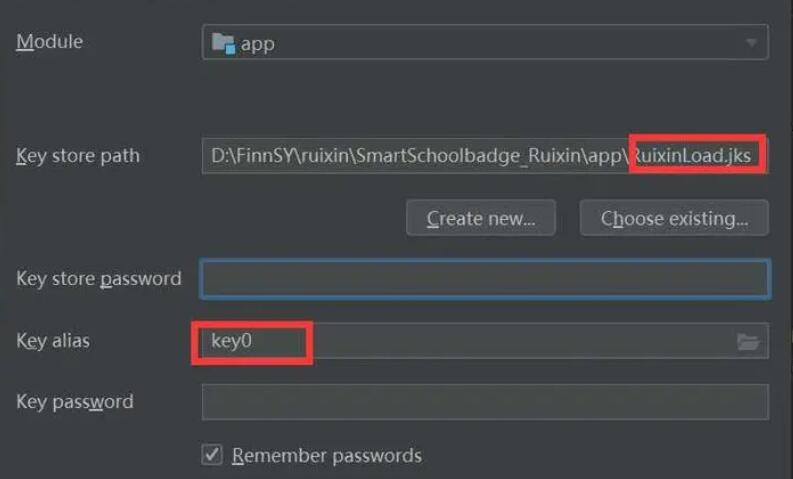
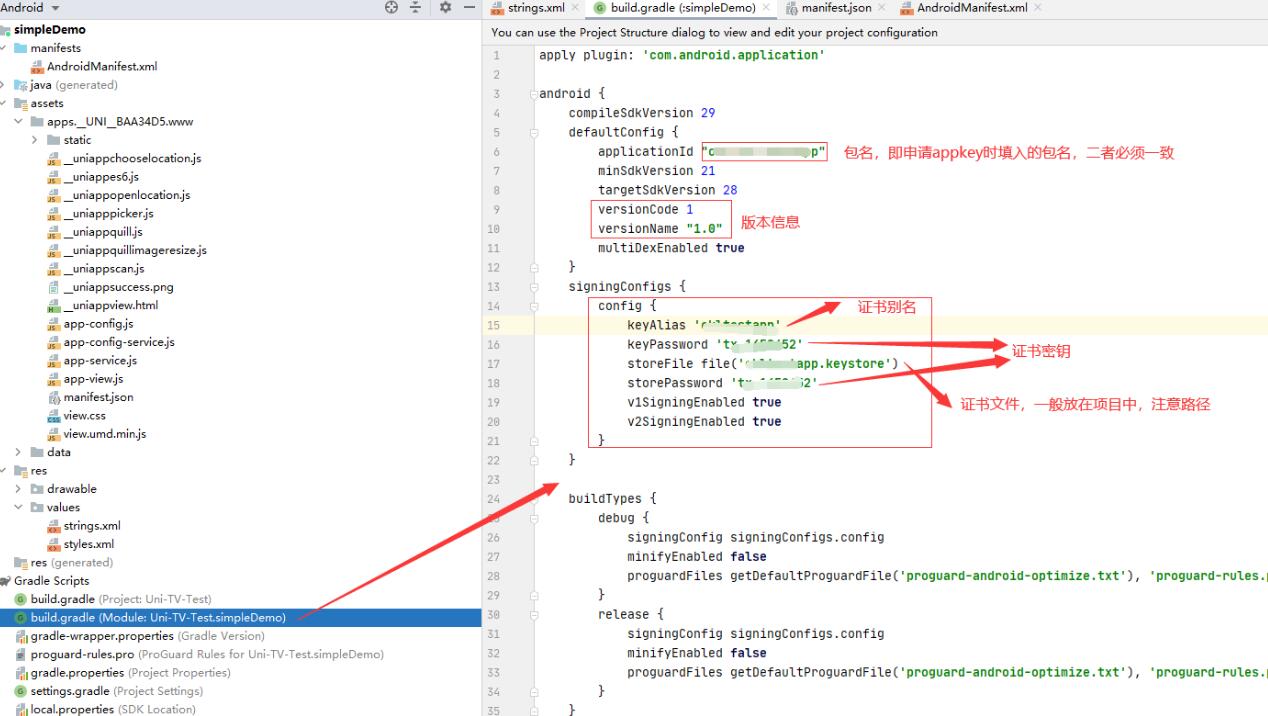
安卓导出apk签名文件是一个非常重要的步骤,它确保了应用程序的安全性和完整性。当你的开发工作完成后,你需要做这个步骤来导出一个已经签名的apk文件,以便发布到Google Play商店或者其他应用分发平台。
那么,如何导出apk签名文件呢?下面我将为你详细介绍这个过程的原理和步骤。
步骤一:生成应用的密钥库文件
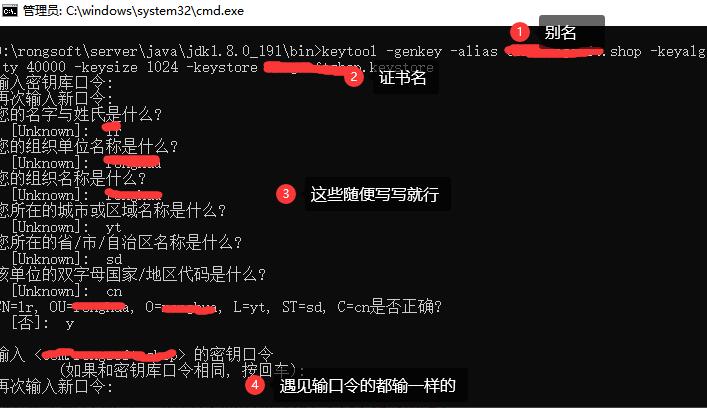
要导出apk签名文件,首先你需要生成一个密钥库文件。密钥库文件包含了应用的数字证书和私钥,用于对apk文件进行数字签名。你可以使用Java Development Kit(JDK)中的keytool工具来生成密钥库文件。
命令示例:
keytool -genkey -alias myappkey -keyalg RSA -keystore myapp.keystore -validity 10000
上述命令中,-alias参数指定了密钥的别名,-keyalg参数指定了密钥算法(RSA),-keystore参数指定了密钥库文件的路径和名称,-validity参数指定了密钥的有效期。
步骤二:使用密钥库文件签名apk
在生成密钥库文件后,你可以使用Android开发工具包(SDK)中的jarsigner工具来对apk文件进行签名。jarsigner工具是基于Java的签名工具,它将应用的密钥库文件中的数字证书和私钥信息添加到apk文件中。
命令示例:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore myapp.keystore app.apk myappkey
上述命令中,-verbose参数用于输出详细的签名信息,-sigalg参数指定了签名算法(SHA1withRSA),-digestalg参数指定了摘要算法(SHA1),-keystore参数指定了密钥库文件的路径和名称,app.apk是要签名的apk文件,myappkey是密钥库文件中的密钥别名。
步骤三:验证签名
成功签名后,你可以使用Android SDK中的jarsigner工具或者apksigner工具来验证apk文件的签名。
命令示例:
jarsigner -verify -verbose -certs app.apk
命令示例:
apksigner verify --verbose app.apk
上述命令中,-verify参数用于验证签名,-verbose参数用于输出详细的验证信息,-certs参数用于显示证书链。
以上就是导出apk签名文件的原理和详细步骤。通过这个过程,你可以为你的安卓应用程序生成一个已经签名的apk文件,以便发布到应用商店或其他渠道。
值得注意的是,密钥库文件和密钥的安全性非常重要,你需要妥善保管好密钥库文件,并确保不会丢失或泄露密钥。一旦密钥泄露,可能会导致应用的安全性受到威胁。所以,请务必谨慎对待密钥库文件的保管和使用。
希望以上信息对你有所帮助,祝你顺利导出apk签名文件!