在Android开发中,每个应用程序都有一个唯一的签名,用于验证应用程序的身份和完整性,并确保应用程序没有被篡改。获取应用程序的签名信息对于一些特定的应用程序或者需要安全验证的场景非常重要。下面将介绍两种常用的方式来获取Android应用程序的签名。
1. 使用keytool命令获取应用签名(适用于使用Java语言开发的应用程序)
keytool是Java开发工具包(Java Development Kit,简称JDK)提供的一个命令行工具,用于管理Java密钥库(Java KeyStore)。通过使用keytool命令,可以获取应用程序的签名信息。
首先,打开命令行工具(如cmd或者终端),进入到应用程序的开发文件夹。然后,使用以下命令获取应用程序的签名信息:
```shell
keytool -list -v -keystore [keystore文件路径] -alias [alias]
```
其中,[keystore文件路径]是应用程序的密钥库文件路径,一般为.keystore文件;[alias]是应用程序在密钥库中的别名。
例如,假设.keystore文件位于C:\Android\project\myapp\app\myapp.keystore,别名为myapp,使用以下命令获取应用程序的签名信息:
```shell
keytool -list -v -keystore C:\Android\project\myapp\app\myapp.keystore -alias myapp
```
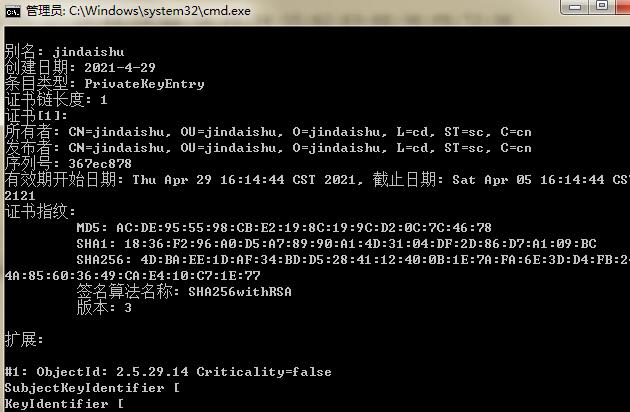
执行命令后,会输出应用程序的签名信息,包括MD5、SHA1和SHA256等指纹信息。
2. 使用PackageManager获取应用签名(适用于任何Android应用程序)
PackageManager是Android系统提供的一个类,用于管理应用程序的信息和资源。通过使用PackageManager,可以获取应用程序的签名信息。
首先,在应用程序的源代码中找到一个Context对象,例如Activity对象。然后,使用下面的代码获取应用程序的签名信息:
```java
public String getApplicationSignature(Context context) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(
context.getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
StringBuilder builder = new StringBuilder();
for (Signature signature : signatures) {
byte[] signatureBytes = signature.toByteArray();
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signatureBytes);
byte[] digest = md.digest();
String signatureStr = Base64.encodeToString(digest, Base64.DEFAULT);
builder.append(signatureStr);
}
return builder.toString();
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
return null;
}
```
调用该方法,并传入一个Context对象,即可获取应用程序的签名信息。
这是两种获取Android应用程序签名的常用方法。开发者可以根据实际需求选择合适的方法进行使用,并根据签名信息进行后续的操作。