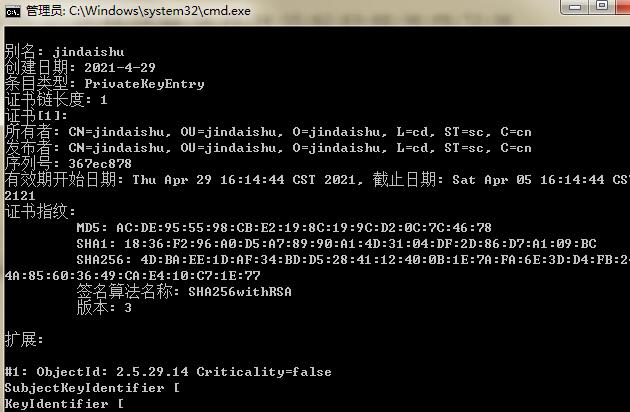
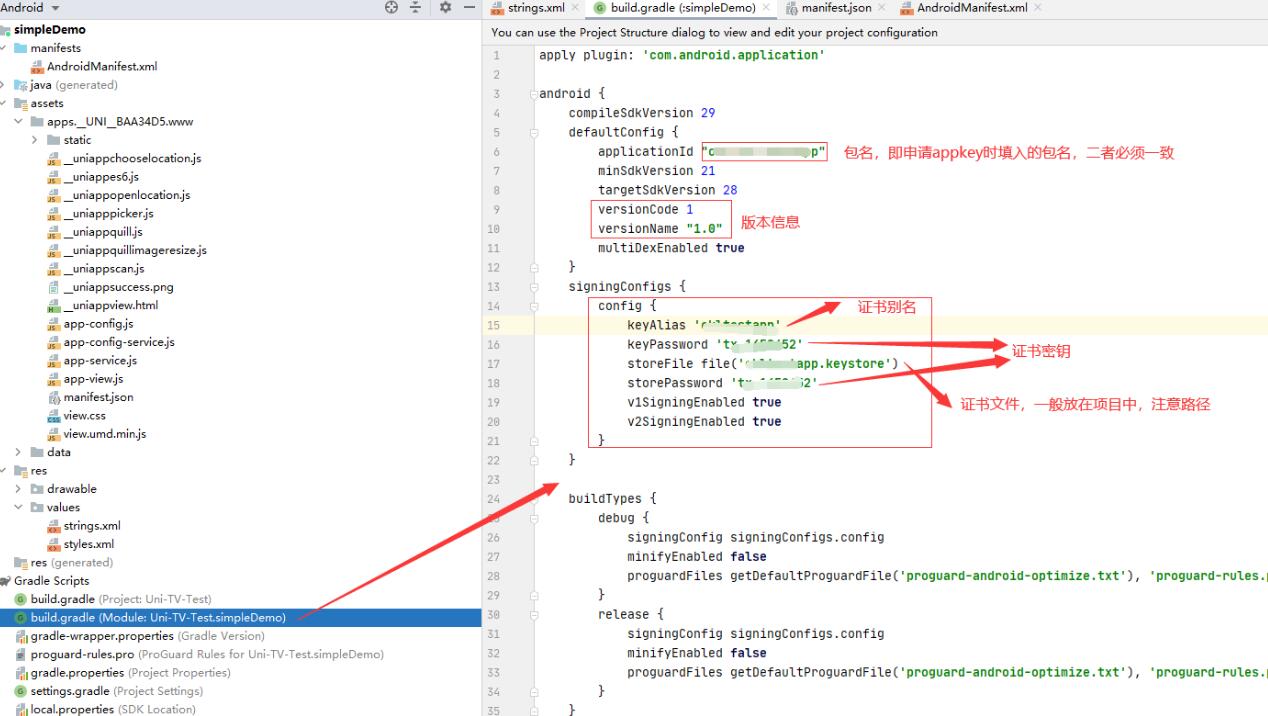
安卓打包签名是将应用程序打包成APK文件,并使用数字证书对其进行签名的过程。数字签名可以确保应用程序的完整性和来源可信性。在安卓开发中,通常会使用Java开发语言和Android Studio集成开发环境来进行应用程序的打包签名。
在安卓开发中,打包签名的过程有两个关键步骤:生成密钥库和进行应用程序签名。下面将详细介绍这两个步骤。
1. 生成密钥库:
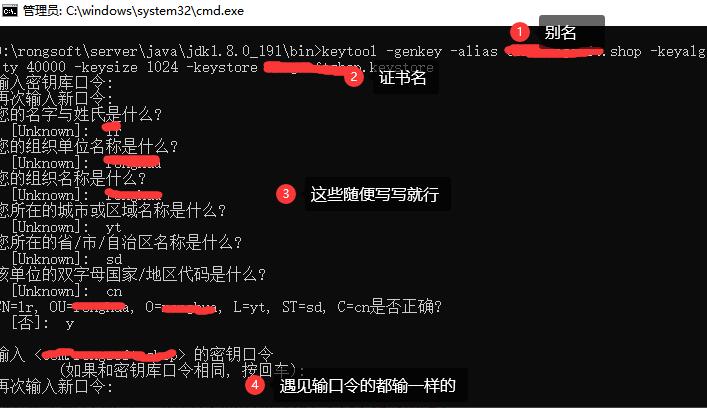
生成密钥库是在开发过程中最先需要做的一步。密钥库用于存储应用程序的数字证书。生成密钥库的命令如下:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
其中,-keystore表示生成密钥库的文件名,-alias表示密钥库的别名,-keyalg表示生成密钥库所使用的算法,-keysize表示密钥的位数,-validity表示密钥的有效期。
生成密钥库后,会要求输入一些必要的信息,如密钥库密码、密钥密码、姓名、组织单位等。请记住这些信息,因为后续在签名应用程序时需要使用。
2. 进行应用程序签名:
应用程序签名是将APK文件与生成的密钥库进行关联,确保应用程序的完整性和来源可信性。进行应用程序签名的命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-alias
```
其中,-sigalg表示签名算法,-digestalg表示摘要算法,my-release-key.keystore表示生成的密钥库文件名,my-alias表示密钥库的别名,my_application.apk表示待签名的APK文件。
签名应用程序后,还需要进行ZIP对齐操作,以提高应用程序在安卓设备上的加载速度。进行ZIP对齐的命令如下:
```
zipalign -v 4 your_project_name-unaligned.apk your_project_name.apk
```
其中,your_project_name-unaligned.apk表示未对齐的APK文件名,your_project_name.apk表示对齐后的APK文件名。
至此,应用程序的打包签名过程就完成了。生成的APK文件可以部署到安卓设备上进行测试或发布到各大应用市场。
需要注意的是,生成密钥库时输入的密码与进行应用程序签名时输入的密码是不同的。生成密钥库时输入的密码用于保护密钥库文件本身,而进行应用程序签名时输入的密码用于保护应用程序的签名信息。这两者可以是不同的密码,以增加安全性。
总结来说,安卓打包签名是保证应用程序完整性和来源可信性的重要步骤。通过生成密钥库和进行应用程序签名,开发者可以确保应用程序的安全性,防止应用程序被篡改或恶意使用。