安卓打包解包签名是指将一个已经开发好的安卓应用程序打包成安装包(APK),或者将一个已经打包好的APK进行解包、修改、再打包的过程。签名是指在应用程序打包过程中,对应用程序进行数字签名,确保应用程序的安全性和完整性。
下面将详细介绍安卓打包解包签名的原理和步骤。
一、打包
1.准备工作
在开始打包之前,需要准备好开发环境,并将开发好的代码编译成可执行的.dex文件。确保项目中的资源文件、配置文件等都已经完整。
2.编辑AndroidManifest.xml文件
AndroidManifest.xml文件是安卓应用程序的配置文件,其中包含了应用程序的必要元数据和权限申请等信息。根据自己的需求,修改该文件以满足应用程序的特殊需求。
3.打包生成APK文件
在命令行中使用以下命令进行打包:
```
$ ./aapt package -f -m -J ../src -M AndroidManifest.xml -S res -I
$ ./javac -classpath path/to/android.jar -d ../obj ../src/com/example/app/*.java
$ ./dx --dex --output=../bin/classes.dex ../obj
$ ./aapt package -f -M AndroidManifest.xml -S res -I
$ ./aapt add ../bin/app.apk ../bin/classes.dex
```
其中,path/to/android.jar是SDK中的android.jar文件路径,../src是源代码路径,res是资源文件路径,../obj和../bin是临时文件和输出文件路径。
二、解包
APK文件实际上是一个压缩文件,可以使用一些解压缩软件,如WinRAR、7-Zip等,将APK文件解压缩到指定目录下。解压缩后,可以得到以下文件:
- AndroidManifest.xml:应用程序的配置文件
- classes.dex:编译后的Java类文件
- res:资源文件夹,包含图片、布局文件等
- META-INF目录:包含签名文件和证书信息
三、修改
在解包后的文件中,可以对应用程序进行修改。可以修改布局文件、替换图片、增删代码等。修改后记得保存,并保持文件结构的完整性。
四、重打包
将修改后的文件重新打包成APK文件。在命令行中使用以下命令进行重打包:
```
$ ./aapt package -f -M AndroidManifest.xml -S res -I
$ ./aapt add ../bin/new_app.apk classes.dex
```
其中,../bin/new_app.apk是重新打包后的APK文件名。
五、签名
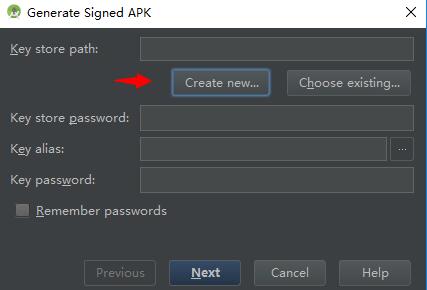
在重新打包后的APK文件中,需要对应用程序进行签名,以确保应用程序的安全性和完整性。签名可以保证应用程序在安装和更新时不被篡改。
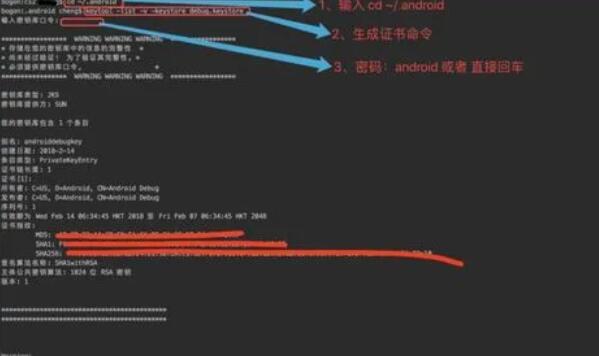
1.生成数字证书
在命令行中使用以下命令生成数字证书:
```
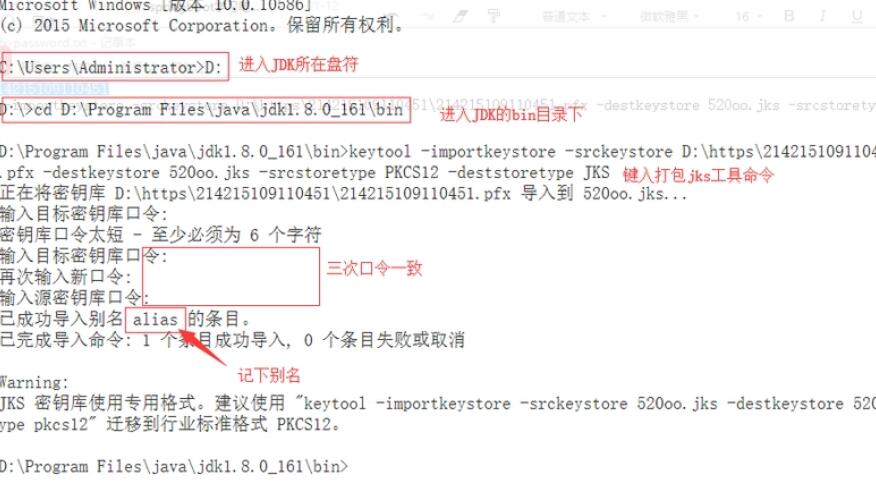
$ keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
该命令会生成一个名为my.keystore的证书文件。
2.签名APK文件
在命令行中使用以下命令对APK文件进行签名:
```
$ jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore -storepass mypass -keypass mypass ../bin/new_app.apk myalias
```
其中,-storepass和-keypass分别是证书和密钥库的密码,myalias是证书别名。
3.优化APK文件
在命令行中使用以下命令对签名后的APK文件进行优化:
```
$ ./zipalign -v 4 ../bin/new_app.apk ../bin/optimized_app.apk
```
至此,已经完成了安卓打包解包签名的整个过程。
需要注意的是,在进行打包、解包和签名过程时,应尽量使用官方提供的工具和命令,保持合法性和规范性。同时,进行签名时应注意保管好自己的数字证书和密码,以确保应用程序的安全性。