在安卓开发中,为了保证应用的安全性和完整性,每个应用都需要经过签名才能被安装到设备上。签名证书是一种数字证书,用于证明应用的开发者身份,并确保应用在发布过程中没有被篡改。
下面我将详细介绍一下安卓应用打包和安装过程中签名证书的原理和详细步骤。
首先,我们需要了解一下签名证书的作用。当应用被打包成APK文件时,签名证书会被应用的开发者使用私钥对应用进行签名。当用户安装应用时,Android系统会使用公钥验证签名,以确保应用的完整性和安全性。
现在让我们来看一下打包和安装应用的具体步骤。
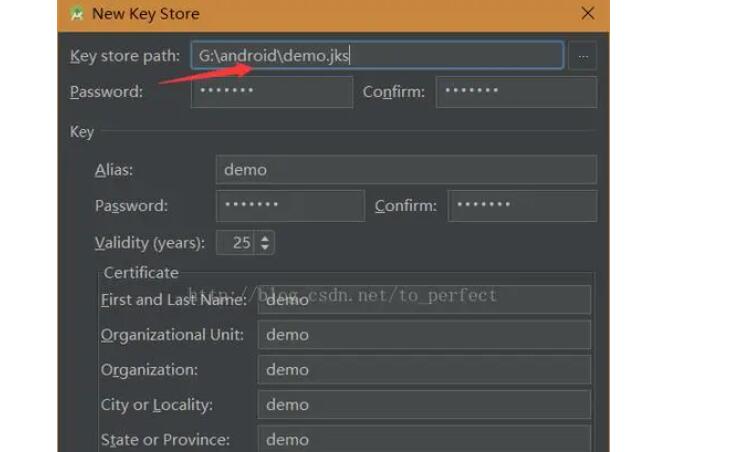
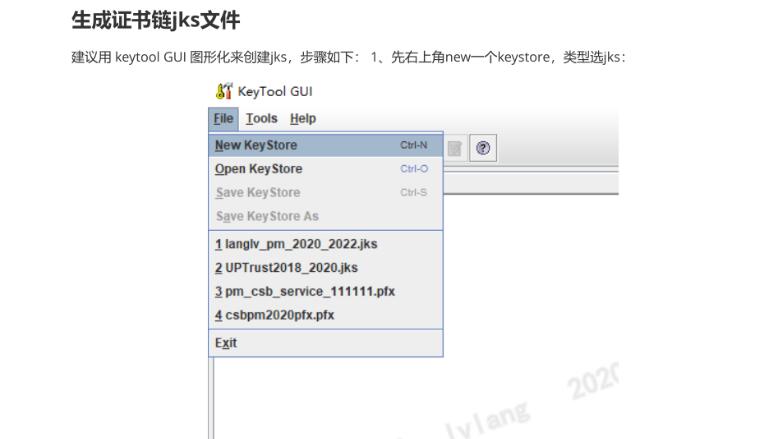
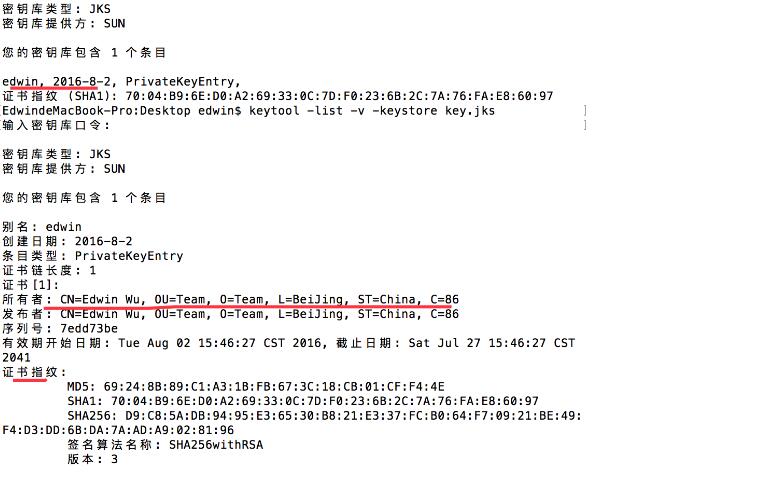
1. 创建一个 keystore 文件:
首先,你需要使用 `keytool` 工具创建一个 keystore 文件,该文件包含了用于签名应用的私钥。你可以在终端中使用以下命令来创建 keystore 文件:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
在上述命令中,`my-release-key.keystore` 是你想要生成的 keystore 文件的名称,`my-alias` 是你要创建的别名,`RSA` 是密钥算法,`2048` 是密钥大小,`10000` 是有效期。
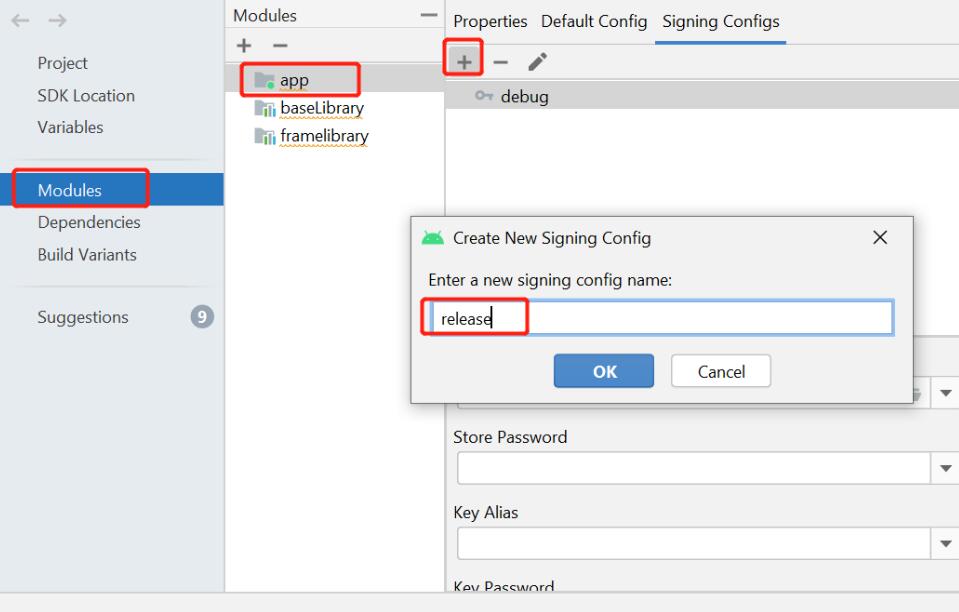
2. 将 keystore 文件与应用进行关联:
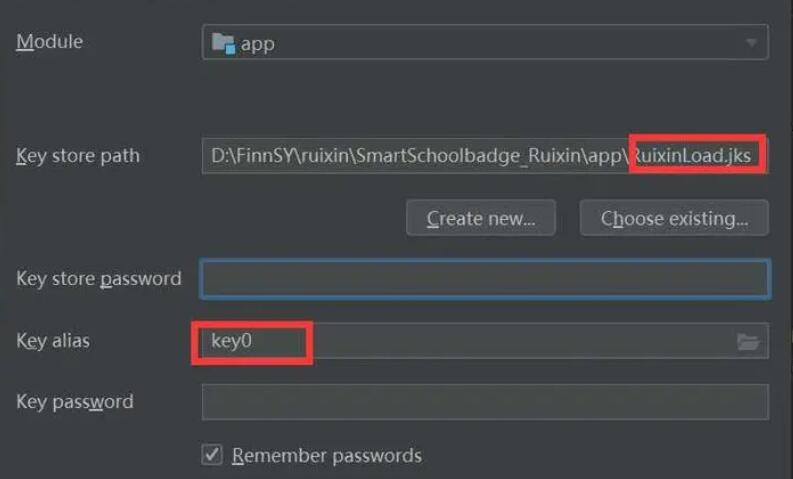
现在,你需要将生成的 keystore 文件与你的应用进行关联。打开你的工程目录,找到 `build.gradle` 文件,添加以下代码:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your-password"
keyAlias "my-alias"
keyPassword "your-password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在上述代码中,`storeFile` 指定了你的 keystore 文件路径,`storePassword` 和 `keyPassword` 是用于保护 keystore 文件的密码,`keyAlias` 是你在第一步中创建的别名。
3. 打包应用:
现在,你可以通过以下命令来打包你的应用,并进行签名:
```
./gradlew assembleRelease
```
这会在你的工程目录下生成一个名为 `app-release.apk` 的文件,这个文件就是已经签名的应用。
4. 安装应用:
最后,你可以将生成的 APK 文件安装到你的设备上。你可以使用以下命令将 APK 文件安装到连接到计算机的设备上:
```
adb install app-release.apk
```
或者你可以在设备上使用文件管理器将 APK 文件复制到设备存储中,然后找到该文件并点击安装。
总结:
签名证书在安卓应用打包和安装过程中起着非常重要的作用,它保证了应用的完整性和安全性。通过生成 keystore 文件并与应用进行关联,然后使用签名文件进行应用打包,最后将生成的 APK 文件安装到设备上,你就可以成功地完成应用的打包和安装过程。