在安卓开发中,应用签名是一个重要的概念。它用于验证应用的真实性和完整性,并确保应用在安装和更新过程中未被篡改。获取应用签名是开发人员在开发和测试过程中常常需要的一项技术。本文将详细介绍安卓编程中获取应用签名的原理和方法。
一、应用签名的原理
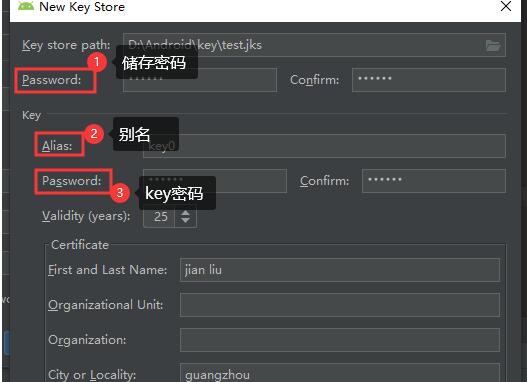
应用签名是通过使用开发人员的私钥进行数字签名,然后将签名信息添加到应用的编译文件中实现的。在安装或更新应用时,系统会自动验证签名的有效性,以确保应用的完整性和安全性。
应用签名使用了非对称加密算法,其中包括公钥和私钥。开发人员使用私钥对应用进行签名,而安装应用的设备使用公钥验证签名的有效性。如果签名验证成功,则表示应用未被篡改,否则表示应用可能不安全或被修改过。
二、获取应用签名的方法
1. 通过Java代码获取签名信息
可以使用Java代码来获取应用的签名信息。Android提供了一个PackageManager类,其中PackageManager类的getPackageInfo()方法可以获得应用的包信息。通过设置GET_SIGNATURES标志,将应用的签名信息包含在PackageInfo中返回。
以下是一个获取应用签名的示例代码:
```java
import android.content.Context;
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
public class SignatureUtils {
public static String getSignature(Context context) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(
context.getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] cert = signatures[0].toByteArray();
MessageDigest md = MessageDigest.getInstance("SHA1");
byte[] publicKey = md.digest(cert);
StringBuilder hexString = new StringBuilder();
for (byte b : publicKey) {
String appendString = Integer.toHexString(0xFF & b).toUpperCase();
if (appendString.length() == 1) {
hexString.append("0");
}
hexString.append(appendString);
hexString.append(":");
}
return hexString.toString();
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
return null;
}
}
```
2. 使用命令行获取签名信息
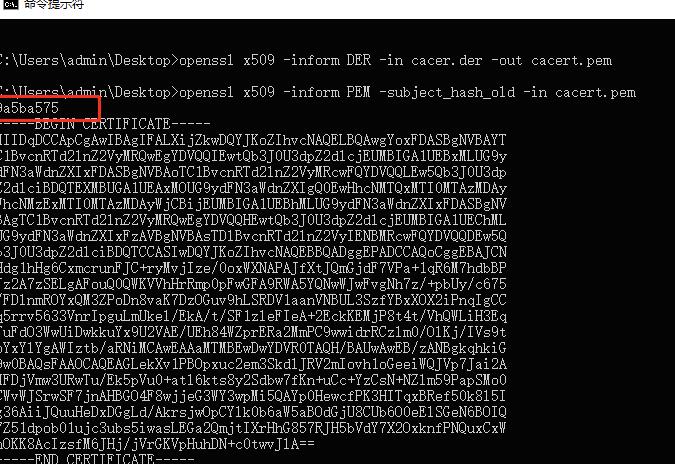
另一种获取应用签名的方法是通过命令行工具,如keytool、openssl等。这些工具可以解析应用的APK文件,提取签名信息。
使用keytool获取应用签名信息的步骤如下:
1)将APK文件重命名为ZIP文件,如将app.apk重命名为app.zip。
2)解压ZIP文件,可以得到META-INF目录。
3)在META-INF目录中找到以".RSA"为后缀的文件,将其重命名为certificate.pem(或其他任意名称)。
4)使用openssl命令解析certificate.pem文件,可获取签名信息。
命令示例(在命令行中执行):
```shell
openssl pkcs7 -inform der -in certificate.pem -print_certs -text
```
以上就是获取安卓应用签名的两种常用方法。开发人员可以根据实际需求选择适合自己的方法来获取签名信息。
总结:
本文详细介绍了安卓编程中获取应用签名的原理和方法。应用签名是验证应用真实性和完整性的重要手段,开发人员可以使用Java代码或命令行工具来获取应用签名信息。获取应用签名信息有助于开发和测试过程中的应用安全性验证和问题排查。