在Android系统中,应用包签名是一种用于验证应用程序完整性和身份的机制。每个安装在Android设备上的应用程序都必须提供一个数字签名,以确保它的源头是可信的,并且未被篡改。本文将详细介绍安卓应用包签名的原理和过程。
1. 数字签名的原理
数字签名基于非对称加密算法,使用私钥对应用程序的文件进行加密生成数字签名。当应用程序被安装到设备上时,操作系统会使用与之对应的公钥来验证签名的有效性。如果签名无效,应用程序将无法安装或运行。
2. 获取应用包签名的方法
在Android开发中,可以使用以下方法获取应用包签名:
2.1 使用Android Studio:
在Android Studio中,可以通过以下步骤获取应用包签名:
- 打开项目
- 选择"Build"选项
- 选择"Generate Signed Bundle/APK"
- 选择"APK",并点击"Next"
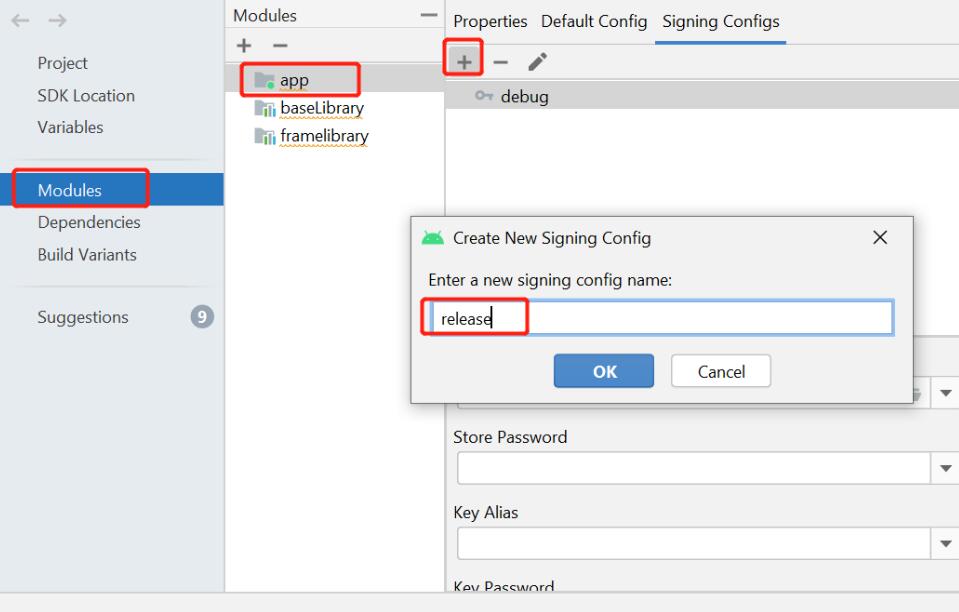
- 选择"Create new…"或"Choose existing"来选择一个密钥库文件
- 输入密钥库的路径、密码和别名
- 点击"Next",选择构建类型和构建变体
- 点击"Finish",即可生成应用包签名
2.2 使用命令行工具:
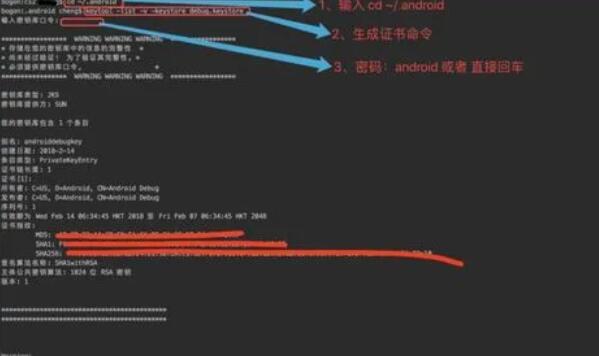
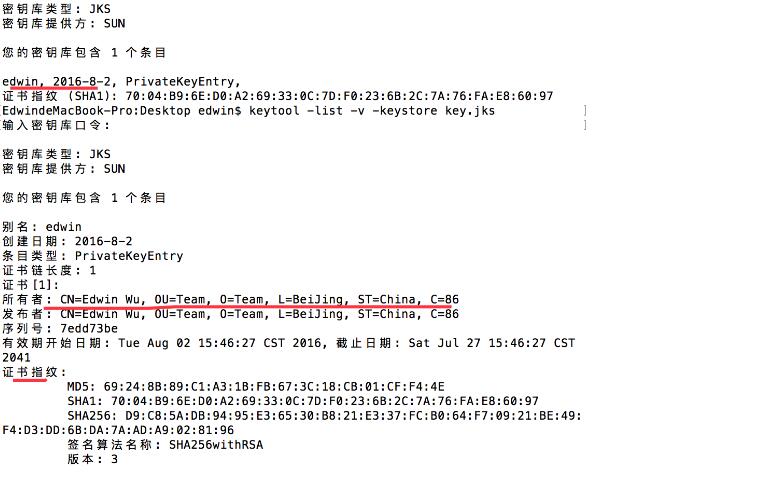
可以使用Java的keytool工具来获取应用包签名,以下是示例命令行:
```
keytool -list -v -keystore path-to-your-keystore
```
其中,"path-to-your-keystore"是你的密钥库文件的路径。
3. 验证应用包签名
可以使用以下方法来验证应用包签名:
3.1 使用命令行工具:
可以使用Java的jarsigner工具来验证应用包签名,以下是示例命令行:
```
jarsigner -verify -verbose -certs path-to-your-apk
```
其中,"path-to-your-apk"是你的应用包文件的路径。
3.2 使用编程方式:
可以使用以下代码片段来验证应用包签名:
```java
public boolean verifySignature(Context context, String packageName) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] cert = signatures[0].toByteArray();
InputStream input = new ByteArrayInputStream(cert);
CertificateFactory cf = CertificateFactory.getInstance("X509");
X509Certificate x509Certificate = (X509Certificate) cf.generateCertificate(input);
String publicKey = x509Certificate.getPublicKey().toString();
// 对公钥进行验证
// ...
return true;
} catch (PackageManager.NameNotFoundException | CertificateException e) {
e.printStackTrace();
}
return false;
}
```
上述代码通过获取应用包信息中的签名信息,并将其转换为X509证书格式。然后,你可以根据具体的验证逻辑来验证公钥的有效性。
总结:
应用包签名在Android系统中起着重要的作用,可以确保应用程序的完整性和身份的安全性。开发者可以使用Android Studio或命令行工具来获取和验证应用包签名。验证过程可以通过命令行工具或编程方式进行,其中编程方式提供了更灵活的方式来验证签名的有效性。