在Android应用开发中,签名是确保应用的完整性和安全性的重要机制之一。应用的签名由私钥和公钥组成,私钥用于对应用进行签名,而公钥用于验证应用的签名是否有效。在发布应用之前,通常需要对应用进行签名。如果在应用的发布过程中保留原始签名,可以确保应用的正版性,防止恶意应用的篡改,从而保护用户的安全。下面将详细介绍如何在Android应用中保留原始签名的方法和原理。
保留原始签名的方法主要有两种:通过使用签名密钥库文件和通过使用证书文件。
1. 通过使用签名密钥库文件:
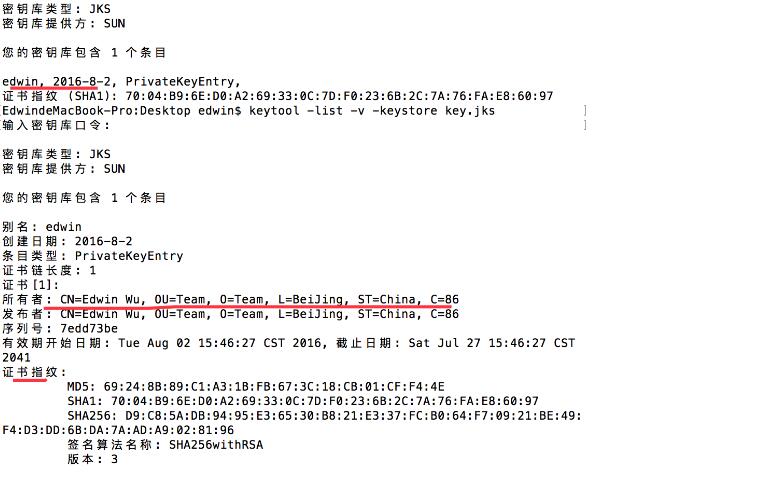
首先,需要创建一个签名密钥库文件(.keystore),并生成一个私钥。可以使用keytool工具来生成密钥库文件和私钥,命令如下:
```
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将生成一个名为my-release-key.keystore的密钥库文件,并在其中生成一个名为my-alias的私钥。
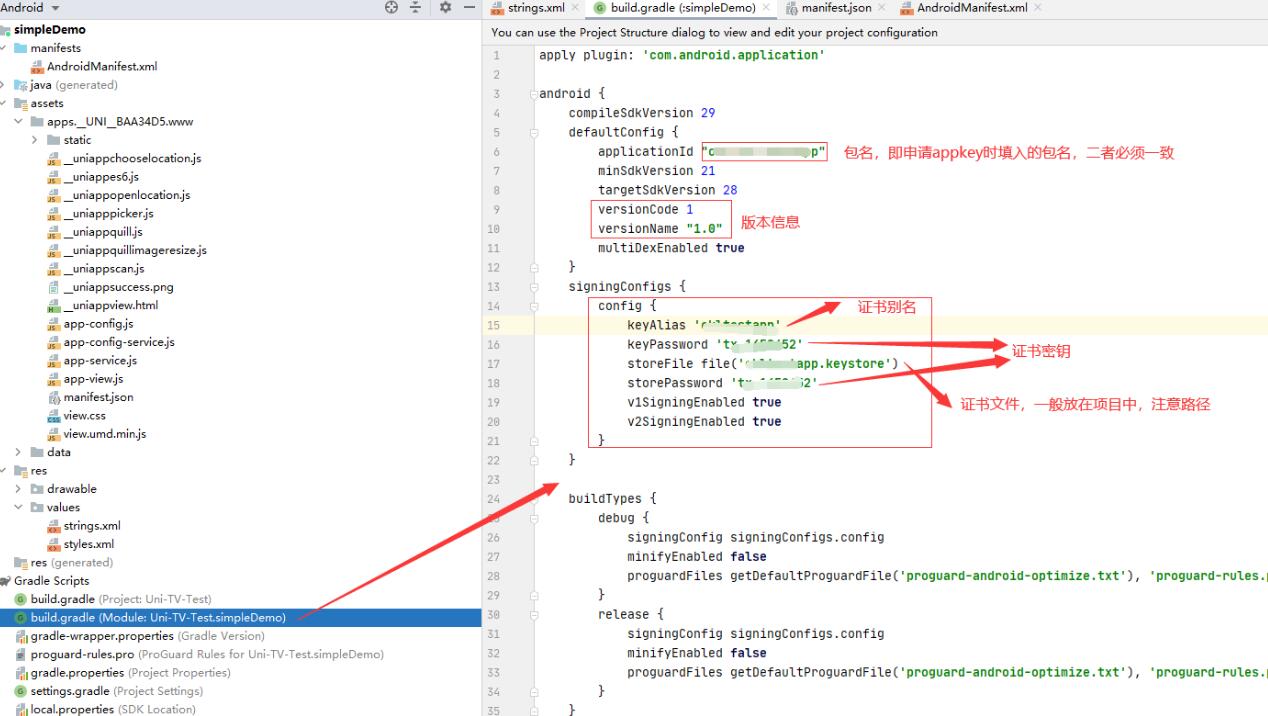
接下来,将签名密钥库文件添加到应用的项目目录中。在Android Studio中,可以将密钥库文件放置在app目录下,并在build.gradle文件中进行配置:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "*********"
keyAlias "my-alias"
keyPassword "*********"
}
}
...
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
```
在以上的代码中,指定了密钥库文件的路径以及相关的密码信息。
最后,使用上述配置的签名密钥库文件对应用进行签名即可。
2. 通过使用证书文件:
首先,需要获取应用已经签名的证书文件(.cer或.pem文件)。通常情况下,证书文件可以从应用的APK文件中提取出来。
接下来,将证书文件添加到应用的项目目录中,并在build.gradle文件中进行配置:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-certificate.cer")
storePassword "*********"
keyAlias "my-alias"
keyPassword "*********"
}
}
...
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
```
在以上的代码中,指定了证书文件的路径以及相关的密码信息。
最后,使用以上配置的证书文件对应用进行签名即可。
保留原始签名的原理是通过使用相同的密钥库文件或证书文件对应用进行签名,生成的签名信息是一样的。而在Android系统中,会验证签名信息来判断应用的正版性和完整性。因此,通过保留原始签名,可以确保应用在发布过程中没有被篡改,以及验证应用的合法性。
在实际的应用发布过程中,为了保证应用的安全性和可信度,建议将密钥库文件或证书文件保存在安全的地方,并定期更换密钥以提高安全性,避免私钥泄漏对应用造成损害。
以上就是关于在Android应用中保留原始签名的方法和原理的详细介绍。希望对你有所帮助!