Android应用程序签名证书是用于验证应用程序来源和完整性的重要文件。签名证书具有一定的有效期限,一般为一年。在证书过期之前,开发者需要更新证书以确保应用程序的继续运作。
签名证书的有效期限可以通过密钥库中的证书有效期字段来确定。下面将介绍证书的原理和详细过程。
1. 为什么要签名应用程序?
签名应用程序的目的是为了保证应用程序的安全性和完整性。通过签名,可以验证应用程序的身份和来源,防止应用程序被篡改和恶意修改。
2. 证书生成
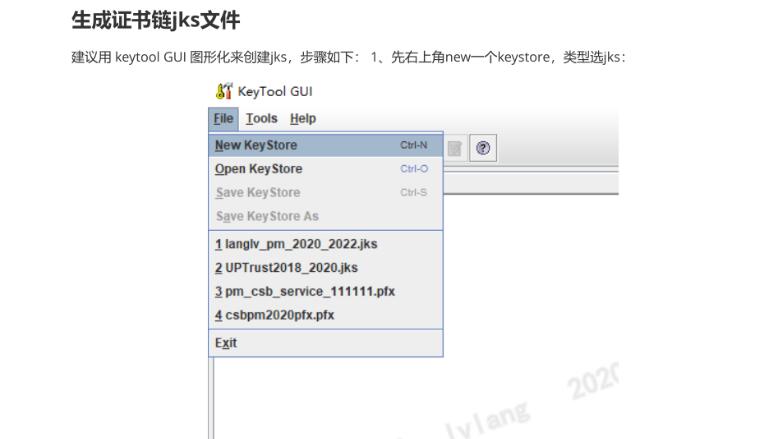
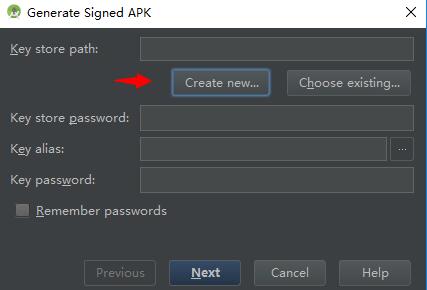
生成签名证书的第一步是创建密钥库(KeyStore)。密钥库是存储密钥和相关证书的安全文件。
可以使用Java的keytool命令行工具来生成密钥库。命令如下:
```
keytool -genkey -alias myalias -keyalg RSA -keystore mykeystore.keystore -validity 365
```
上述命令将生成一个有效期为365天的密钥库(mykeystore.keystore),其中包含一个使用RSA算法的密钥(myalias)。
3. 签名应用程序
签名应用程序的步骤如下:
- 将应用程序编译成APK文件
- 使用jarsigner命令对APK文件进行签名,指定密钥库和别名
- 使用zipalign命令优化APK文件
签名的命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.keystore myapp.apk myalias
```
上述命令将使用密钥库(mykeystore.keystore)中的别名(myalias)对APK文件(myapp.apk)进行签名。
4. 验证签名
验证应用程序的签名可以使用Android Debug Bridge(ADB)工具或者通过代码进行验证。
使用ADB工具的命令如下:
```
adb shell dumpsys package my.package.name | grep signatures
```
上述命令将输出签名证书的信息,包括证书的有效期限。
代码验证的示例代码如下:
```java
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo("my.package.name", PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
// 验证签名证书的有效期限
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
```
5. 更新证书
当签名证书快要过期时,开发者需要进行证书的更新。更新证书的步骤如下:
- 生成新的密钥库
- 签名新的应用程序版本
- 使用新的证书发布新版本的应用程序
开发者还需要注意在更新证书后,使用新证书签名的新版本应用程序无法与之前使用旧证书签名的应用程序进行更新。新版本的应用程序将被视为全新的应用程序。
综上所述,Android应用程序签名证书的有效期为一年。开发者需要定期更新签名证书以确保应用程序的安全性和完整性。通过生成、签名和验证签名证书,开发者可以保证应用程序的来源可信,并防止应用程序被篡改和恶意修改。