安卓应用签名是使用密钥对应用进行数字签名,以确保应用的完整性和身份验证。签名后的应用可以通过数字签名验证来保证应用在传输和安装过程中没有被篡改或恶意替换。
安卓应用签名的生成过程有一定的复杂性,需要以下步骤:
1. 生成密钥库(keystore)
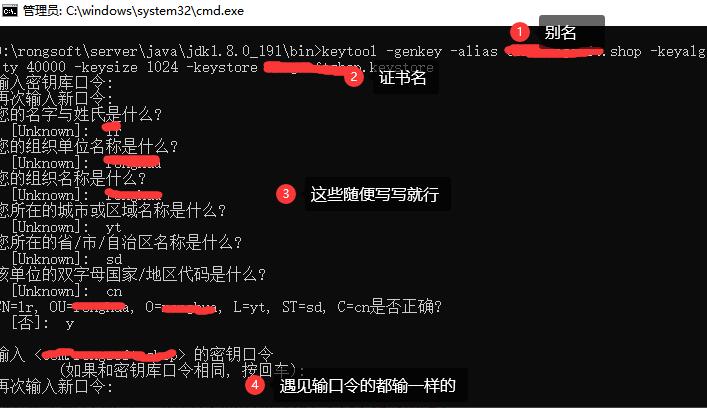
在安卓开发中,我们需要使用keytool工具来生成密钥库。密钥库是一个包含公钥和私钥的安全存储文件,用于签名和验证应用。
命令示例:
```
keytool -genkey -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
这个命令会生成一个名为my-release-key.jks的密钥库文件,其中包含了一个使用RSA算法和2048位密钥长度的密钥对。
2. 生成应用证书请求(CSR)
在生成密钥库之后,我们需要使用keytool工具生成一个证书签名请求(CSR),用于向证书颁发机构(CA)申请签名证书。
命令示例:
```
keytool -certreq -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -file my-application.csr
```
这个命令会将密钥库中的密钥对应用到证书签名请求中,并生成一个名为my-application.csr的证书签名请求文件。
3. 获得签名证书
将生成的证书签名请求文件(my-application.csr)提交给证书颁发机构(CA)进行签名,并获得签名证书。
证书颁发机构会根据应用的信息和申请者的身份进行审核,并生成一个包含签名信息的证书文件(my-certificate.pem)。
4. 将签名证书导入密钥库
将颁发的签名证书导入之前生成的密钥库中,以完成签名过程。
命令示例:
```
keytool -import -v -keystore my-release-key.jks -file my-certificate.pem -alias my-alias
```
这个命令会将签名证书(my-certificate.pem)导入到密钥库(my-release-key.jks)中,并设置别名为my-alias。
5. 使用密钥库签名应用
最后一步是使用密钥库中的密钥对对应用进行签名。
命令示例:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks my_application.apk my-alias
```
这个命令将使用别名为my-alias的密钥对,以SHA1withRSA算法对my_application.apk进行签名。
以上是安卓应用签名的基本原理和详细介绍。在实际应用开发中,可以使用Android Studio等开发工具来简化签名过程,无需手动执行上述步骤。通过构建应用的Release版本,工具会自动使用指定的密钥库对应用进行签名。
总结起来,安卓应用签名生成工具实际上是一系列命令行工具,包括keytool、jarsigner等,开发者可以使用这些工具来生成密钥库、生成证书签名请求、获取签名证书,并对应用进行签名。这些工具在安卓开发环境中都是自带的,并且有着详细的官方文档和使用说明,开发者可以根据需要进行使用。