免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓app签名功能

安卓应用签名是保证应用程序的完整性和来源可信的重要机制之一。每一个发布到Google Play商店或其他渠道的安卓应用,都需要进行签名以验证应用的身份和完整性。在本文中,我将详细介绍安卓应用签名的原理和具体步骤。

1. 签名原理

安卓应用签名基于公钥密码体系,使用开发者的私钥对应用进行数字签名。签名过程包括以下几个步骤:

a. 生成密钥对:开发者需要使用工具生成一对密钥,包括私钥和公钥。私钥将保密保存,用于对应用进行签名,而公钥将嵌入到应用中,供验证使用。

b. 对应用进行签名:开发者使用私钥对应用进行数字签名。签名的过程会使用应用的哈希值、证书、签名算法等信息,生成一个数字签名。

c. 嵌入公钥:签名后的应用会将公钥信息嵌入到应用中,一般会存放在应用的META-INF目录下,以保护公钥的安全性。

2. 签名步骤

下面是一个安卓应用签名的具体步骤:

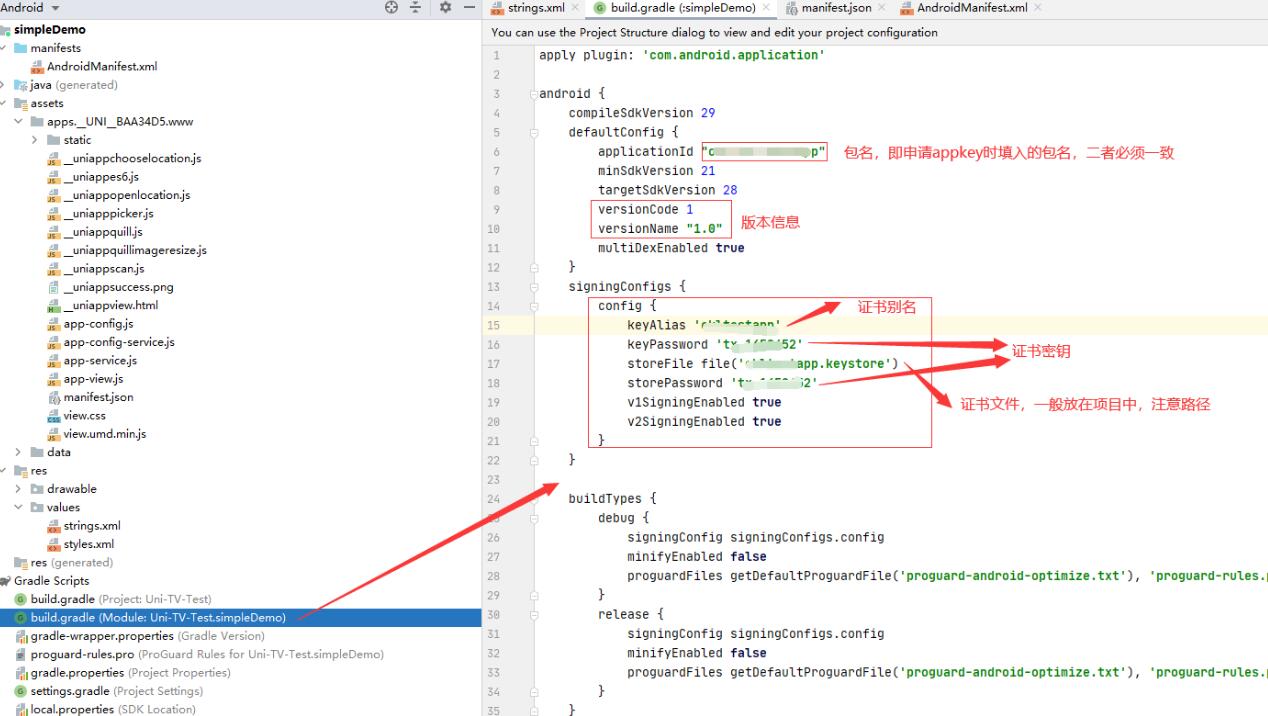
a. 配置开发环境:在对应的开发环境(如Android Studio)中,配置开发者的签名密钥。

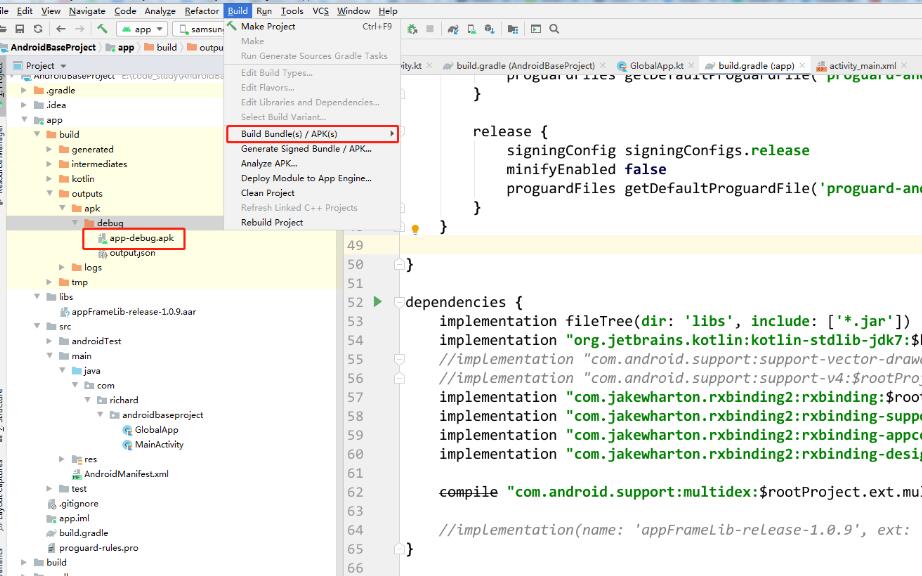
b. 构建应用包:开发者在开发环境中构建应用的APK包。

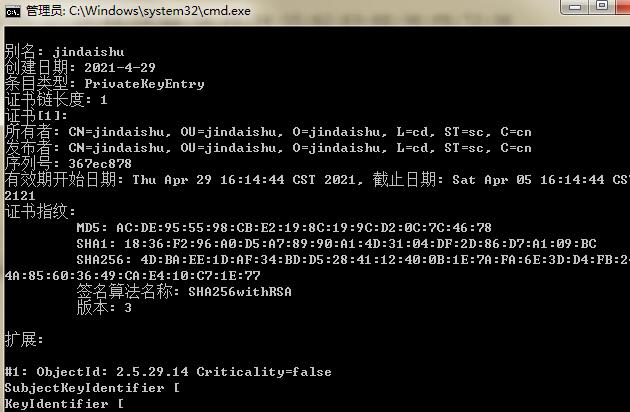
c. 生成签名密钥:如果没有签名密钥,开发者需要使用工具生成一对密钥。

d. 签名应用:开发者使用生成的私钥对应用进行签名,生成签名后的APK包。

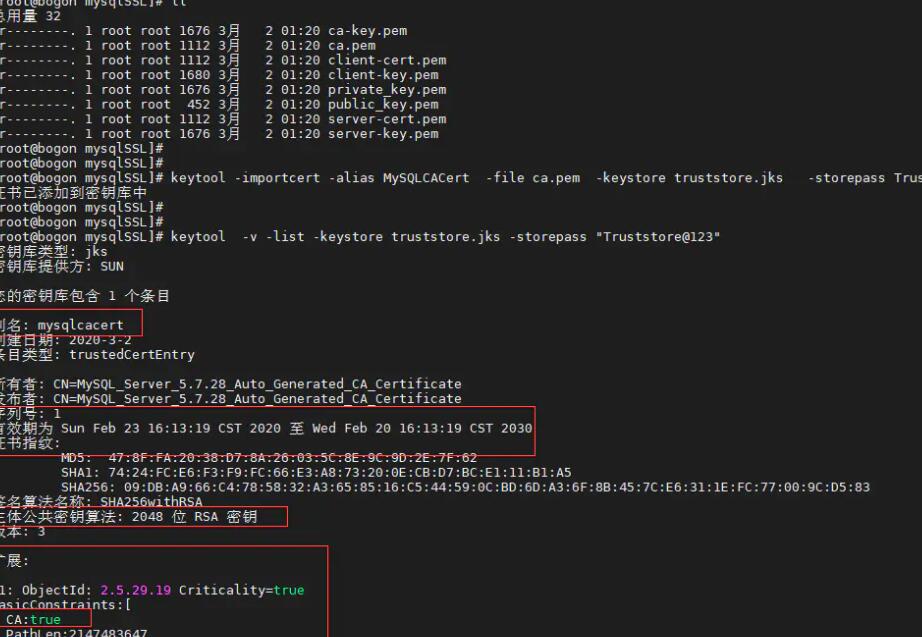
e. 验证签名:签名后的APK包可以通过工具验证签名的有效性,确保应用的完整性和来源可信。

f. 发布应用:签名验证通过后,开发者可以将签名后的APK包发布到Google Play商店或其他渠道。

3. 签名的作用

a. 应用完整性验证:签名能够保证应用的完整性,即应用在发布和传输过程中没有被篡改。

b. 应用来源可信验证:签名能够验证应用的身份,确保应用是由可信的开发者发布。

c. 防止恶意应用篡改:签名让用户能够验证应用的来源,避免安装恶意应用。

总结起来,安卓应用签名是确保应用完整性和来源可信的重要方法。通过对应用进行数字签名,可以保证应用在发布和传输过程中不被篡改,并让用户能够验证应用的身份。对于开发者来说,签名是发布应用到Google Play商店或其他渠道的必要步骤。对于用户来说,签名可以提供额外的安全保障,减少恶意应用的风险。

相关知识:
ipa重签名的三种方法
IPA重签名是指将一个已经存在的IPA文件进行重新签名,以达到修改签名证书或者重新分发应用的目的。在iOS开发中,常常使用重签名来进行企业内部分发、测试、或者修改原始应用等操作。下面将详细介绍三种常用的IPA重签名方法。方法一:使用Xcode进行重签名Xc
2023-07-18
已经有了p12证书了
P12证书,也称为PKCS #12证书,是一种用于存储密钥和证书的文件格式,常用于加密和身份验证的场景中。本文将介绍P12证书的原理和详细信息。1. P12证书的概述 P12证书是由公共密钥基础设施(PKI)所颁发的数字证书,用于验证和加密通信。它通常
2023-07-18
ipa证书哪里来
IPA证书是苹果公司针对iOS开发者发布应用程序的一种数字签名工具。它允许开发者将应用程序直接安装到iPhone、iPad和iPod Touch等设备上,而无需通过App Store进行分发。在本文中,我们将详细介绍IPA证书的原理和获取方式。首先,让我们
2023-07-18
shell脚本对安卓v2签名
安卓应用的签名是一种验证应用的机制,确保应用不被篡改或恶意修改。V2签名是Android应用签名的一种新标准,相较于V1签名更加安全可靠。V2签名的原理是使用一种名为APK Signature Scheme v2的签名格式,它将应用的整个包进行签名,而不仅
2023-07-17
android v2签名
Android应用的签名是保证应用完整性和安全性的重要步骤。在Android系统中,每个应用都需要通过数字签名来确认其身份和来源。V2签名是Android 7.0(API级别24)及以上版本引入的新的签名机制,相较于V1签名更加安全和可靠。本文将详细介绍A
2023-07-17
apk安装没签名
APK(Android Application Package)是Android操作系统使用的应用程序包格式。在安装APK文件时,通常需要对APK进行签名,以确保文件的完整性和来源可信。如果APK文件没有签名,它将无法正常安装和运行。APK签名的原理是使用
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4