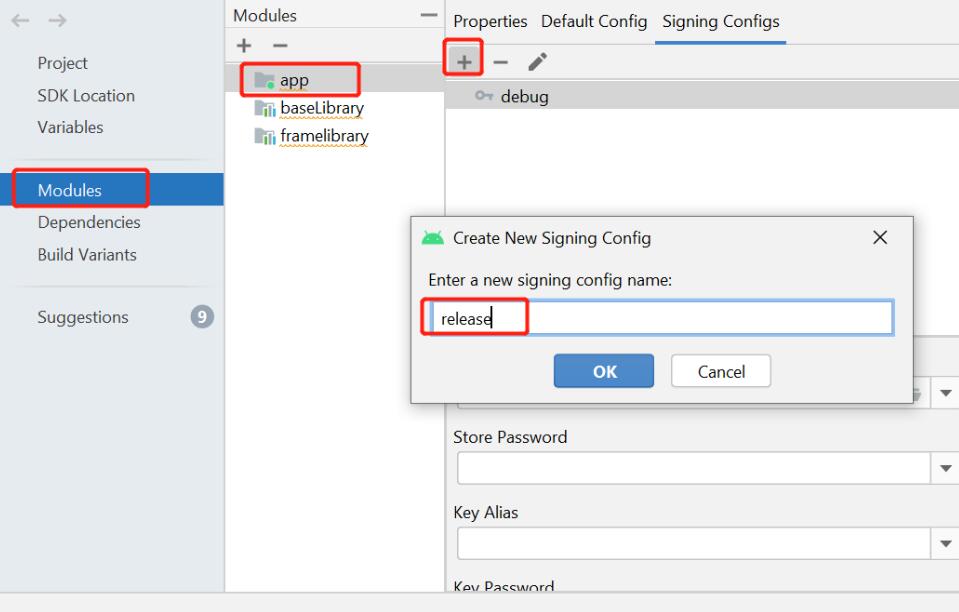
安卓app加固是一种保护应用程序免受逆向工程和破解攻击的技术手段。加固之后的应用程序会变得更加难以反编译和修改,提升了应用程序的安全性。但是在进行加固的过程中,应用程序的签名信息会发生变化。因此,在加固后,需要重新对应用程序进行签名,以确保应用程序能够正常安装和运行。
重新签名的原理是通过使用与之前签名不同的私钥对应用程序进行签名。重新签名后的应用程序会生成新的签名文件,并将新的签名信息添加到应用程序的Manifest.xml文件中。
下面我将详细介绍一下安卓app加固后重新签名的过程。
步骤一:生成新的签名密钥
在重新签名之前,首先需要生成一个新的签名密钥。签名密钥由一个公钥和一个私钥组成。私钥用于给应用程序进行签名,而公钥用于验证应用程序的签名。
运行以下命令生成新的签名密钥:
```
keytool -genkey -v -keystore your_keystore_name.keystore -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000
```
其中,your_keystore_name.keystore 是你想要生成的签名文件名,your_alias_name 是你想要给签名设置的别名。执行完该命令后,系统会提示你输入一些信息,如密码等。请注意,这些信息非常重要,一旦忘记,则无法对应用程序进行重新签名。
步骤二:对应用程序进行重新签名
通过使用新生成的签名密钥,对应用程序进行重新签名。在进行重新签名之前,确保你已经安装了Java Development Kit(JDK)并设置了环境变量。
打开命令行工具,执行以下命令:
```
jarsigner -verbose -keystore your_keystore_name.keystore -signedjar output.apk input.apk your_alias_name
```
其中,your_keystore_name.keystore 是你生成的签名文件名,output.apk 是重新签名后的输出文件名,input.apk 是加固后的应用程序文件名,your_alias_name 是你用于签名的别名。
执行完该命令后,命令行工具会提示你输入签名的密码。输入正确的密码后,重新签名的过程就会开始。
步骤三:验证签名是否成功
重新签名后,需要验证签名是否成功。执行以下命令来验证签名:
```
jarsigner -verify -verbose -certs output.apk
```
其中,output.apk 是重新签名后的应用程序文件名。
如果命令行工具没有显示任何错误信息,那么说明应用程序已经成功重新签名。
重新签名后的应用程序可以正常安装和运行。你可以将该应用程序发布到应用商店或通过其他渠道进行发布。
总结:
重新签名是在对安卓应用程序进行加固之后的一个必要步骤。通过重新签名,可以保证应用程序的完整性和安全性。在重新签名之前,需要生成一个新的签名密钥,然后使用该签名密钥对应用程序进行重新签名。重新签名后,需要验证签名是否成功。重新签名的过程需要使用命令行工具来执行,确保你已经安装了Java Development Kit(JDK)并设置了环境变量。