安卓应用程序包(APK)封装签名是Android开发中非常重要的一步,它涉及到应用程序的完整性、安全性以及开发者身份的验证。封装签名包括生成私有密钥、创建证书和将证书应用于应用程序的过程。
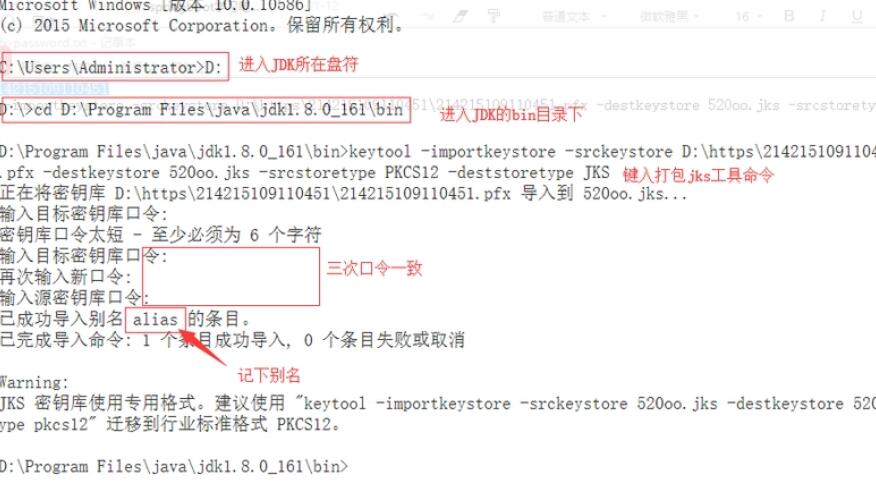
首先,我们需要生成一个私有密钥。私有密钥是应用程序签名的基础。我们可以使用Java的keytool命令来生成私有密钥。以下是生成私有密钥的命令示例:
```shell
keytool -genkey -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
在这个命令中,-keystore参数指定了要保存私有密钥的文件名,-alias参数指定了别名用于识别密钥的证书,-validity参数指定了证书的有效期。
完成密钥生成后,我们接下来要创建证书。证书是由密钥签名的文件,用于验证应用程序的开发者身份。我们可以使用keytool命令生成证书。以下是生成证书的命令示例:
```shell
keytool -export -rfc -alias my-alias -file my-certificate.pem -keystore my-release-key.jks
```
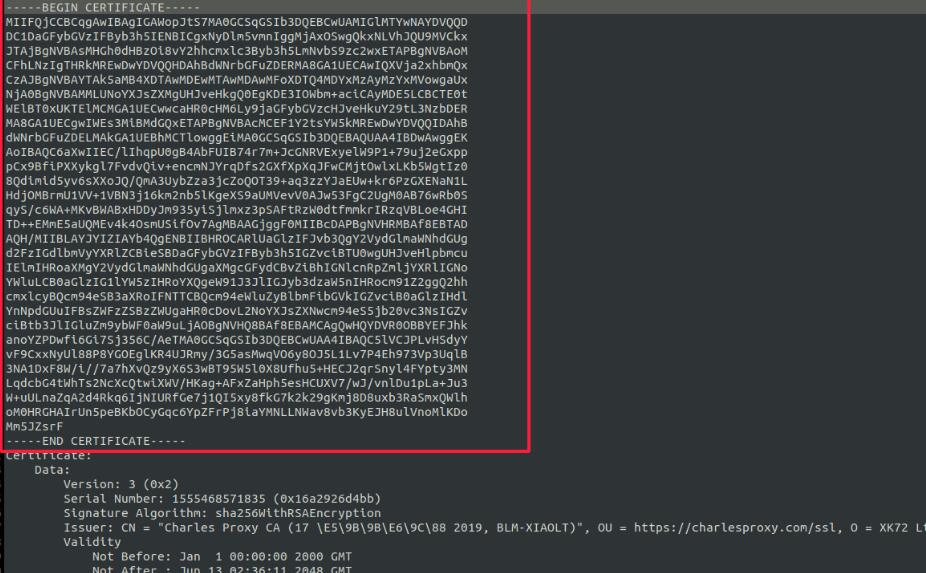
在这个命令中,-alias参数指定了要导出证书的别名,-file参数指定了保存证书的文件名。导出的证书以PEM格式保存,可以在后续步骤中使用。
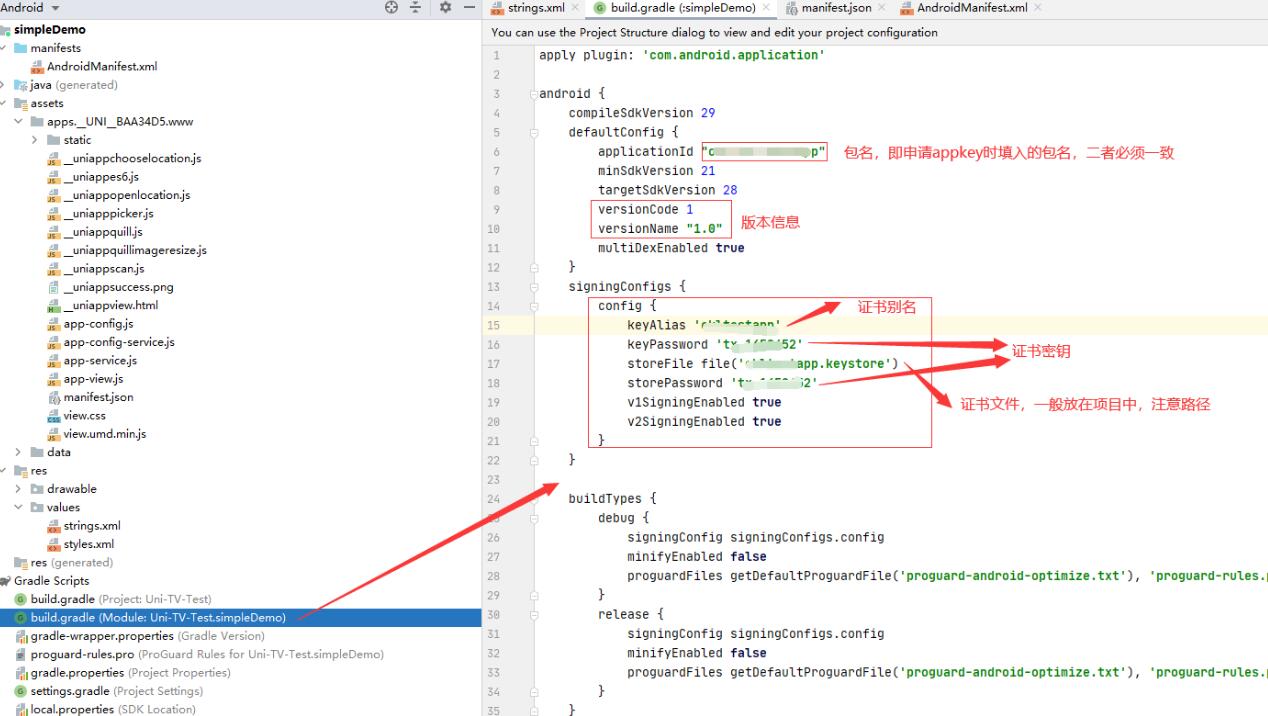
现在,我们已经生成了私有密钥和证书,接下来我们需要将证书应用于应用程序。首先,我们需要在应用程序的构建文件中配置密钥库文件和密钥别名。在项目的build.gradle文件中,我们可以添加以下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("my-release-key.jks")
storePassword "password"
keyAlias "my-alias"
keyPassword "password"
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
...
}
```
在上述代码中,我们指定了密钥库文件的路径、密钥库的密码、密钥别名和密钥的密码。
完成配置后,我们可以使用Android Studio的构建功能生成签名的APK文件。在菜单中选择Build -> Generate Signed Bundle / APK,然后选择APK选项。在下一步中选择我们之前配置的密钥库文件和密钥别名,并输入密码。最后,选择输出APK文件的路径,点击“Finish”即可生成签名的APK文件。
通过上述步骤,我们已经完成了安卓应用程序的封装签名过程。生成的签名APK文件将具有私有密钥和证书的信息,这些信息用于验证应用程序的完整性和开发者身份。
封装签名是Android开发中一项重要又复杂的任务,但是通过掌握以上内容,你应该能够了解封装签名的原理和详细步骤,并能够在实际开发中应用这些知识。