APKTool是一种用于反编译和重新编译Android应用的开发工具。在某些情况下,为了确保应用程序的安全性和完整性,我们可能需要对APK文件进行签名。签名可以证明APK文件是由特定开发者构建的,并且没有被篡改。
在这篇文章中,我们将会介绍如何对APK文件进行签名,以确保应用程序的合法性和安全性。我们将首先了解签名的原理,然后详细介绍如何在APKTool中进行签名。
签名原理:
在Android开发中,应用程序的签名是通过使用开发者的私钥对应用程序的数字证书进行加密生成的。应用程序的数字证书包含开发者身份信息和公钥。
当用户下载并安装APK文件时,Android系统会验证应用程序的签名。如果签名有效并与应用程序的证书匹配,系统就会认为应用程序是安全的,并且没有被篡改。这样,用户可以信任并安全地使用该应用。
APKTool签名步骤:
下面是使用APKTool进行APK签名的步骤:
步骤1:准备签名文件
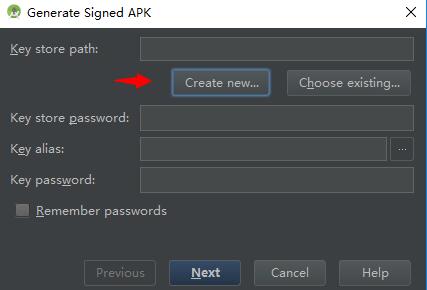
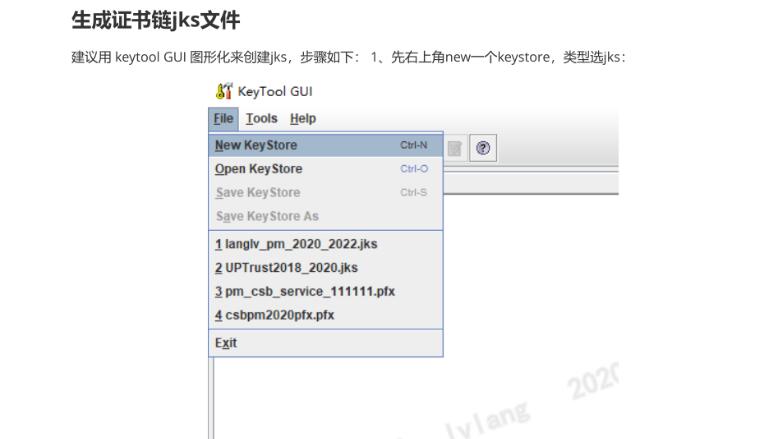
首先,你需要准备一个签名文件,其中包含你的私钥和证书。你可以使用Java的Keytool工具来创建一个新的签名文件,或者使用已经存在的签名文件。
步骤2:打开终端或命令提示符
在这一步,你需要打开命令行界面。在Windows系统中,你可以按下Win + R,然后键入"cmd",然后按Enter键。在Mac或Linux系统中,你可以通过在搜索栏中输入"终端"来打开终端。
步骤3:导航到APKTool的目录
使用cd命令导航到APKTool的安装目录。例如,在Windows系统中,你可能需要键入cd C:\apktool,然后按Enter键。
步骤4:使用以下命令签名APK文件
使用以下命令对APK文件进行签名:
apktool sign --ks [签名文件路径] --ks-key-alias [键别名] [APK文件路径]
其中,[签名文件路径]是你的签名文件的路径,[键别名]是你的签名文件的别名,[APK文件路径]是你想要签名的APK文件的路径。
例如:
apktool sign --ks myKeyStore.jks --ks-key-alias myAlias myApp.apk
步骤5:输入签名文件密码
输入你的签名文件的密码,并按Enter键。
步骤6:签名成功
完成以上步骤后,APKTool将使用你的签名文件对APK文件进行签名。如果一切顺利,你会收到一个"签名成功"的消息。
总结:
通过这篇文章,我们学习了使用APKTool对APK文件进行签名的步骤。签名可以确保应用程序的安全性和完整性,并且让用户信任和安全地使用应用程序。如果你想进一步了解APKTool的更多功能和用途,我建议你阅读APKTool的官方文档或参考其他相关资源。