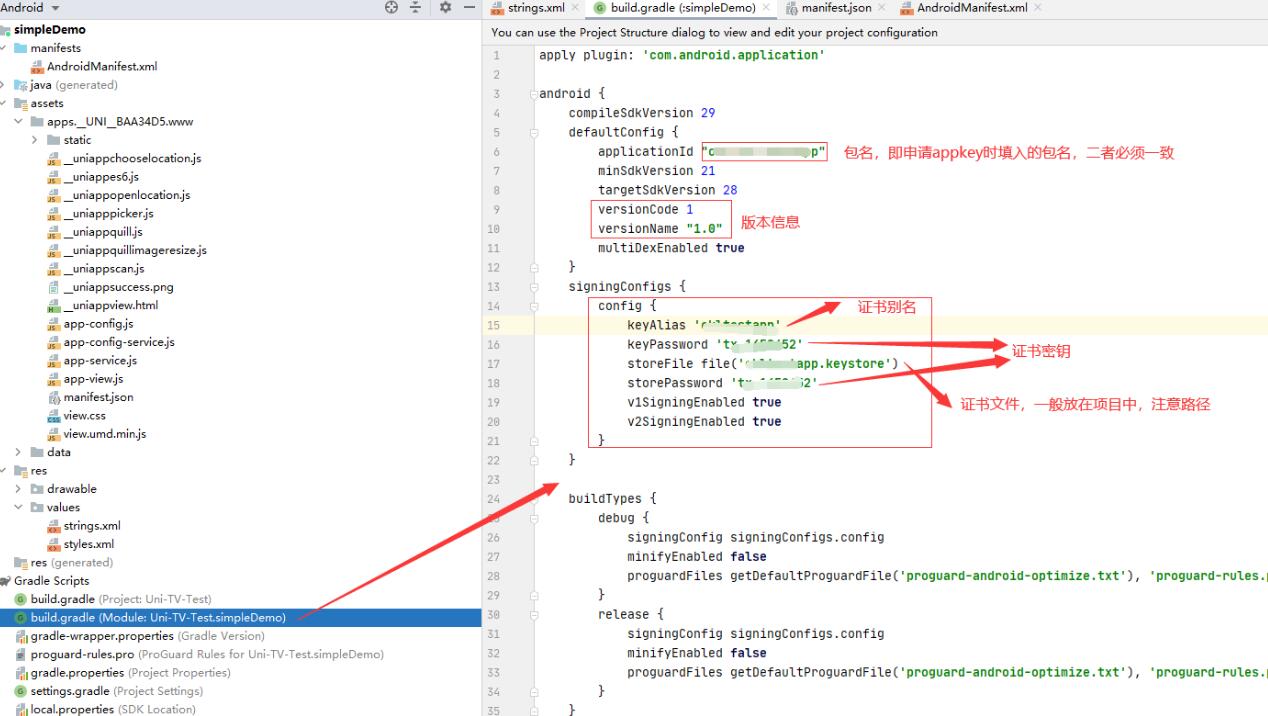
安卓APK一键签名是指通过特定的工具,将未签名的APK文件进行签名的过程。APK签名是为了验证APK文件的完整性和真实性,确保APK文件没有被篡改或恶意修改。在发布应用时,APK文件需要进行签名才能被安装和运行。下面将详细介绍APK一键签名的原理和步骤。
一、签名的原理
APK签名使用的是非对称加密的方式,具体原理如下:
1. 开发者生成一对密钥,包括私钥(private key)和公钥(public key)。私钥用于进行签名,公钥用于验证签名。
2. 开发者使用私钥对APK文件进行签名,生成签名文件。签名文件包含了APK文件的摘要信息和开发者的数字签名。
3. 在安装和运行APK文件时,系统会使用公钥对签名文件进行验证。如果验证通过,就说明APK文件的完整性和真实性是可信的。
二、签名的步骤
APK一键签名的过程可以分为以下几个步骤:
1. 获取签名工具:首先,需要下载一个APK签名工具,比如"jarsigner"或者"apksigner"。这些工具通常包含在Java的开发工具包(JDK)中,可以从Oracle官网下载安装。
2. 生成密钥:使用签名工具生成一对密钥,包括私钥和公钥。在命令行中执行以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将生成一个名为"my-release-key.keystore"的密钥库文件,包含了私钥和公钥。
3. 签名APK文件:将未签名的APK文件和密钥库文件放在同一个目录下。在命令行中执行以下命令进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk alias_name
```
这个命令将使用私钥对APK文件进行签名,生成带有签名的APK文件。
4. 验证签名:使用签名工具验证签名是否成功。命令如下:
```
jarsigner -verify -verbose -certs my_application.apk
```
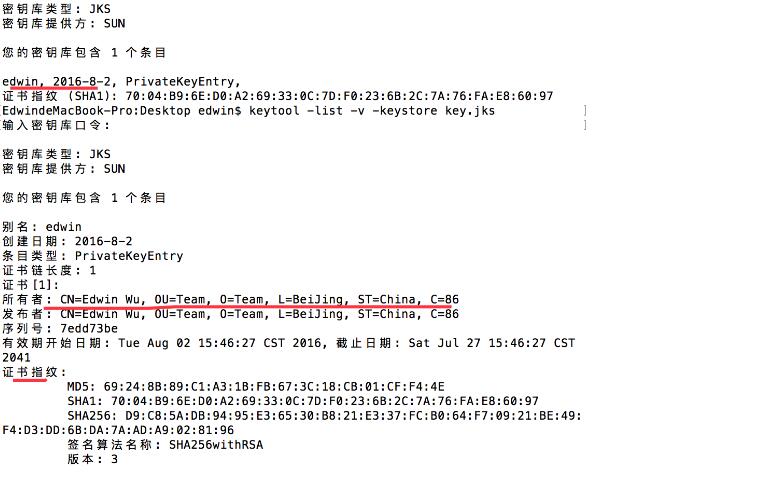
这个命令将输出APK文件的详细信息和签名信息,包括签名者的名称和证书指纹。
5. 对齐APK文件(可选):在发布应用时,推荐对APK文件进行对齐优化,以提升应用的性能和加载速度。可以使用工具“zipalign”进行对齐操作:
```
zipalign -f -v 4 my_application.apk my_application_aligned.apk
```
这个命令将生成一个对齐后的APK文件。
至此,APK一键签名的过程就完成了。通过这个过程,开发者可以轻松地为自己的应用进行签名,并保证应用的完整性和真实性。
需要注意的是,在进行签名操作时,开发者需要妥善保管生成的密钥库文件和私钥,避免泄露和丢失,以免被他人恶意修改应用或者伪造签名。此外,签名后的APK文件无法直接进行修改,需要重新进行签名才能安装和运行。