安卓 APK 签名文件的提取涉及到 APK 签名的原理和相关工具的使用。下面将详细介绍如何提取安卓 APK 签名文件。
APK 签名的原理:
在 Android 系统中,应用程序的 APK 文件(Android Package)是通过数字签名进行保护的。APK 签名是一种保证应用程序完整性和来源可靠性的机制。当应用程序使用 APK 签名进行签名后,安卓系统将会校验 APK 文件的完整性和签名信息,确保应用程序没有被篡改过,并且来自可信的发布者。
APK 签名文件的提取步骤如下:
步骤1:准备工具
首先,需要准备以下工具:
1. Java JDK:用于执行签名文件提取的命令行工具。
2. APK Signer:一个用于在命令行中进行 APK 签名工作的开源工具。
步骤2:命令行提取签名文件
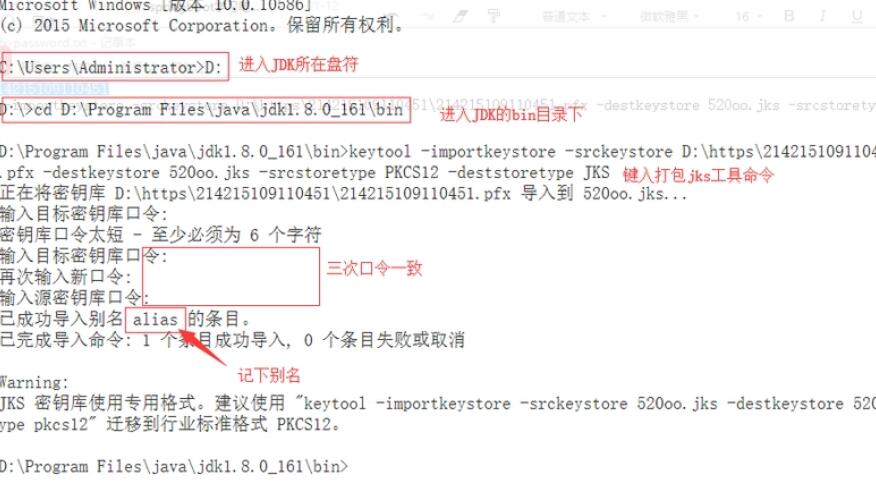
1. 打开命令行终端,进入 JDK 的安装目录(例如:C:\Program Files\Java\jdk1.x.x_xxx\bin)。
2. 使用 cd 命令切换到 APK 文件所在的目录。例如,如果 APK 文件在桌面的 Test 文件夹中,可以使用以下命令切换目录:
cd C:\Users\YourUsername\Desktop\Test
3. 在命令行中运行以下命令来提取签名文件:
jarsigner -verify -verbose -certs YourApp.apk
步骤3:分析签名文件
在提取签名文件后,将在命令行中得到一堆关于 APK 签名的信息。其中最重要的是签名证书相关的信息,包括签名算法、签名者信息、有效期等。以下是一个示例提取签名文件后的命令行输出:
jar verified.
Warning:
This jar contains entries whose certificate chain is not validated.
This jar contains signatures that does not include a timestamp. Without a timestamp, users may not be able to validate this jar after the signer certificate's expiration date (2043-05-07) or after any future revocation date.
Re-run with the -verbose and -certs options for more details.
Your APK's signer certificate information:
CN=YourOrganizationName, OU=YourOrganizationUnit, O=YourOrganization, L=YourCity, ST=YourState, C=YourCountry
[certificate fingerprint (MD5)]: AF:55:BB:1F:C6:8E:D6:3A:14:2A:12:34:56:78:90:AB
[certificate fingerprint (SHA1)]: 78:9C:DE:FA:BC:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD
[certificate fingerprint (SHA256)]: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF
通过上述步骤,你就可以成功地提取出 APK 签名文件,并获取到签名证书相关的信息。这些信息对于验证 APK 文件的完整性和来源都是非常重要的。请注意,为了保护你自己的应用程序和开发者身份,请谨慎使用签名文件的信息。