在安卓开发中,APK签名是一项重要的步骤,用于验证APK的来源和完整性。在发布应用程序之前进行APK签名可以确保用户下载和安装的应用程序是经过安全验证的,并且没有被篡改过。
APK签名的原理是使用密钥对APK进行数字签名。在签名过程中,通过对APK的哈希值进行加密来生成一个签名文件。这个签名文件包含了应用的开发者信息、签名算法等内容,并且与APK文件绑定在一起。
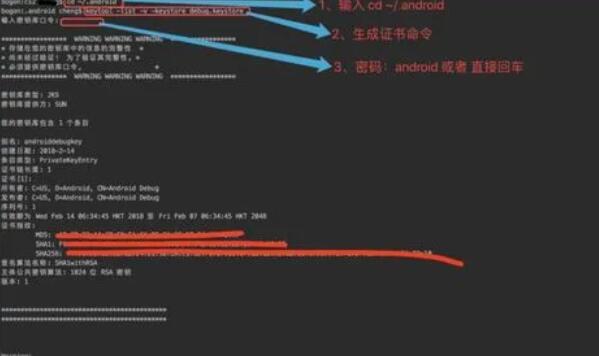
为了进行APK签名,首先需要生成一个密钥库(Keystore)。密钥库是一个包含了用于数字签名的密钥对的文件。通常,我们可以使用Java的keytool工具来生成密钥库,具体命令如下:
```shell
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中,-genkey表示生成密钥对,-v表示详细输出,-keystore指定生成的密钥库文件名,-alias指定密钥别名,-keyalg指定生成密钥的算法,-keysize指定密钥的长度,-validity指定密钥的有效期。执行完这个命令后,将生成一个名为my-release-key.keystore的密钥库文件。
接下来,我们可以使用Android提供的apksigner工具来对APK进行签名。首先,我们需要配置apksigner工具的路径。在Flutter项目中,可以在Android目录下的app目录中找到gradle.properties文件,并添加如下配置:
```properties
org.gradle.jvmargs=-Xmx1536M
android.injected.signing.store.file=my-release-key.keystore
android.injected.signing.store.password=密钥库密码
android.injected.signing.key.alias=my-key-alias
android.injected.signing.key.password=密钥密码
```
上述配置中,android.injected.signing.store.file指定密钥库文件路径,android.injected.signing.store.password指定密钥库密码,android.injected.signing.key.alias指定密钥别名,android.injected.signing.key.password指定密钥密码。
配置完成后,我们可以在终端中执行如下命令进行APK签名:
```shell
flutter build apk
```
执行成功后,将在Flutter项目的build/app/outputs/apk/release目录中生成一个名为app-release.apk的已签名APK文件。
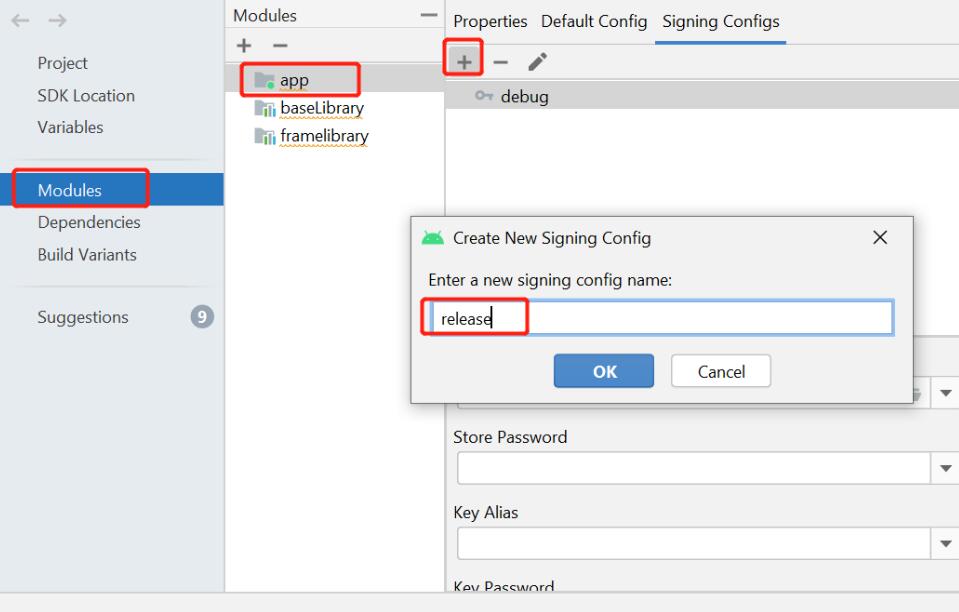
除了使用命令行工具进行APK签名,还可以使用一些图形界面工具,如Android Studio中的签名工具。打开Android Studio,点击Build->Generate Signed Bundle/APK,输入密钥库路径和密码等信息,即可生成已签名的APK文件。
总结来说,APK签名是一项重要的安全措施,用于验证APK文件的来源和完整性。通过生成密钥库并使用apksigner工具或其他签名工具进行签名,可以确保应用程序在发布和安装过程中的安全性。