在安卓开发中,打包证书是发布应用程序所必需的步骤之一。它允许开发者在安卓设备上安装和部署应用程序。本文将详细介绍如何申请安卓apk打包证书。
首先,我们需要理解一些基本概念。在安卓开发中,有两种类型的打包证书,分别是debug证书和release证书。debug证书用于开发阶段的调试和测试,而release证书则是最终发布应用程序的证书。
下面是一个详细的步骤,说明如何申请安卓apk打包证书:
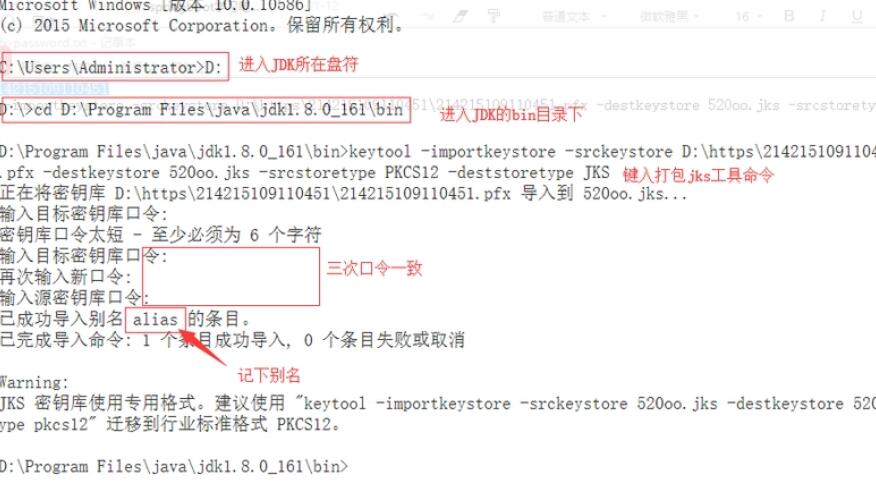
1.生成签名密钥库文件:首先,打开终端或命令提示符窗口,并导航到存储密钥库文件的目录。然后,执行以下命令来生成签名密钥库文件:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
在上述命令中,my-release-key.keystore是密钥库文件的名称,my-alias是别名,用于标识此密钥库中的密钥。-keyalg指定密钥的算法,-keysize指定密钥的大小,-validity指定密钥的有效期。
2.设置密钥库文件的属性:接下来,需要设置密钥库文件的属性,如密钥库密码、密钥密码、组织单位等。
keytool -keystore my-release-key.keystore -alias my-alias -keypass key_password -storepass store_password -dname "CN=Your Name, OU=Your Organizational Unit, O=Your Organization, L=Your City, S=Your State, C=Your Country"
在上述命令中,-keypass指定密钥密码,-storepass指定密钥库密码,-dname指定组织单位的详细信息,如姓名、组织单位、组织、城市、州和国家。
3.配置gradle文件:在项目的build.gradle文件中,需要配置签名密钥库文件的路径和属性。在android块中添加以下代码:
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "store_password"
keyAlias "my-alias"
keyPassword "key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
在上述代码中,storeFile指定密钥库文件的路径,storePassword指定密钥库密码,keyAlias指定密钥的别名,keyPassword指定密钥密码。
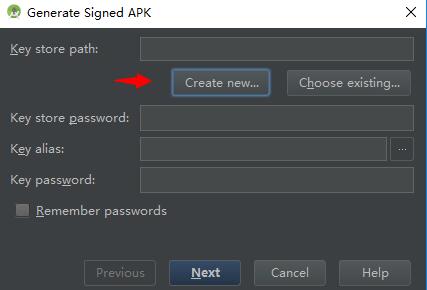
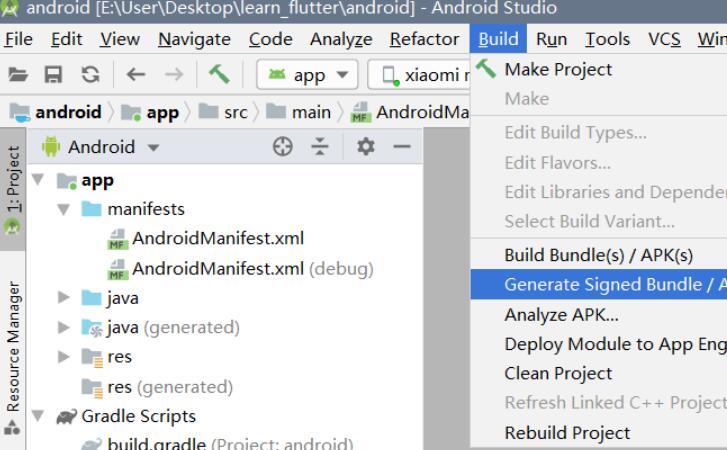
4.生成apk文件:在Android Studio中,选择Build -> Generate Signed Bundle / APK,然后选择APK选项。在下一步中,选择release配置并选择签名密钥库文件。最后,点击Finish来生成apk文件。
以上就是申请安卓apk打包证书的详细步骤。打包证书对于发布应用程序至关重要,它确保了应用程序的安全性和完整性。通过按照上述步骤生成签名密钥库文件,并在项目中配置相关属性,您可以成功地申请安卓apk打包证书。请记住,密钥库文件是非常重要的机密文件,应妥善保存和保护。