Android APK打包签名是安卓应用发布的重要步骤之一,它用于确保应用的完整性和安全性。本篇文章将详细介绍安卓APK打包签名的原理和流程。
一、安卓APK打包签名的原理
在安卓系统中,每个APK文件都需要进行数字签名,以确保其来源的可信度和完整性。数字签名使用非对称加密算法,将开发者的私钥与APK文件中的摘要进行加密,生成签名文件。
APK文件中的摘要由包含在其中的所有文件的哈希值组成,它用于验证APK文件在传输或存储过程中是否被篡改。而数字签名则用于验证APK文件的来源和完整性,确定该文件是由被信任的开发者所发布的。
数字签名的验证是通过公钥进行的,每个安卓设备都有一个内置的公钥库。当用户安装APK文件时,系统会使用公钥对APK的签名文件进行验证,以确保APK文件没有被篡改过。
二、安卓APK打包签名的流程
1. 生成秘钥库
首先,我们需要使用Java keytool工具生成一个包含开发者私钥的秘钥库文件(.keystore),这个文件用于进行数字签名。可以使用以下命令在命令行中生成:
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
其中my.keystore是秘钥库文件名,myalias是别名,可以根据具体需求进行自定义。此命令会要求输入密码和相关信息,包括密码、姓名、组织等。
2. 为应用签名
生成秘钥库后,我们需要使用Android Studio中的生成签名APK的工具来签名APK文件。
首先,在gradle配置文件中,设置签名配置,包括秘钥库的路径、别名、密码等:
android {
signingConfigs {
myConfig {
keyAlias 'myalias'
keyPassword '********'
storeFile file('my.keystore')
storePassword '********'
}
}
buildTypes {
release {
signingConfig signingConfigs.myConfig
...
}
}
}
然后,在Android Studio的菜单中选择Build -> Generate Signed Bundle/APK,选择APK选项,点击Next。
接着,选择Build Type为release,选择签名配置myConfig,点击Next。
最后,指定APK输出路径和文件名,然后点击Finish完成APK文件的签名过程。
3. 验证签名
通过上述流程生成的APK文件将包含签名信息。为了验证签名的有效性,可以使用以下命令将APK文件解压缩:
unzip -d testapp testapp.apk
然后,使用以下命令查看APK的签名信息:
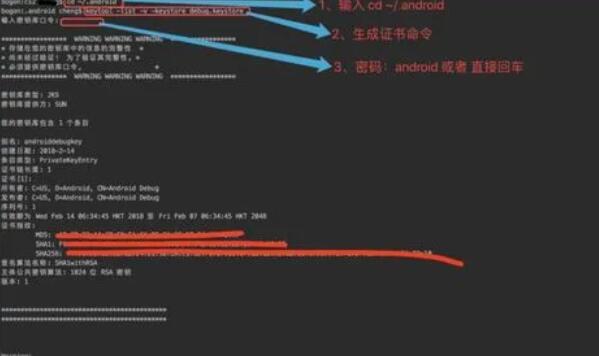
keytool -printcert -file META-INF/CERT.RSA
该命令将显示签名证书的详细信息。
总结:
安卓APK打包签名是确保应用的完整性和可信度的重要步骤。通过使用开发者的私钥对APK文件进行签名,可以验证APK文件的来源和完整性,确保用户安装的应用是被信任的开发者所发布的。以上是安卓APK打包签名的原理和详细流程,希望对您有所帮助。