安卓应用的安装包是以APK(Android Package)格式存储的,其中包含了应用的所有源代码、资源文件和其他必要的配置信息。为了确保应用的安全性和完整性,每个APK文件都需要经过数字签名。
数字签名是一种用于验证文件来源和完整性的安全机制。在Android应用开发中,封包签名主要有两个作用:
1. 验证应用来源:数字签名可以用于验证应用是否来自可信任的开发者。开发者需要在开发过程中生成自己的数字证书,并将证书用于对APK进行签名。用户在安装应用时,系统会根据签名验证证书的有效性。如果证书无效或不匹配,系统会提示用户应用来源不可信,并阻止安装。
2. 保证应用完整性:数字签名可以确保应用在安装过程中不被篡改。在应用签名之前,Android系统会对APK文件进行哈希计算,生成文件的唯一摘要信息。开发者使用自己的私钥对该摘要信息进行加密,生成数字签名,并将签名与APK文件一起发布。当用户安装应用时,系统会重新计算APK文件的摘要并与签名进行对比,以验证文件的完整性。如果摘要不匹配,系统会提示应用被篡改,并阻止安装。
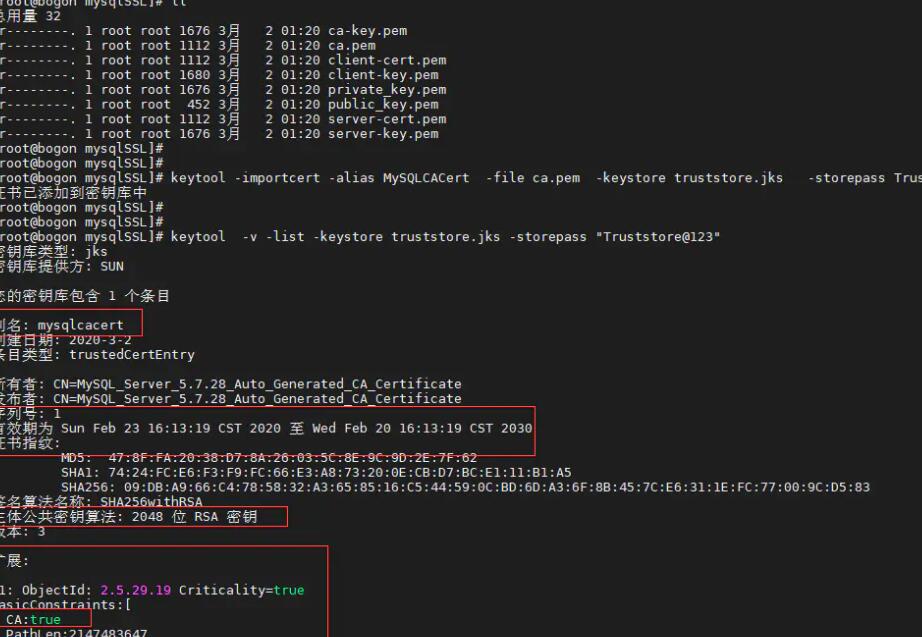
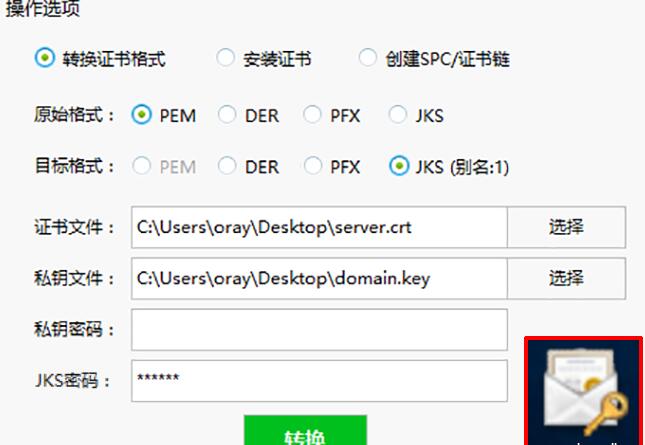
要生成应用的数字签名,首先需要生成自己的数字证书。证书包含了开发者的公钥和相应的私钥,可以使用Java的keytool工具来生成。
首先,打开命令行终端或控制台,并进入到存储证书的目录。然后执行以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令会生成一个名为my-release-key.keystore的证书文件,并提示你输入相关信息,包括其密码和有效期。
生成证书后,需要使用keytool工具对APK文件进行签名。执行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore your-app-name.apk my-key-alias
```
上述命令中,your-app-name.apk是待签名的APK文件名,my-release-key.keystore是生成的证书文件名,my-key-alias是证书别名。
通过执行上述命令,应用的APK文件将会使用私钥进行签名,生成一个新的已签名的APK文件。
在Android Studio中,可以通过以下步骤来配置和使用自己的数字证书进行签名:
1. 打开项目,在左侧导航栏中找到"Gradle Scripts"并展开,双击打开build.gradle(Module: app)文件。
2. 在文件中找到android节点,添加以下代码:
```
signingConfigs {
release {
storeFile file("your-keystore-file")
storePassword "your-keystore-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
上述代码中,your-keystore-file是证书文件的路径,your-keystore-password是证书的密码,your-key-alias是证书别名,your-key-password是证书的私钥密码。
3. 保存文件后,在Android Studio的菜单栏中选择Build -> Generate Signed Bundle / APK。选择APK选项并点击Next。
4. 在下个窗口中,选择你的证书文件和输入密码,然后点击Next。
5. 在下个窗口中,选择你的发布配置并点击Finish。Android Studio会使用你的数字证书对APK文件进行签名,并生成一个已签名的APK文件。
通过上述步骤,你就可以使用自己的数字证书对应用进行签名了。
总结一下,安卓应用的安装包封包签名是一种确保应用来源可信和完整性的安全机制。开发者通过生成自己的数字证书,并使用keytool工具或Android Studio来对APK文件进行签名,从而实现安全验证和应用完整性保护。